



Για περισσότερο από μία δεκαετία, σοβαρά ελαττώματα παρέμεναν απαρατήρητα σε τεχνολογία που αποτελεί τη βάση για ένα μεγάλο μέρος του διαδικτύου. Χρειάστηκε η τεχνητή νοημοσύνη (ΑΙ) για να έρθουν στο φως, προκαλώντας παγκόσμιο συναγερμό στον τομέα της κυβερνοασφάλειας.
Τα τρωτά σημεία, σύμφωνα με το BBC, εντοπίζονται σε μια γλώσσα προγραμματισμού που ονομάζεται PHP, η οποία χρησιμοποιείται διεθνώς από τη δεκαετία του 2000 για τη δημιουργία ιστοτόπων. Την Τετάρτη, κυβερνήσεις και υπηρεσίες κυβερνοασφάλειας ανά τον κόσμο κινητοποιήθηκαν για να περιορίσουν τις επιπτώσεις αυτής της ανακάλυψης αφού σήμανε συναγερμός και από το FBI και την NSA (Yπηρεσία Εθνικής Ασφάλειας των ΗΠΑ) καλώντας τους διαχειριστές ιστοτόπων να εγκαταστήσουν μια νέα επείγουσα διορθωτική ενημέρωση ή, εναλλακτικά, να εξετάσουν το ενδεχόμενο να θέσουν τις πλατφόρμες τους εκτός λειτουργίας.
Η εταιρεία κυβερνοασφάλειας Wiz —μία από τις εταιρείες των οποίων οι ερευνητές αποκάλυψαν τα τρωτά σημεία— χαρακτήρισε τα ελαττώματα που εντοπίστηκαν ως τα «πιο σοβαρά» που έχουν εντοπιστεί ποτέ μέσω τεχνητής νοημοσύνης.
Η OpenAI, της οποίας η τεχνολογία χρησιμοποιήθηκε για τον εντοπισμό των ελαττωμάτων, περιέγραψε την ανακάλυψη ως «ένα από τα ζητήματα ασφαλείας με τον μεγαλύτερο αντίκτυπο που έχουν καταγραφεί το τελευταίο διάστημα».
Ποιο είναι το τρωτό σημείο;
Οι περισσότεροι άνθρωποι ίσως δεν έχουν ακούσει για την PHP —συντομογραφία του «PHP: Hypertext Preprocessor»—, ωστόσο σίγουρα αλληλεπιδρούν μαζί της καθημερινά. Η PHP τροφοδοτεί έναν τεράστιο αριθμό πλατφορμών, συμπεριλαμβανομένων ηλεκτρονικών καταστημάτων, της Wikipedia και του WordPress —του συστήματος διαχείρισης περιεχομένου που βρίσκεται πίσω από πολλούς ιστότοπους, όπως τα ιστολόγια (blogs).
Όταν επισκεπτόμαστε έναν ιστότοπο όπως η Wikipedia, η PHP είναι ο κώδικας που συγκεντρώνει τις πληροφορίες που χρειάζεστε και τις παρουσιάζει με τρόπο αναγνώσιμο στον ιστό, δήλωσε στο BBC ο Paul Spain, διευθύνων σύμβουλος της Gorilla Cyber Security.
Ωστόσο, εξαιτίας ενός ελαττώματος που θα μπορούσε να επιτρέψει σε επιτιθέμενους να αποκτήσουν τον έλεγχο των επηρεαζόμενων διακομιστών ιστού (web servers) χωρίς να απαιτείται ταυτοποίηση, και να υποκλέψουν ευαίσθητα δεδομένα, οτιδήποτε έχει δημιουργηθεί με βάση την PHP ήταν εκτεθειμένο.
Η τεχνητή νοημοσύνη θα μπορούσε να καταστήσει τέτοιου είδους επιθέσεις ευκολότερες και ταχύτερες, ανέφερε ο Spain, εκτιμώντας ότι το ελάττωμα αυτό ενδέχεται να επηρεάσει «εκατομμύρια» ιστότοπους.
Θα ήταν «καταστροφικό» εάν χάκερ ή κράτη χρησιμοποιούσαν το ελάττωμα ως όπλο για να αποκτήσουν πρόσβαση σε ιδιωτικά δεδομένα από ιστότοπους, δήλωσε η ερευνήτρια κυβερνοασφάλειας Jill Slay από το Πανεπιστήμιο της Αδελαΐδας.
Ποιοι ιστότοποι έχουν επηρεαστεί;
Η προειδοποίηση έχει προκαλέσει διαταραχές στις υπηρεσίες σε παγκόσμιο επίπεδο, από πλατφόρμες παιχνιδιών έως κυβερνητικές πύλες και διαδικτυακά φόρουμ.
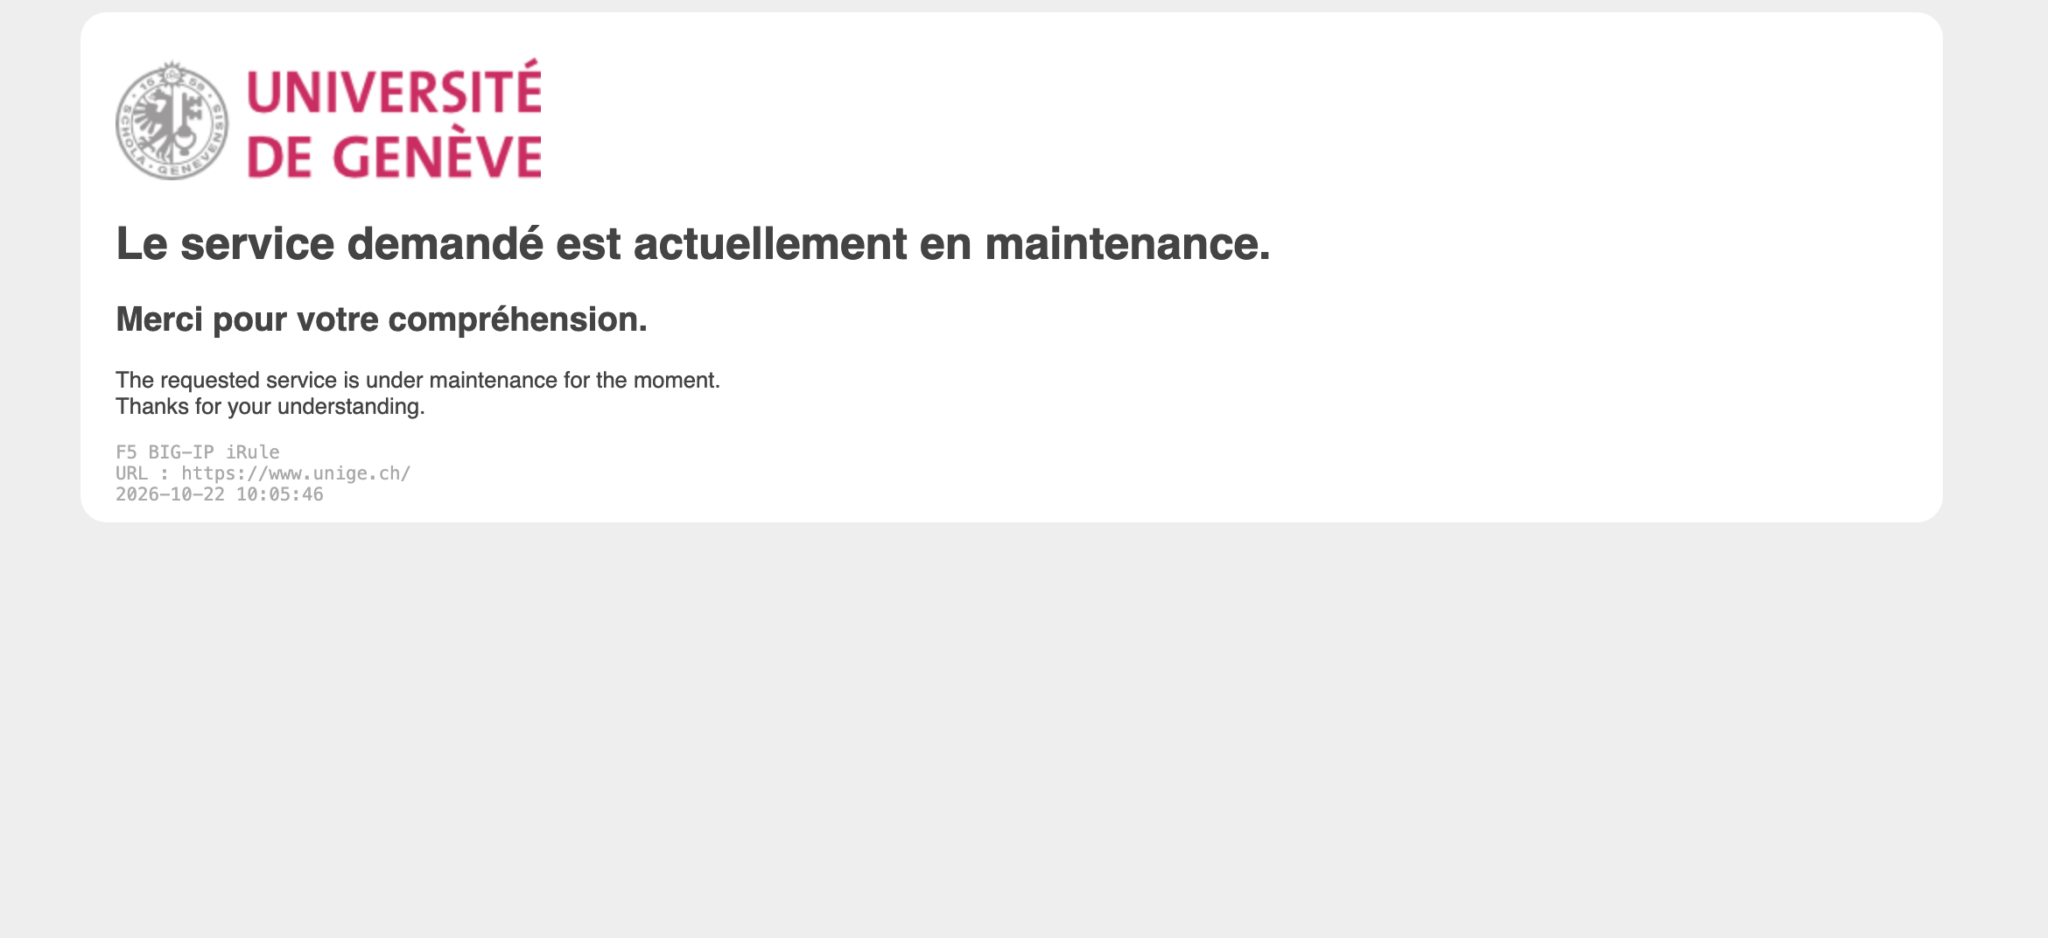
Σε αυτούς περιλαμβάνεται το Wikimedia —ο οργανισμός πίσω από τη διαδικτυακή εγκυκλοπαίδεια Wikipedia— το οποίο έθεσε εκτός λειτουργίας ορισμένα από τα συστήματά του ως προληπτικό μέτρο. Ιστότοποι και σελίδες έχουν τεθεί εκτός λειτουργίας από τη φινλανδική κυβέρνηση, το δημοτικό συμβούλιο του Εδιμβούργου και το BBC, ενώ και η υπηρεσία κυβερνοασφάλειας της Ολλανδίας απέσυρε τον ιστότοπό της. Ιστότοποι, όπως αυτός του Πανεπιστημίου της Γενεύης, τέθηκαν εκτός λειτουργίας την Τετάρτη. Ορισμένοι δημόσιοι φορείς στη Σκωτία, συμπεριλαμβανομένων τοπικών συμβουλίων και υγειονομικών αρχών, έχουν επίσης θέσει τους ιστότοπούς τους εκτός λειτουργίας.
Ορισμένοι ειδικοί προειδοποιούν ότι η ευπάθεια αυτή θα μπορούσε να εκθέσει σε μεγαλύτερο κίνδυνο ιστότοπους που δεν συντηρούνται επαρκώς —ιδίως εκείνους που ανήκουν σε μικρότερους οργανισμούς με περιορισμένους πόρους για την ασφάλεια.
Είναι πιθανό να υπάρξουν περισσότερες απόπειρες εκμετάλλευσης αυτών των κενών ασφαλείας τις επόμενες εβδομάδες, καθώς οι τεχνικές λεπτομέρειες δημοσιοποιούνται πλέον, δήλωσε ο ερευνητής κυβερνοασφάλειας Salil Kanhere από το UNSW του Σίδνεϊ.
Some government websites in Europe and elsewhere went offline after vulnerabilities in PHP, a widely used programming language, were uncovered using AI. Cybersecurity Reporter Raphael Satter explains why. Read more here https://t.co/3SLLuPfcW2 https://t.co/xrWcNroKGZ
— Reuters Business (@ReutersBiz) October 22, 2026Advertisement
Τι συνέβη αφού αποκαλύφθηκαν τα τρωτά σημεία;
Οι δημιουργοί της πλατφόρμας PHP διέθεσαν την Τετάρτη διορθώσεις (patches) για την αποκατάσταση ευπαθειών που παρέμεναν κρυμμένες στο λογισμικό τους εδώ και χρόνια. «Όλοι οι χρήστες της PHP καλούνται επιτακτικά να προχωρήσουν άμεσα σε ενημέρωση», ανέφερε η εταιρεία.
Αρχές και οργανισμοί ασφαλείας ανά τον κόσμο επανέλαβαν αυτές τις προειδοποιήσεις, καλώντας τους διαχειριστές ιστοτόπων να θωρακίσουν τις πλατφόρμες τους.
Η Υπηρεσία Εθνικής Ασφαλείας (NSA) των ΗΠΑ συνέστησε σε όλους τους οργανισμούς που χρησιμοποιούν PHP να θέσουν τα συστήματά τους εκτός λειτουργίας, εάν δεν είναι σε θέση να εφαρμόσουν άμεσα τις απαραίτητες διορθώσεις. Πρόσθεσε δε ότι το ελάττωμα θα μπορούσε να προσφέρει μια «άμεση οδό» για την παραβίαση της βάσης δεδομένων ενός συστήματος.
«Οι κίνδυνοι αυτοί είναι τόσο σοβαροί, που καθιστούν επιβεβλημένη την άμεση εφαρμογή διορθώσεων σε όλες τις υπηρεσίες και τους φορείς της κυβέρνησης των Ηνωμένων Πολιτειών», δήλωσε η υπηρεσία. Το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου παρείχε παρόμοιες συμβουλές, καλώντας τους οργανισμούς να ελέγξουν για τυχόν «κερκόπορτες (backdoors) που ενδέχεται να έχουν εγκατασταθεί από κάποιον εισβολέα».
Αντίστοιχες προειδοποιήσεις εξέδωσαν επίσης οι αρμόδιοι φορείς στην Ευρωπαϊκή Ένωση και την Αυστραλία. Η Ιαπωνίδα πολιτικός Sanae Takaichi προέτρεψε τους ενδιαφερόμενους να ελέγξουν εάν οι δημόσια προσβάσιμοι ιστότοποί τους βασίζονται στην PHP.
«Έχουμε ένα επείγον αίτημα προς όλους να αναλάβουν δράση απόψε», έγραψε η Takaichi στο X. «Εάν είναι δύσκολο να εφαρμοστεί άμεσα η διορθωτική ενημέρωση (patch), η προσωρινή αναστολή λειτουργίας ιστοτόπων και παρόμοια μέτρα μπορούν να θεωρηθούν αποτελεσματικός τρόπος για τη μείωση του κινδύνου», ανέφερε.
Πώς εντοπίζει η τεχνητή νοημοσύνη τα αδύνατα σημεία;
Τα τρωτά σημεία εντοπίστηκαν από ερευνητές των εταιρειών ασφαλείας Calif και Wiz. Οι ερευνητές χρησιμοποίησαν προηγμένα εργαλεία τεχνητής νοημοσύνης, τα οποία έχουν τη δυνατότητα να αναλύουν κώδικα και να εντοπίζουν σφάλματα πολύ ταχύτερα από ό,τι θα μπορούσαν οι άνθρωποι ή παλαιότερα συστήματα.
«Το σύγχρονο λογισμικό είναι εξαιρετικά περίπλοκο και ορισμένα τρωτά σημεία μπορεί να παραμείνουν απαρατήρητα για χρόνια», δήλωσε ο Kanhere. «Τα υποκείμενα σφάλματα δεν ήταν καινούργια· αυτό που άλλαξε ήταν η ικανότητά μας να τα εντοπίσουμε», ανέφερε.
Λεπτομέρειες για την ανακάλυψη διέρρευσαν στο διαδίκτυο αυτή την εβδομάδα, αναγκάζοντας τους δημιουργούς της πλατφόρμας PHP να προχωρήσουν εσπευσμένα σε ανακοίνωση σχετικά με το κενό ασφαλείας και την τεράστια έκτασή του.
Το περιστατικό «αναδεικνύει πώς η τεχνητή νοημοσύνη μπορεί να αποκαλύψει κενά ασφαλείας», αλλά και πώς μπορεί να «βοηθήσει τους επιτιθέμενους να αναπτύξουν ταχύτατα εργαλεία επίθεσης και κώδικα εκμετάλλευσης (exploits)», σημείωσε η OpenAI σε ανάρτηση στο ιστολόγιό της.
Η εταιρεία που δημιούργησε το ChatGPT ανέφερε ότι διέθεσε ένα πρόγραμμα για τον έλεγχο της ασφάλειας της πλατφόρμας PHP. «Πολλά από αυτά τα σφάλματα πηγάζουν από τον τρόπο με τον οποίο κατασκευαζόταν το λογισμικό στο παρελθόν — με γνώμονα τη λειτουργικότητα και όχι την ασφάλεια», δήλωσε ο Ryan Ko, από το Κέντρο Έρευνας στον Κυβερνοχώρο (Cyber Research Centre) του Πανεπιστημίου του Κουίνσλαντ.
Τι μπορούν να κάνουν οι χρήστες για να προστατευτούν;
Οι ιδιοκτήτες ιστοσελίδων καλούνται να ασφαλίσουν τις ιστοσελίδες τους με την τελευταία έκδοση της PHP.
Η Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ έχει ζητήσει «αυξημένη ευαισθητοποίηση» τις επόμενες εβδομάδες και να παρακολουθεί στενά τις ενημερώσεις από τους προμηθευτές λογισμικού. «Η επαγρύπνηση κατά την εφαρμογή ενημερώσεων κώδικα που σχετίζονται με αυτά τα συστήματα είναι ύψιστης σημασίας», ανέφερε.
Η ευθύνη βαρύνει κυρίως τους διαχειριστές ιστοσελίδων, αλλά οι χρήστες θα πρέπει να παραμένουν σε εγρήγορση για τυχόν συμβουλές ασφαλείας που εκδίδονται από τις επηρεαζόμενες υπηρεσίες, όπως αιτήματα για αλλαγή κωδικών πρόσβασης, δήλωσε ο Kanhere.
Προειδοποίησε επίσης τους ανθρώπους να είναι σε εγρήγορση για τυχόν μηνύματα ηλεκτρονικού «ψαρέματος» (phishing) που εκμεταλλεύονται τη δημοσιότητα γύρω από το περιστατικό.