
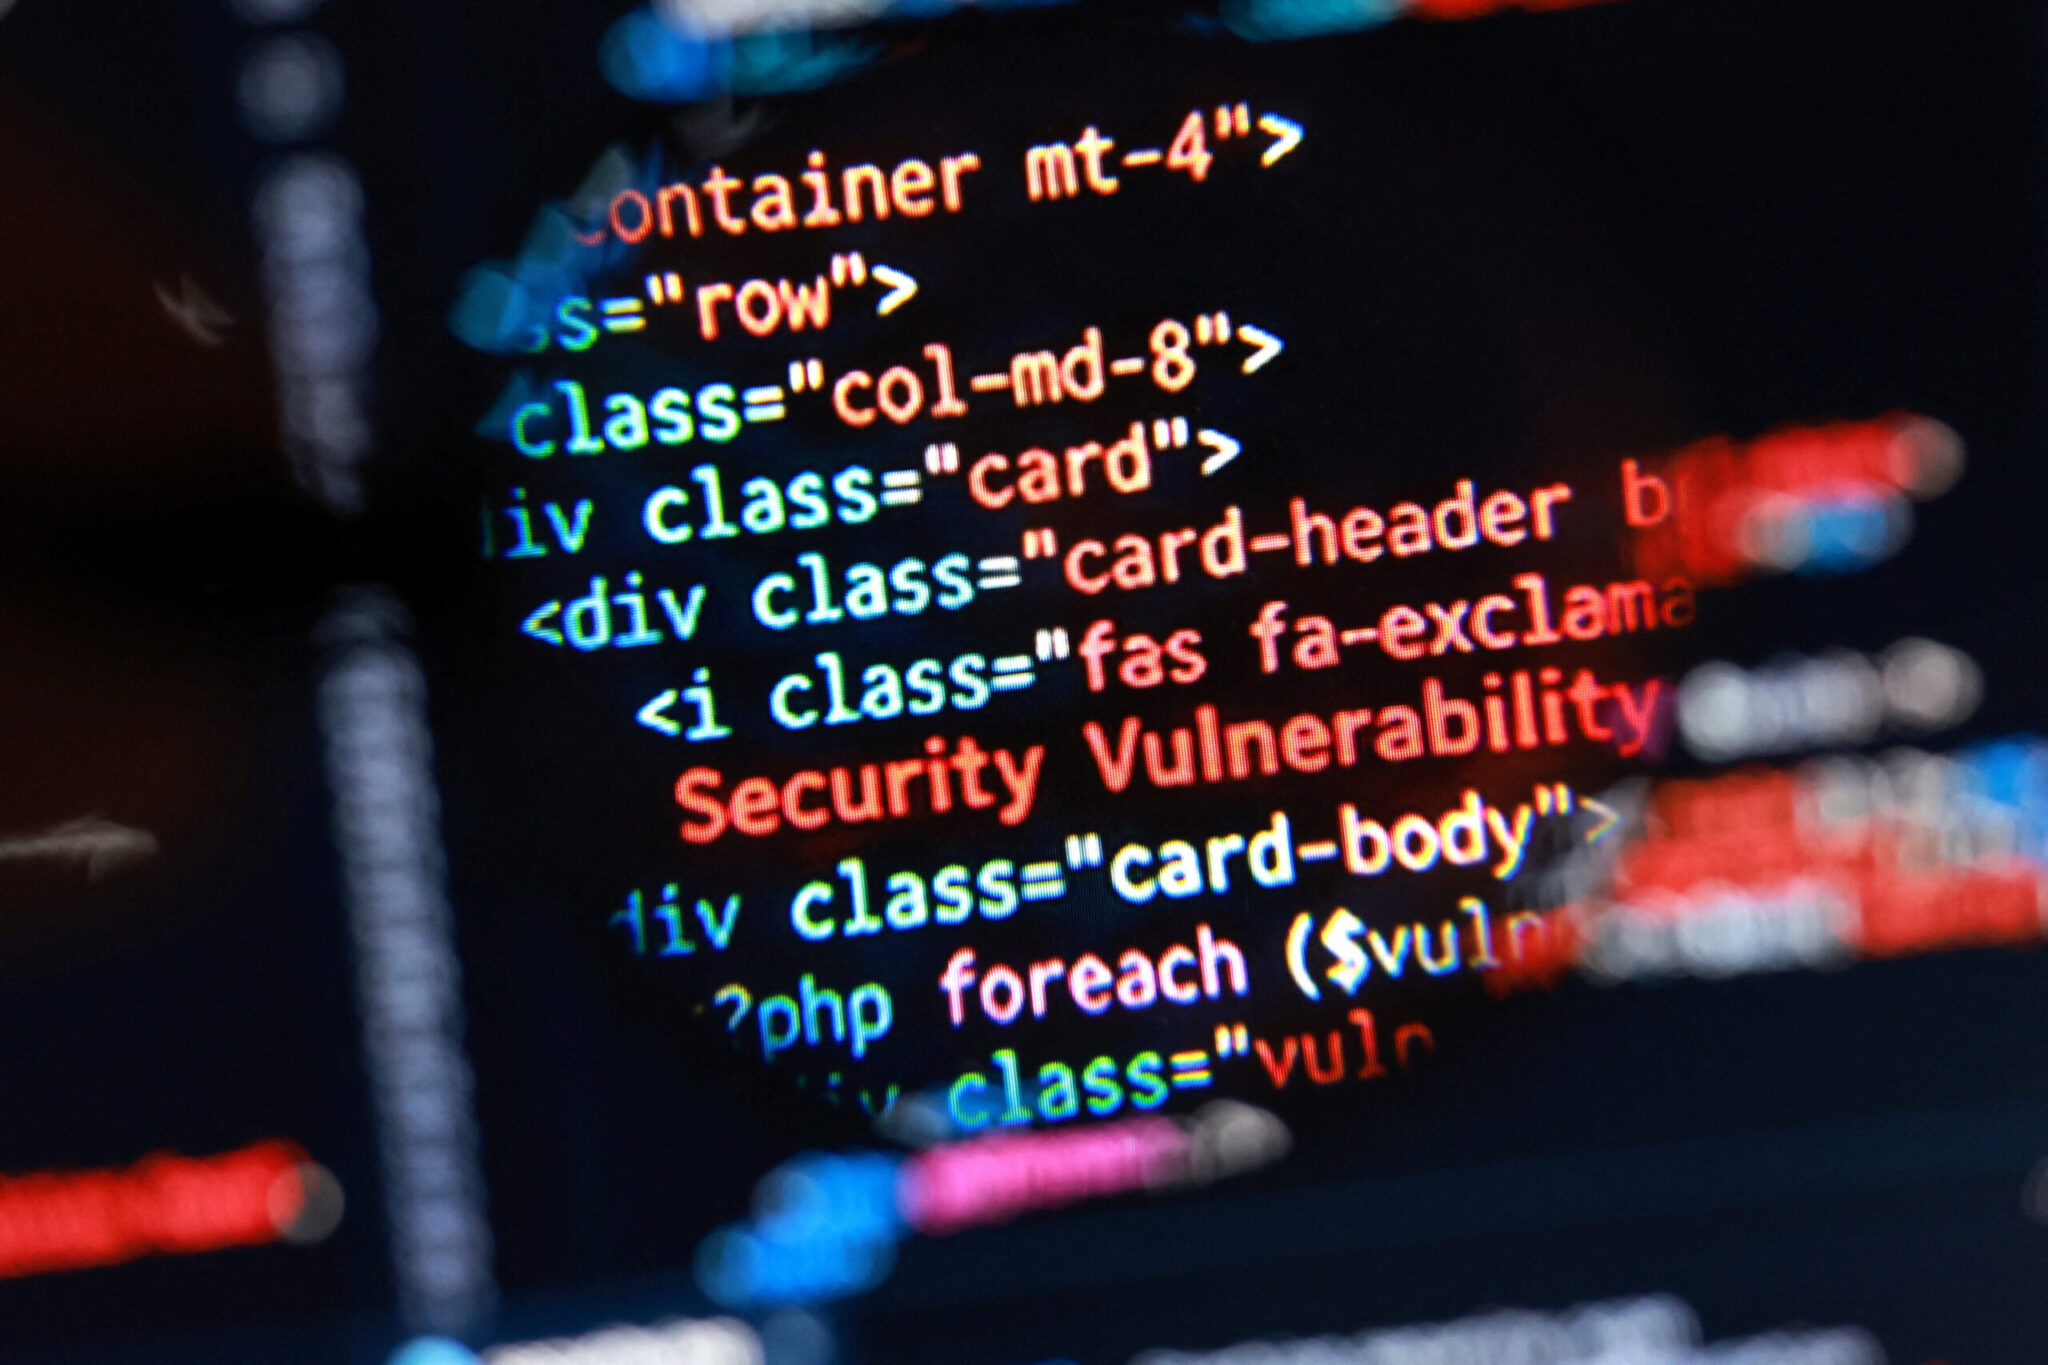



Ηγετικά στελέχη στον τομέα της κυβερνοασφάλειας κρούουν τον κώδωνα του κινδύνου μετά την ανακάλυψη μιας σοβαρής ευπάθειας αυτή την εβδομάδα στην γλώσσα προγραμματισμού PHP που ανάγκασε πολλές ιστοσλίδες να διακόψουν την λειτουργίας μέχρι να αντιμετωπιστεί το πρόβλημα. Αυτό καθώς προβλέπουν ότι, τους επόμενους μήνες, τα εργαλεία τεχνητής νοημοσύνης (ΑΙ) θα φέρουν στο φως περισσότερες θεμελιώδεις αδυναμίες στην παγκόσμια υποδομή του διαδικτύου.
«Δεν νομίζω πλέον ότι θα είμαστε σε θέση να διορθώσουμε όλα τα σφάλματα», δήλωσεο Σαμ Άλτμαν, διευθύνων σύμβουλος της OpenAI προσχωρώντας στη χορεία των στελεχών που εκφράζουν παρόμοιες ανησυχίες.
Εν μέσω αυτού που αποκαλείται «Μαύρος Οκτώβρης» —κατά τη διάρκεια του οποίου ερευνητές χρησιμοποίησαν την τεχνητή νοημοσύνη για να εντοπίσουν κρίσιμα ελαττώματα σε μια γλώσσα προγραμματισμού (PHP) που χρησιμοποιείται σε εκατομμύρια ιστοτόπους και η οποία ενδέχεται να παρέμενε ευάλωτη επί χρόνια— στελέχη του τεχνολογικού κλάδου προειδοποιούν, όπως αναφέρει ο Guardian, για τους τρόπους με τους οποίους η τεχνητή νοημοσύνη θα αξιοποιηθεί τόσο για τον εντοπισμό όσο και για την εκμετάλλευση κενών ασφαλείας, σε πρωτοφανή κλίμακα και με πρωτοφανή ταχύτητα.
Σύμφωνα με τον Τζέισον Κλίντον, αναπληρωτή επικεφαλής ασφάλειας πληροφοριών (Deputy CISO) της εταιρείας Anthropic, οι επόμενοι μήνες θα φέρουν ένα «τσουνάμι ευπαθειών». «Δεν θα υπάρχει αρκετός χρόνος για την επιδιόρθωση των κρίσιμων υποδομών», ανέφερε ο Κλίντον σε ανάρτησή του στο X.
as bad as things have gotten in the past 4 days, they are going to get a lot worse before they get better. security leaders, never let a crisis go to waste: please go to your boards and ask for help right now. not for ai, for the basics. (we need to hold on for ~18 months.)
— Jason D. Clinton 🔸 (@JasonDClinton) October 22, 2026
Ο Μαρκ Μπένιοφ, διευθύνων σύμβουλος της Salesforce, συμφώνησε, χαρακτηρίζοντας την κατάσταση ως «κόκκινο συναγερμό».
Jason is 100% right. Code red. 🚨
— Marc Benioff (@Benioff) October 22, 2026
Η τεχνητή νοημοσύνη (AI) διαθέτει μια μοναδική ικανότητα να εντοπίζει κενά ασφαλείας, με τρόπο και ρυθμό που θα φαντάζουν καταστροφικά, καθώς η κοινότητα της κυβερνοασφάλειας δεν θα είναι σε θέση να αντιδράσει αρκετά γρήγορα για να τα αντιμετωπίσει, δήλωσε ο Μάθιου Πρινς, διευθύνων σύμβουλος της Cloudflare. «Θα είναι σαν να καταρρέει ο ουρανός. Θα νιώθουμε ότι δεν υπάρχει τίποτα που μπορούμε να κάνουμε». «Τα επόμενα δύο χρόνια θα είναι γεμάτα —σε υπερθετικό βαθμό— με νέα εργαλεία, τα οποία διαθέτουν άπειρη υπομονή για την αναζήτηση ευπαθειών σε ολόκληρο το Διαδίκτυο», έγραψε σε ανάρτησή του στο X.
Αν και οι ειδικοί στην κυβερνοασφάλεια προειδοποιούσαν εδώ και μήνες για μια «αποκάλυψη ευπαθειών» (vulnpocalypse) —δηλαδή την ικανότητα της τεχνητής νοημοσύνης να εντοπίζει ευκολότερα σφάλματα ασφαλείας— χρειάστηκε να φτάσουμε στον «Μαύρο Οκτώβριο» ώστε ερευνητές να χρησιμοποιήσουν την AI για τον εντοπισμό ενός σφάλματος τόσο θεμελιώδους και κρίσιμου σημασίας, όσο αυτό που ανακοινώθηκε στις 21 Οκτωβρίου.
Εντοπίστηκαν σοβαρότατα σφάλματα στη γλώσσα προγραμματισμού PHP, τα οποία ενδέχεται να άφησαν εκατομμύρια ιστοτόπους που βασίζονται σε αυτήν εκτεθειμένους σε χάκερ για χρόνια. Ορισμένοι ειδικοί εκτίμησαν ότι το 70% του συνόλου των ιστοτόπων στο Διαδίκτυο διέτρεχε κίνδυνο παραβίασης.
Ωστόσο, ενώ η τεχνητή νοημοσύνη θα συμβάλει στον εντοπισμό κενών ασφαλείας με πρωτοφανή ταχύτητα, οι ηγέτες του τεχνολογικού κλάδου ανησυχούν ότι θα χρησιμοποιηθεί και από κακόβουλους δρώντες, οι οποίοι θα εκμεταλλευτούν αυτά τα σφάλματα με εξίσου πρωτοφανή ταχύτητα.
Οι προσπάθειες εκμετάλλευσης της ευπάθειας στην PHP έχουν ήδη ξεκινήσει. Μετά την ανακοίνωση των ευπαθειών, κυβερνητικοί και ιδιωτικοί ιστότοποι στις ΗΠΑ και το Ηνωμένο Βασίλειο προχώρησαν σε προσωρινή διακοπή της λειτουργίας τους, προκειμένου να εφαρμόσουν τις απαραίτητες διορθώσεις (patches).
Η Υπηρεσία Εθνικής Ασφάλειας των ΗΠΑ (NSA) εξέδωσε προειδοποίηση, συνιστώντας σε κάθε ιστότοπο που βασίζεται στην PHP να εφαρμόσει άμεσα τις διορθώσεις.
Σύμφωνα με την NSA, κακόβουλοι δρώντες στον κυβερνοχώρο ενδέχεται να επιχειρήσουν να εκμεταλλευτούν περαιτέρω αυτά τα σφάλματα, αποκτώντας μη εξουσιοδοτημένη πρόσβαση σε διακομιστές (servers). «Ένας τέτοιος δίαυλος πρόσβασης θα μπορούσε να επιτρέψει στους επιτιθέμενους να κλέψουν ευαίσθητα δεδομένα, να διαταράξουν υπηρεσίες ή να διεισδύσουν βαθύτερα σε ένα δίκτυο», ανέφερε η προειδοποίηση.