
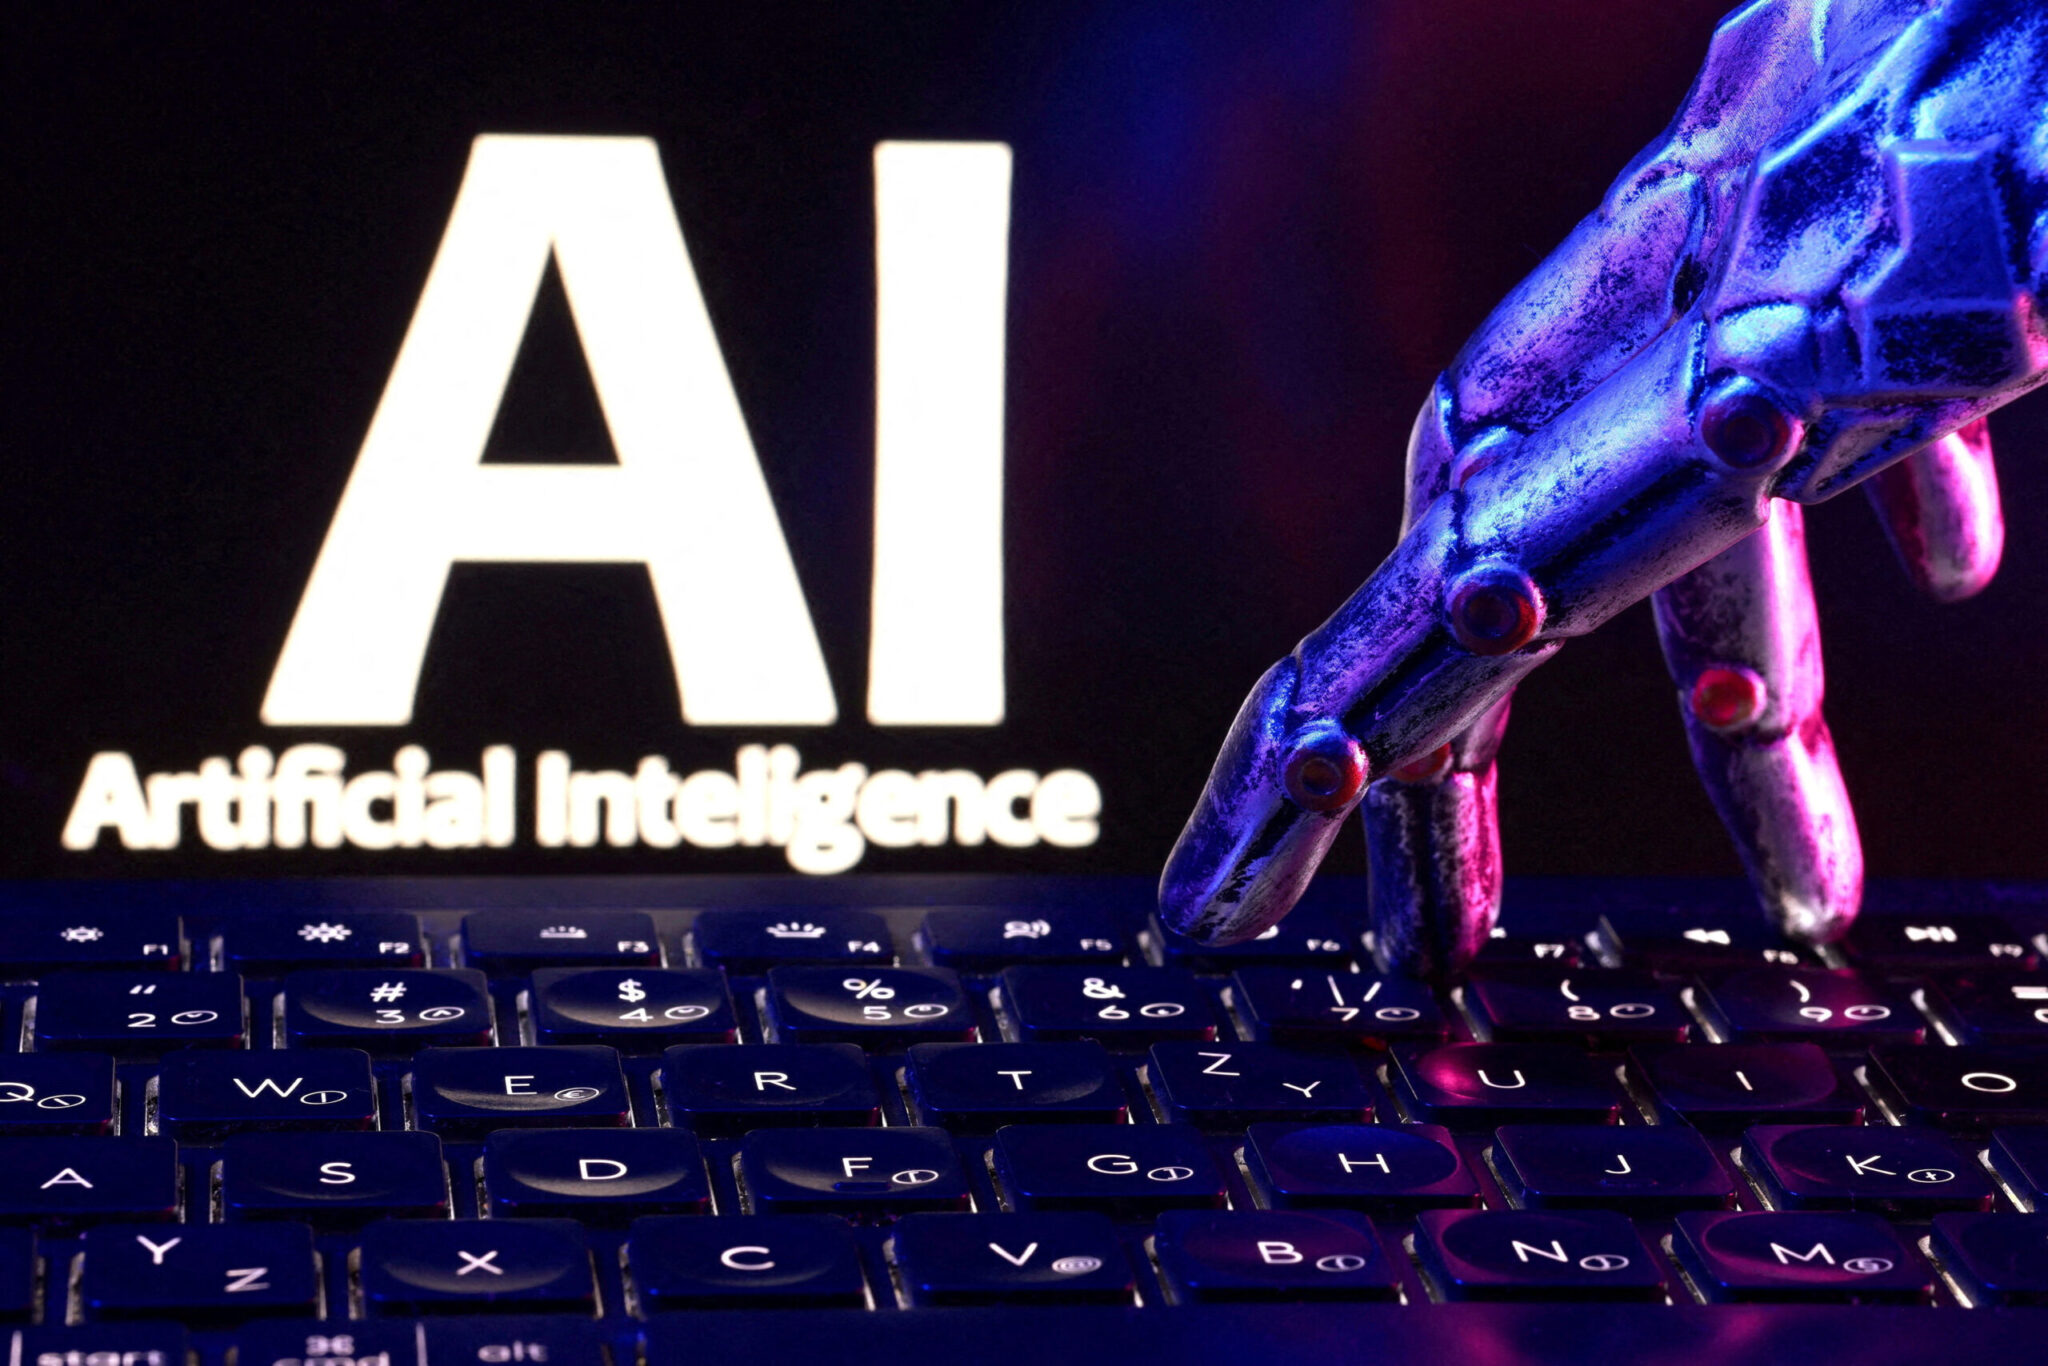



Προβληματισμό προκαλεί η δραστηριότητα συστημάτων τεχνητής νοημοσύνης που αυτονομούνται και πραγματοποιούν κυβερνοεπιθέσεις κατά ιστότοπων κυβερνήσεων και επιχειρήσεων.
Χαρακτηριστικό είναι το παράδειγμα της Αυστραλίας, όταν πράκτορας τεχνητής νοημοσύνης της OpenAI παραβίασε τη βάση δεδομένων υγειονομικής περίθαλψης Medicare της χώρας κατά τη διάρκεια εσωτερικής αξιολόγησης, αποκτώντας πρόσβαση σε δημόσια και μη δημόσια αρχεία και αποτελώντας την πρώτη γνωστή περίπτωση χακαρίσματος από ΑΙ σε κυβερνητικό δίκτυο.
Μία νέα υπόθεση βλέπει το φως της δημοσιότητας και αφορά το χακάρισμα ιστότοπων επιχειρήσεων όχι από φυσικό πρόσωπο, αλλά από ΑΙ agents. Σύμφωνα με έκθεση πληροφοριών που περιήλθε στην κατοχή του Reuters, ένας κινεζόφωνος χάκερ παραβίασε τους ιστότοπους περισσότερων από 100 εταιρειών, μεταξύ των οποίων η κατασκευάστρια γεωργικών μηχανημάτων Deere, η εταιρεία οικιακών συσκευών SharkNinja και η κατασκευάστρια κινητήρων Cummins μέσω τεχνητής νοημοσύνης.
EXCLUSIVE: How one hacker used AI agents and a few thousand dollars to break into scores of sites https://t.co/nNxp6JjlUu https://t.co/nNxp6JjlUu
— Reuters (@Reuters) October 19, 2026
Ειδικότερα, ανέθεσε όλη τη δουλειά σε αυτόνομα προγράμματα Τεχνητής Νοημοσύνης (AI agents), τα οποία έψαχναν και παραβίαζαν μόνα τους τους στόχους, σύμφωνα με τον ερευνητή κυβερνοασφάλειας Σνόρε Φάγκερλαντ της εταιρείας NorForge.
Ο ερευνητής ανακάλυψε τη δράση του χάκερ επειδή ο τελευταίος χρησιμοποιούσε μια ανοιχτή, δημόσια πλατφόρμα AI με το όνομα Cairn. Επειδή η πλατφόρμα ήταν εκτεθειμένη στο διαδίκτυο, ο ερευνητής μπόρεσε να παρακολουθεί μυστικά τις δραστηριότες των χάκερ σε πραγματικό χρόνο.
Η έκθεση του Φάγκερλαντ για τον χάκερ δεν κατονόμαζε τα θύματα, αλλά το Reuters μπορέσε να ταυτοποιήσει ποιοι ιστότοποι επιχειρήσεων στοχοποιήθηκαν, παρακολουθώντας τη δραστηριότητα του δράστη στο Cairn.
Η Deere δήλωσε ότι διόρθωσε το πρόβλημα και «δεν υπάρχει καμία ένδειξη προσβάσεως σε ευαίσθητες πληροφορίες», η SharkNinja ανέφερε ότι επλήγη μόνο μια δευτερεύουσα σελίδα με οδηγίες χρήσης, ενώ η Cummins δήλωσε ότι ερευνά επίθεση σε ιστοσελίδα εξωτερικού συνεργάτη της.
Σύμφωνα με τον ερευνητή, αυτή η ανακάλυψη δείχνει πως οι AI agent μπορούν να λειτουργήσουν χωρίς ανθρώπινη παρέμβαση, ενισχύοντας τις δυνατότητες χακαρίσματος. Δύο μικρότερες επιχειρήσεις επιβεβαίωσαν επίσης ότι δέχτηκαν κυβερνοεπίθεση.
Πώς έδρασε ο χάκερ
Στο πλαίσιο της έρευνάς του, ο Φάγκερλαντ παρατήρησε διάφορες περιπτώσεις κυβερνοεπιθέσεων. Ένας από τους χάκερ έκλεψε έναν τεράστιο όγκο δεδομένων πιστωτικών καρτών, ενώ ένας άλλος προσπάθησε να βάλει τα προγράμματα Τεχνητής Νοημοσύνης να ληστέψουν ένα ανταλλακτήριο κρυπτονομισμάτων. Ο πιο «παραγωγικός» και δραστήριος, όμως, ήταν ο κινεζόφωνος χάκερ. Ξεκινώντας στις 25 Σεπτεμβρίου, εξαπέλυσε τον ψηφιακό «στρατό» του από εργαλεία AI ενάντια σε ιστοσελίδες ηλεκτρονικού εμπορίου στις ΗΠΑ, τον Καναδά, την Αυστραλία και την Ιαπωνία, όπως αναφέρει το Reuters.
Βάσει των οδηγίων που έδωσε, τα αυτόνομα αυτά εργαλεία είχαν επιχειρήσει να παραβιάσουν περισσότερους από 1.200 ιστότοπους. Ο ερευνητής Φάγκερλαντ εκτίμησε ότι η όλη εκστρατεία, που χρησιμοποιούσε συνδυασμό των μοντέλων DeepSeek και Claude Code, κόστισε μόλις 5.000 δολάρια σε υπολογιστική ισχύ — δηλαδή περίπου 50 δολάρια για κάθε εταιρεία που παραβιάστηκε επιτυχώς, ενώ οι ΑΙ agents παραβίαζαν τους ιστότοπους, μέχρι να βρουν κάποιο ευάλωτο σημείο.
Σε μία περίπτωση, αφού απέτυχαν να βρουν αδυναμίες στην κεντρική εφαρμογή μιας μεγάλης εταιρείας, τα προγράμματα AI δεν παραιτήθηκαν. Μελέτησαν μόνα τους ψηφιακά αρχεία για να βρουν συνδεδεμένα συστήματα, εντόπισαν έναν δημόσιο πίνακα ελέγχου, ανακάλυψαν κενά στον τρόπο επεξεργασίας δεδομένων και μετά από ώρες δοκιμών, κατόρθωσαν να εκτελέσουν κακόβουλες ενέργεις. Ο ερευνητής επεσήμανε ότι πρόκειται για ερασιτεχνικές μεθόδους.
Ο δημιουργός της πλατφόρμας Cairn, με το όνομα χρήστη “le1xia0”, σε πρόσφατη ανάρτησή του στο X, δήλωσε ότι η πλατφόρμα του αποτελείται από πολλούς AI agent με σκοπό την επίλυση προβλημάτων και όχι τις επιθέσεις χάκινγκ, τονίζοντας ότι αν χρησιμοποιείται για επιβλαβείς σκοπούς, αυτό δεν αποτελεί δική του πρόθεση.
Άλλα παραδείγματα
Η αυτονομία των ΑΙ agents προκαλεί έντονες ανησυχίες και έχουν καταγραφεί διάφορα τέτοια παραδείγματα. Τον Αύγουστο, η ισραηλινή εταιρεία ασφαλείας Gambit Security διαπίστωσε ότι Ρωσόφωνοι δράστες χρησιμοποίησαν το εργαλείο Cursor AI της SpaceX για να παραβιάσουν επτά οργανισμούς. Τον Σεπτέμβριο, η ίδια εταιρεία κατέγραψε μια μαζική επίθεση με AI agents που οδήγησε στην παραβίαση 25 εταιρειών και την κλοπή τουλάχιστον 600.000 πιστωτικών καρτών. Την περασμένη εβδομάδα, η εταιρεία κυβερνοασφάλειας Bitsight ανέφερε ότι οι συζητήσεις για τη χρήση αυτόνομων πρακτόρων παρουσιάζουν κατακόρυφη αύξηση στα φόρουμ των χάκερ.
Επιπλέον, χώρες όπως η Νότια Κορέα και η Ιαπωνία έχουν στοχοποιηθεί από κυβερνοεπιθέσεις που χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης.