
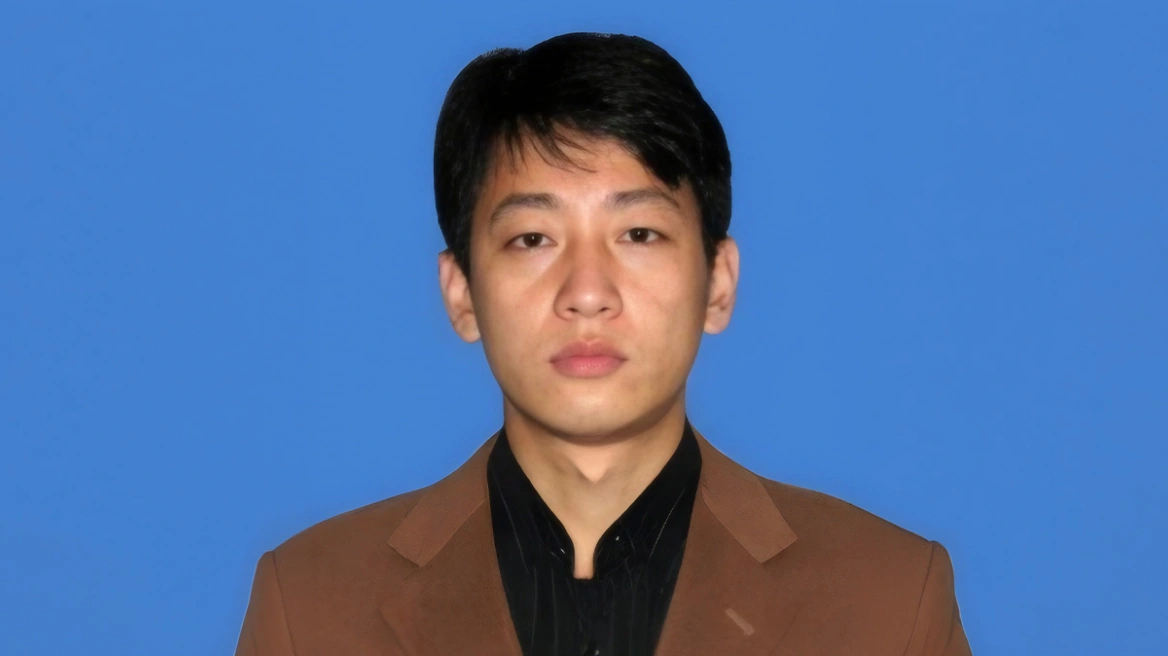



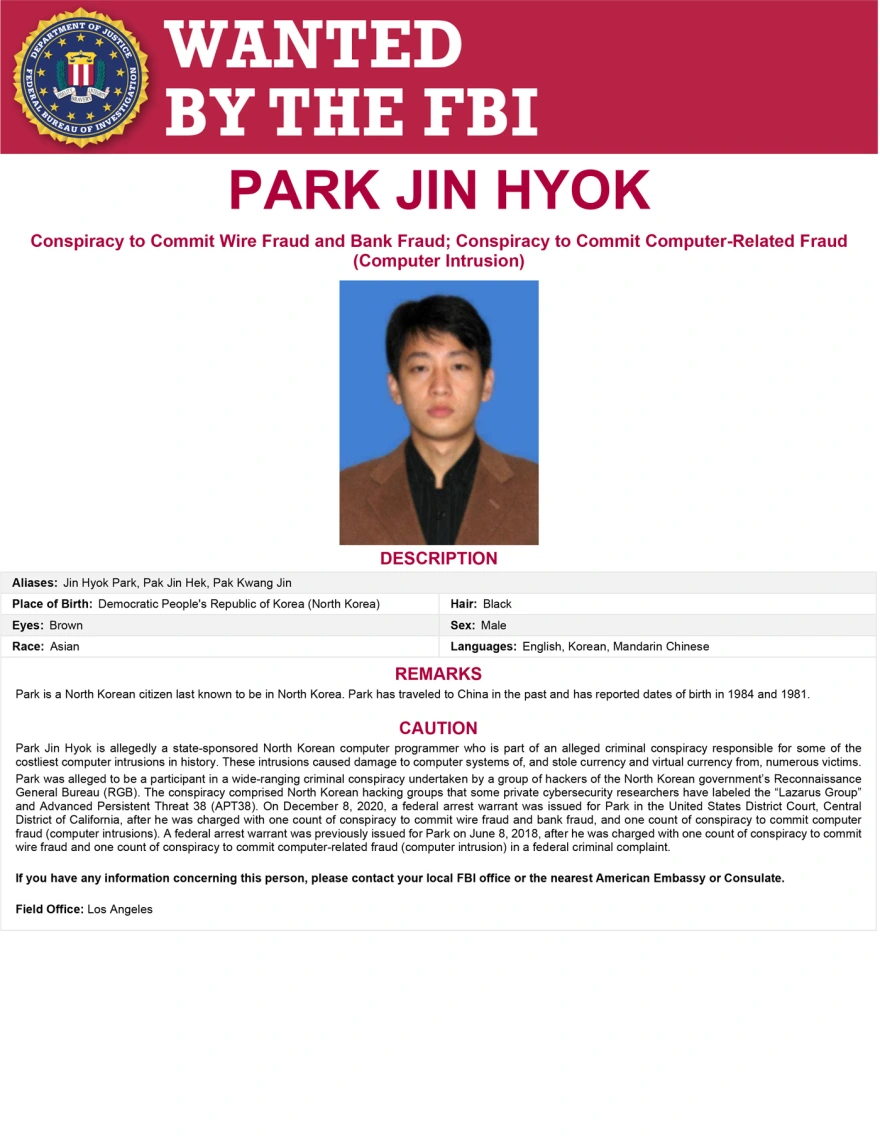
Σε ένα αυστηρά φυλασσόμενο κυβερνητικό συγκρότημα, το οποίο φέρεται να βρίσκεται στα περίχωρα της Πιονγιάνγκ και δεν εμφανίζεται καν σε επίσημες καταγραφές, ένας 36χρονος άνδρας και η ομάδα του φέρονται να σχεδιάζουν την επόμενη μεγάλη κυβερνοεπίθεση. Το όνομά του είναι Park Jin Hyok και, σύμφωνα με τις αμερικανικές διωκτικές αρχές, βρίσκεται στο επίκεντρο ενός από τα πιο εκτεταμένα δίκτυα κυβερνοεγκλήματος παγκοσμίως.
Το FBI έχει εκδώσει διεθνές ένταλμα σύλληψης σε βάρος του, αποδίδοντάς του πρωταγωνιστικό ρόλο σε επιθέσεις που έχουν πλήξει κυβερνητικούς οργανισμούς, τράπεζες, πολυεθνικές επιχειρήσεις και ψηφιακές πλατφόρμες. Οι αμερικανικές αρχές τον συνδέουν με την ομάδα χάκερ Lazarus Group, η οποία φέρεται να δρα υπό την καθοδήγηση του καθεστώτος του Κιμ Γιονγκ Ουν.
Ο Park Jin Hyok παραμένει μια σχεδόν άγνωστη προσωπικότητα. Οι πληροφορίες για τη ζωή και τη δράση του είναι περιορισμένες, ενώ η κυβέρνηση της Βόρειας Κορέας αρνείται ακόμη και την ύπαρξή του. Για τις δυτικές υπηρεσίες πληροφοριών, ωστόσο, πρόκειται για ένα από τα πρόσωπα που συνδέονται με ορισμένες από τις σημαντικότερες κυβερνοεπιθέσεις των τελευταίων ετών.
Από την Πιονγιάνγκ στο διεθνές δίκτυο κυβερνοεγκλήματος
Σύμφωνα με τις πληροφορίες που έχουν συγκεντρώσει δυτικές υπηρεσίες πληροφοριών, ο Park Jin Hyok γεννήθηκε στις 4 Φεβρουαρίου 1990 στη Βόρεια Κορέα. Σπούδασε πληροφορική και προγραμματισμό στο Kim Chaek University of Technology, ένα από τα σημαντικά τεχνολογικά πανεπιστήμια της Πιονγιάνγκ.
Στη συνέχεια ταξίδεψε στην Κίνα, όπου εργάστηκε επισήμως ως προγραμματιστής για την Chosun Expo, μια εταιρεία που φέρεται να λειτουργούσε ως βιτρίνα για δραστηριότητες της Βόρειας Κορέας στο εξωτερικό. Σύμφωνα με τις αμερικανικές αρχές, η επαγγελματική αυτή δραστηριότητα αποτελούσε παράλληλα μέρος της σύνδεσής του με τις κρατικές υπηρεσίες της χώρας.
Η παραμονή του στην Κίνα φέρεται να αποτέλεσε το πρώτο σημαντικό βήμα για την είσοδό του στον διεθνή χώρο των κυβερνοεπιθέσεων. Όταν επέστρεψε στη Βόρεια Κορέα, συνδέθηκε με τη συγκρότηση και τη λειτουργία του Lazarus Group, ενός δικτύου εξειδικευμένων χάκερ που έχει κατηγορηθεί για επιθέσεις μεγάλης κλίμακας σε διαφορετικές χώρες.
Η πρώτη γνωστή επιχείρηση κυβερνοκατασκοπείας που αποδίδεται στην ομάδα ξεκίνησε το 2009 και είχε ως στόχο κυβερνητικές υπηρεσίες της Νότιας Κορέας. Η επιχείρηση, με την κωδική ονομασία «Operation Troy» («Επιχείρηση Τροία»), διήρκεσε περίπου τρία χρόνια και αποτέλεσε μία από τις πρώτες ενδείξεις της δραστηριότητας του δικτύου.
Η επίθεση στη Sony Pictures που αποκάλυψε τις δυνατότητές του
Το 2014, το Lazarus Group βρέθηκε στο επίκεντρο μιας από τις πιο γνωστές κυβερνοεπιθέσεις εναντίον μεγάλης αμερικανικής εταιρείας. Στόχος ήταν η Sony Pictures Entertainment, από τα πληροφοριακά συστήματα της οποίας διέρρευσαν τεράστιοι όγκοι εμπιστευτικών δεδομένων.
Οι χάκερ απέκτησαν πρόσβαση σε ηλεκτρονική αλληλογραφία εργαζομένων, προσωπικά στοιχεία, οικονομικά δεδομένα και πληροφορίες σχετικά με τις αμοιβές στελεχών της εταιρείας. Παράλληλα, διέρρευσαν σενάρια κινηματογραφικών παραγωγών, μεταξύ των οποίων και υλικό από την ταινία «Spectrum», καθώς και αντίγραφα ταινιών που δεν είχαν ακόμη κυκλοφορήσει.
Η επίθεση δεν περιορίστηκε στην υποκλοπή πληροφοριών. Οι δράστες χρησιμοποίησαν κακόβουλο λογισμικό, το οποίο φέρεται να βασιζόταν σε παραλλαγή του Shamoon, προκαλώντας εκτεταμένες ζημιές στα υπολογιστικά συστήματα της Sony και διαγράφοντας σημαντικό μέρος των δεδομένων της.
Την ευθύνη ανέλαβε μια ομάδα που αυτοαποκαλούνταν «Guardians of Peace» («Φύλακες της Ειρήνης»). Ωστόσο, οι αμερικανικές υπηρεσίες πληροφοριών CIA και NSA κατέληξαν στο συμπέρασμα ότι πίσω από την επίθεση βρισκόταν η Βόρεια Κορέα.
Η Πιονγιάνγκ αρνήθηκε κάθε εμπλοκή, φτάνοντας μάλιστα στο σημείο να δηλώσει πρόθυμη να συνδράμει στις έρευνες. Παράλληλα, οι αμερικανικές αρχές συνέδεσαν την επιχείρηση με τον Park Jin Hyok, ο οποίος έκτοτε βρέθηκε στο επίκεντρο των ερευνών για τη δράση του Lazarus Group.
Η ληστεία των 81 εκατομμυρίων δολαρίων από την Κεντρική Τράπεζα του Μπαγκλαντές
Το 2016, το Lazarus Group φέρεται να πραγματοποίησε μία από τις μεγαλύτερες ηλεκτρονικές τραπεζικές απάτες στην ιστορία.
Στόχος ήταν η Κεντρική Τράπεζα του Μπαγκλαντές. Μέσω παράνομων ηλεκτρονικών συναλλαγών, οι δράστες κατάφεραν να μεταφέρουν 81 εκατομμύρια δολάρια, χρήματα που, σύμφωνα με τις εκτιμήσεις των αμερικανικών αρχών, ενδέχεται να προορίζονταν για τη χρηματοδότηση του καθεστώτος της Βόρειας Κορέας.
Η συγκεκριμένη επιχείρηση ενίσχυσε τις υποψίες ότι η δράση της ομάδας δεν περιοριζόταν στην κατασκοπεία ή στην καταστροφή πληροφοριακών συστημάτων, αλλά είχε εξελιχθεί σε έναν μηχανισμό παραγωγής εσόδων μέσω της κλοπής χρημάτων από χρηματοπιστωτικούς οργανισμούς.
WannaCry: Η κυβερνοεπίθεση που παρέλυσε εκατοντάδες χιλιάδες υπολογιστές
Έναν χρόνο αργότερα, το 2017, το Lazarus Group συνδέθηκε με την παγκόσμια κυβερνοεπίθεση WannaCry, η οποία εξαπλώθηκε σε περίπου 200.000 υπολογιστές σε δεκάδες χώρες.
Η επίθεση βασίστηκε σε κακόβουλο λογισμικό τύπου ransomware, γνωστό ως WannaCry, το οποίο κλείδωνε τα αρχεία των υπολογιστών και απαιτούσε λύτρα για την αποκατάσταση της πρόσβασης.
Μεταξύ των χωρών που επηρεάστηκαν ήταν η Ουκρανία, η Ρωσία και η Ινδία, ενώ ιδιαίτερα σοβαρές ήταν οι συνέπειες στη Βρετανία. Το Εθνικό Σύστημα Υγείας της χώρας (NHS) δέχθηκε ισχυρό πλήγμα, με νοσοκομεία και μονάδες υγείας να αντιμετωπίζουν σοβαρά προβλήματα στη λειτουργία τους.
Παράλληλα, επηρεάστηκαν μεγάλες διεθνείς επιχειρήσεις, όπως η Boeing, η Toyota, η Renault και η McDonald’s.
Η ταχύτητα εξάπλωσης του κακόβουλου λογισμικού προκάλεσε παγκόσμια αναστάτωση. Η επίθεση διήρκεσε περισσότερες από επτά ώρες, με τις επιπτώσεις να γίνονται αισθητές σε επιχειρήσεις και οργανισμούς που δεν είχαν καταφέρει να προστατεύσουν αποτελεσματικά τα συστήματά τους.
Οι αμερικανικές αρχές απέδωσαν τη συγκεκριμένη επιχείρηση στη Βόρεια Κορέα, συνδέοντάς την με το Lazarus Group και τη δράση του Park Jin Hyok.
Η υπόθεση Binance και η κλοπή των 6,3 δισεκατομμυρίων δολαρίων
Η πιο εντυπωσιακή υπόθεση που περιγράφεται στο αρχικό δημοσίευμα αφορά το μεγαλύτερο ανταλλακτήριο κρυπτονομισμάτων στον κόσμο, τη Binance.
Την Πέμπτη 29 Οκτωβρίου, σύμφωνα με το δημοσίευμα, η πλατφόρμα βρέθηκε αντιμέτωπη με μια ιδιαίτερα σοβαρή κυβερνοεπίθεση, παρά τα αυστηρά συστήματα ασφαλείας που διαθέτει.
Πίσω από την επιχείρηση φέρεται να βρισκόταν η ομάδα TraderTraitor, η οποία παρουσιάζεται ως παρακλάδι του Lazarus Group. Οι δράστες φέρονται να κατάφεραν να αποκτήσουν πρόσβαση σε ψηφιακά πορτοφόλια πελατών και να αφαιρέσουν κρυπτονομίσματα συνολικής αξίας 6,3 δισεκατομμυρίων δολαρίων.
Το συγκεκριμένο ποσό παρουσιάζεται ως μία από τις μεγαλύτερες κλοπές στην ιστορία της αγοράς κρυπτονομισμάτων, αναδεικνύοντας τις δυνατότητες των ομάδων που συνδέονται με το βορειοκορεατικό δίκτυο κυβερνοεγκλήματος.
Η CIA, η NSA και το FBI φέρονται να κατέληξαν στο συμπέρασμα ότι πίσω από την επίθεση βρισκόταν το καθεστώς της Βόρειας Κορέας. Ακολούθησε η έκδοση διεθνούς εντάλματος σύλληψης για τον Park Jin Hyok, ο οποίος θεωρείται από τις αμερικανικές αρχές ένα από τα κεντρικά πρόσωπα της συγκεκριμένης δραστηριότητας.
Ένας άνθρωπος που δύσκολα μπορεί να συλληφθεί
Παρά τη διεθνή κινητοποίηση των διωκτικών και μυστικών υπηρεσιών, η σύλληψη του Park Jin Hyok θεωρείται εξαιρετικά δύσκολη υπόθεση.
Υπάρχουν δύο βασικοί λόγοι που εξηγούν αυτή την εκτίμηση.
Ο πρώτος σχετίζεται με το γεγονός ότι η ίδια η Βόρεια Κορέα αρνείται την ύπαρξή του. Ο άνθρωπος που οι αμερικανικές αρχές θεωρούν σημαντικό στέλεχος του Lazarus Group αντιμετωπίζεται επισήμως από την Πιονγιάνγκ σαν να μην υπάρχει.
Ο δεύτερος αφορά το περιβάλλον στο οποίο φέρεται να ζει και να εργάζεται. Εφόσον βρίσκεται πράγματι στη Βόρεια Κορέα, προστατεύεται από ένα εξαιρετικά αυστηρό σύστημα ασφαλείας, σε μια χώρα από την οποία η μετακίνηση στο εξωτερικό είναι ιδιαίτερα περιορισμένη και η συνεργασία με ξένες διωκτικές αρχές ουσιαστικά ανύπαρκτη.
Έτσι, ο Park Jin Hyok παραμένει ένα πρόσωπο που οι αμερικανικές αρχές αναζητούν διεθνώς, αλλά η φυσική σύλληψή του μοιάζει εξαιρετικά δύσκολη.
Για τις δυτικές υπηρεσίες πληροφοριών, η υπόθεσή του δεν αφορά απλώς έναν ικανό προγραμματιστή ή έναν μεμονωμένο χάκερ. Αφορά ένα ευρύτερο δίκτυο κυβερνοεπιθέσεων, το οποίο φέρεται να αξιοποιείται από τη Βόρεια Κορέα για την κατασκοπεία, την υποκλοπή δεδομένων και την απόκτηση οικονομικών πόρων.
Και όσο ο ίδιος παραμένει μακριά από τη δικαιοδοσία των διεθνών αρχών, το ψηφιακό δίκτυο που συνδέεται με το όνομά του εξακολουθεί να αποτελεί αντικείμενο έρευνας και ανησυχίας για κυβερνήσεις και μεγάλους οργανισμούς σε ολόκληρο τον κόσμο.