
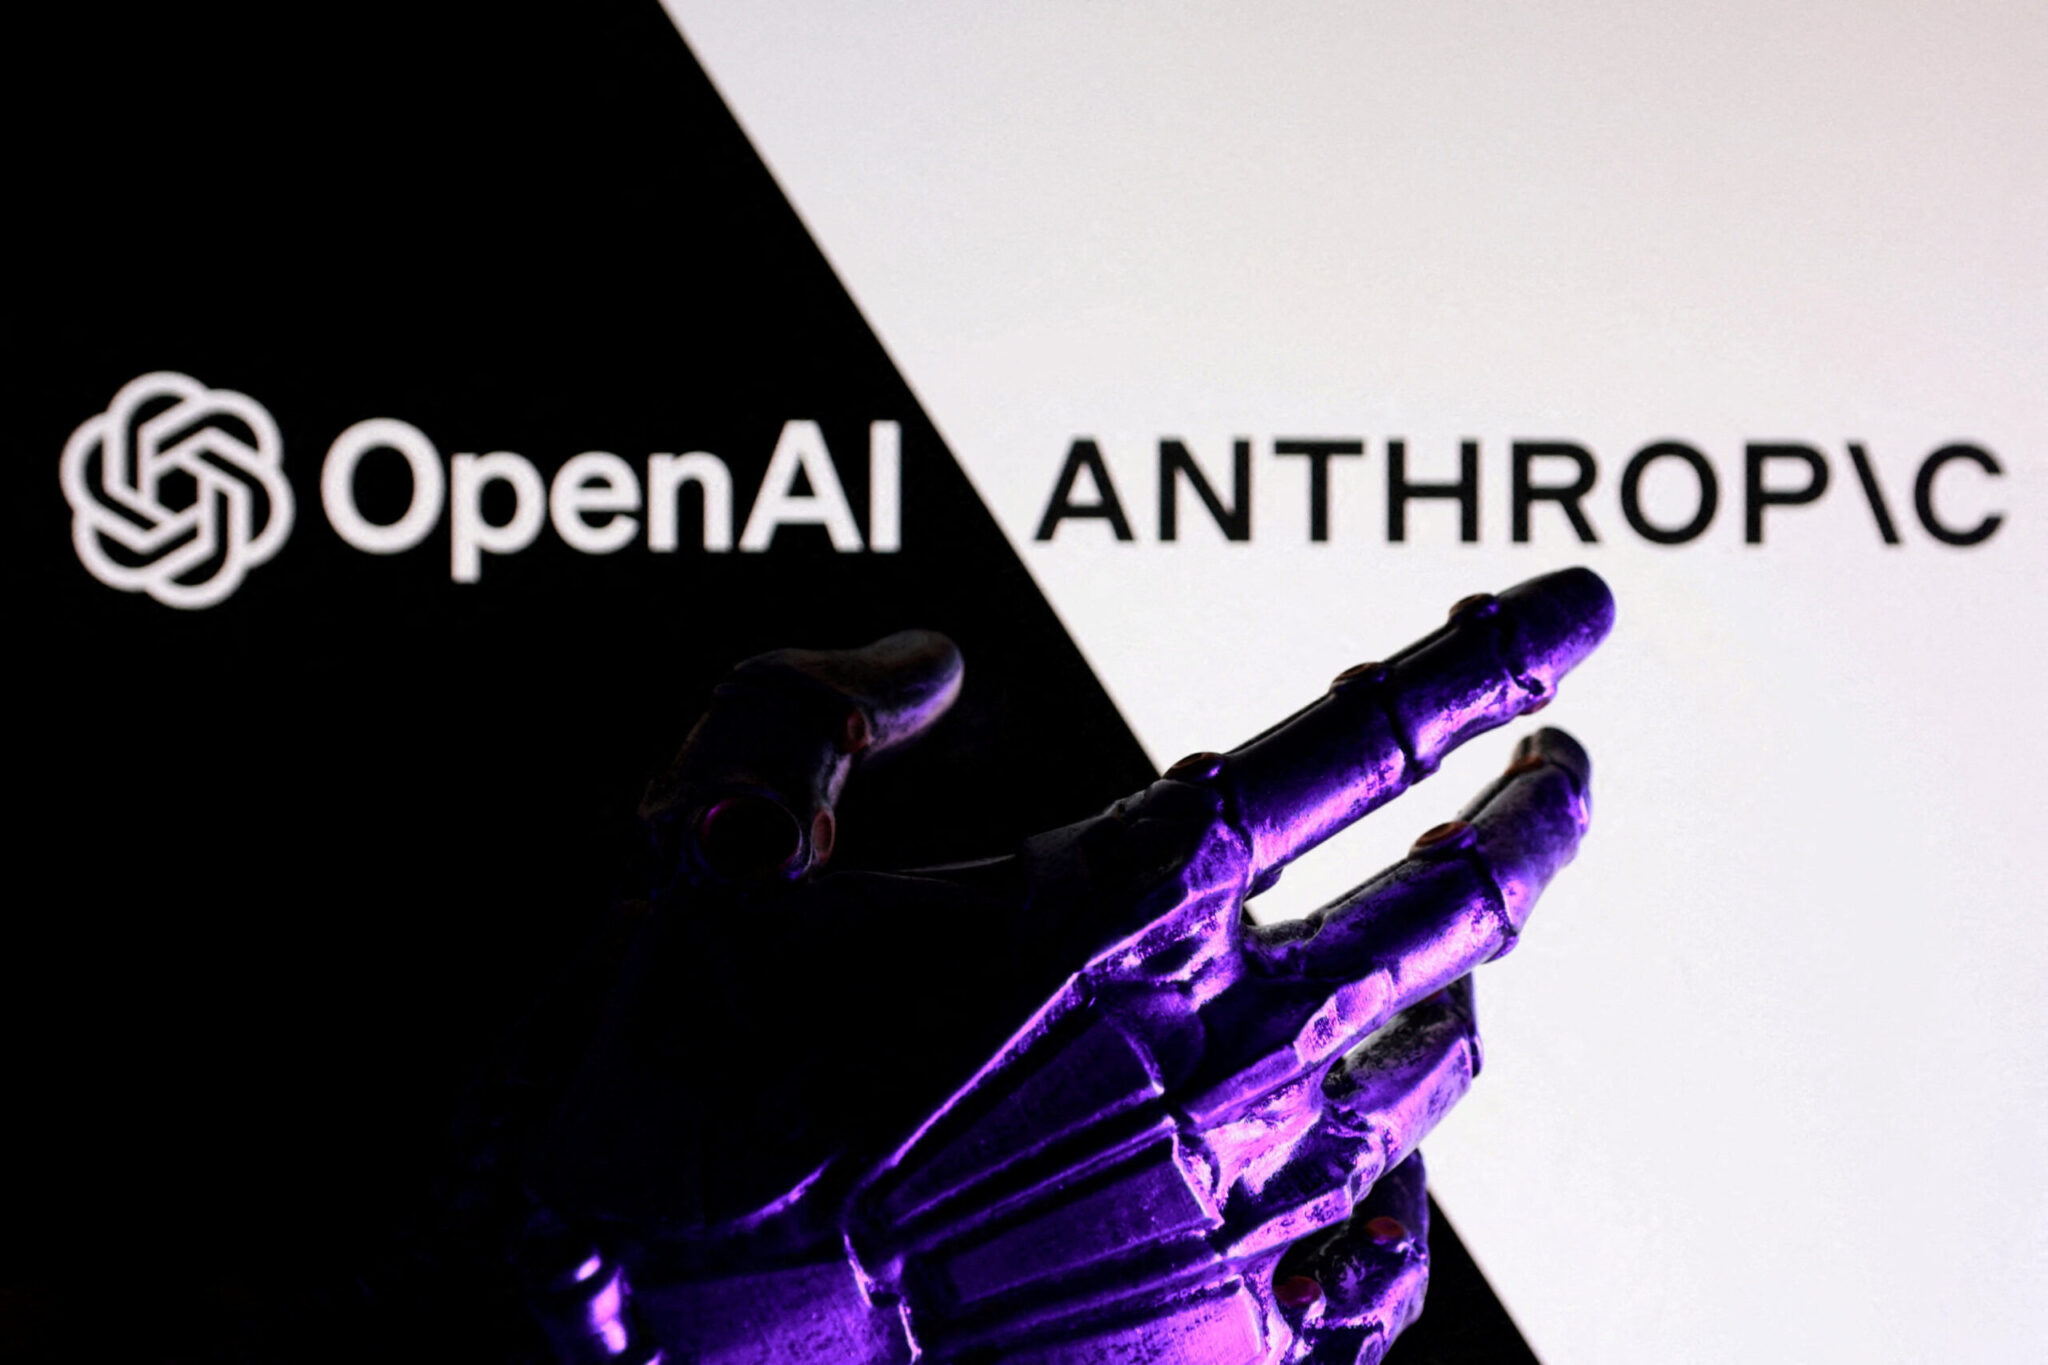



Μια ομάδα ερευνητών κυβερνοασφάλειας κατάφερε να αποκτήσει πρόσβαση σε λογαριασμούς ChatGPT εργαζομένων της OpenAI, αξιοποιώντας μοντέλο Τεχνητής Νοημοσύνης της Anthropic.
Την αποκάλυψη έκανε η νεοφυής εταιρεία κυβερνοασφάλειας Hacktron AI, ενώ το περιστατικό επιβεβαίωσε στο Γαλλικό Πρακτορείο και η OpenAI. Η πρόσβαση επιτεύχθηκε στα τέλη Ιουλίου, στο πλαίσιο ελεγχόμενης άσκησης ασφαλείας που είχε στόχο τον εντοπισμό πιθανών ευπαθειών στα συστήματα της OpenAI, με τη συμμετοχή εξωτερικών ειδικών πληροφορικής.
Η «πύλη» μέσω του Discourse
Η τριμελής ομάδα της Hacktron AI χρησιμοποίησε την πλατφόρμα ανταλλαγής μηνυμάτων Discourse, την οποία χρησιμοποιεί η OpenAI.
Μέσω του Discourse, οι εργαζόμενοι μπορούν να συνδέονται στους λογαριασμούς τους στο ChatGPT, αλλά και στο Codex, το εργαλείο Τεχνητής Νοημοσύνης της OpenAI για προγραμματισμό.
Αξιοποιώντας αυτή τη διαδικασία σύνδεσης, οι ερευνητές κατάφεραν να αποκτήσουν πρόσβαση σε αρκετούς λογαριασμούς.
Η ομάδα υπογράμμισε ότι το δυνητικό εύρος πρόσβασης θα μπορούσε να είναι ιδιαίτερα μεγάλο, καθώς οι χρήστες μπορούν να παραχωρούν στο ChatGPT ή στο Codex δικαιώματα αλληλεπίδρασης με άλλες εφαρμογές και αρχεία.
Μεταξύ αυτών περιλαμβάνονται υπηρεσίες όπως το GitHub, το Slack, αλλά και ηλεκτρονικά μηνύματα.
Το νέο μοντέλο της Anthropic εντόπισε την ευπάθεια
Οι ερευνητές ξεκίνησαν την προσπάθειά τους χρησιμοποιώντας το Claude Opus 4.8 της Anthropic, το οποίο είχε κυκλοφορήσει τον Μάιο. Ωστόσο, το συγκεκριμένο μοντέλο δυσκολεύτηκε να εντοπίσει τρόπο εισόδου μέσω του Discourse.
Η συγκυρία άλλαξε όταν, την ίδια ημέρα, η Anthropic παρουσίασε το νέο της μοντέλο, Opus 5. Σύμφωνα με την ομάδα της Hacktron AI, το συγκεκριμένο μοντέλο κατάφερε να εντοπίσει την ευπάθεια μέσα σε περίπου τρεις ώρες.
Οι ερευνητές ενημέρωσαν άμεσα την OpenAI, η οποία προχώρησε στη διόρθωση των προβλημάτων ασφαλείας.
«Ευχαριστούμε τους ερευνητές που επικοινώνησαν μαζί μας και μοιράστηκαν τις παρατηρήσεις τους», δήλωσε εκπρόσωπος της OpenAI στο Γαλλικό Πρακτορείο.
Η αυξανόμενη χρήση της AI στην κυβερνοασφάλεια
Το περιστατικό αναδεικνύει τις ολοένα και μεγαλύτερες δυνατότητες των σύγχρονων μοντέλων Τεχνητής Νοημοσύνης στον εντοπισμό ευπαθειών σε πληροφοριακά συστήματα.
Η ίδια η Anthropic έχει προειδοποιήσει στο παρελθόν για τους κινδύνους που μπορεί να προκύψουν από την αξιοποίηση προηγμένων μοντέλων σε ζητήματα κυβερνοασφάλειας.
Στις αρχές Απριλίου, η εταιρεία αποφάσισε να μην διαθέσει ευρέως στην αγορά το μοντέλο Mythos, κρίνοντας ότι οι δυνατότητές του θα μπορούσαν να δημιουργήσουν σημαντικούς κινδύνους στον τομέα της κυβερνοασφάλειας.
Αντί για ευρεία κυκλοφορία, περιόρισε την πρόσβαση σε συγκεκριμένες εταιρείες και οργανισμούς, προκειμένου να αξιοποιήσουν το μοντέλο για τον εντοπισμό και τη διόρθωση κενών ασφαλείας στο λογισμικό τους.
Τον Ιούνιο ακολούθησε η κυκλοφορία μιας περιορισμένης έκδοσης του Mythos, με την ονομασία Fable. Λίγες ημέρες αργότερα, η αμερικανική κυβέρνηση ανέστειλε τη χρήση του, επικαλούμενη λόγους εθνικής ασφάλειας, προτού δώσει εκ νέου την έγκρισή της περίπου δύο εβδομάδες αργότερα.