
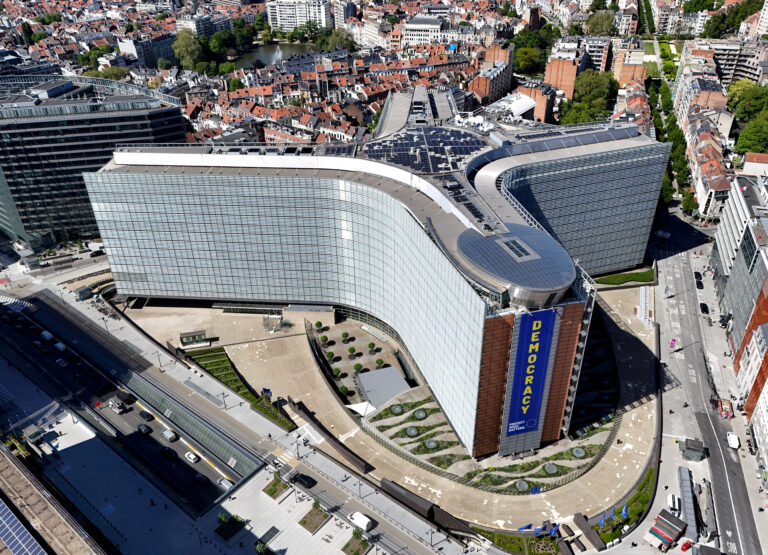




Την κυβερνοεπίθεση στα πληροφοριακά συστήματά της, η οποία εντοπίστηκε στις 22 Οκτωβρίου και επιβεβαιώθηκε στις 26 Οκτωβρίου, επιβεβαίωσε σήμερα, Πέμπτη 19 Νοεμβρίου, η Ευρωπαϊκή Επιτροπή, αποκαλύπτοντας ότι οι επιτιθέμενοι χρησιμοποίησαν δημόσια διαθέσιμο εργαλείο τεχνητής νοημοσύνης. Όπως ανακοίνωσε, αρκετές εφαρμογές τέθηκαν προσωρινά εκτός λειτουργίας για προληπτικούς λόγους και οι περισσότερες έχουν αποκατασταθεί, ενώ η έρευνα για την έκταση της επίθεσης συνεχίζεται.
Η επίσημη τοποθέτηση ακολουθεί δημοσίευμα του Politico, σύμφωνα με το οποίο η κυβερνοεπίθεση προκάλεσε προβλήματα για περισσότερες από δέκα ημέρες σε συστήματα που χρησιμοποιούν οι υπάλληλοι της Επιτροπής για τη μισθοδοσία, τις άδειες και τις επιστροφές ιατρικών εξόδων, προκαλώντας ανησυχία για την ασφάλεια ευαίσθητων προσωπικών δεδομένων.
Κατά τη μεσημεριανή ενημέρωση των δημοσιογράφων στις Βρυξέλλες, ο εκπρόσωπος της Επιτροπής δήλωσε ότι «στο παρόν στάδιο της έρευνας δεν έχουμε εντοπίσει αποδείξεις παραβίασης δεδομένων που να επηρεάζει το προσωπικό της Επιτροπής στο σύνολό του». Η δήλωση δεν συνιστά οριστικό αποκλεισμό οποιασδήποτε διαρροής, δεδομένου ότι η έρευνα παραμένει σε εξέλιξη.
Σύμφωνα με το Politico, μεταξύ των εφαρμογών που παρουσίασαν προβλήματα περιλαμβάνονται το Sysper, που χρησιμοποιείται για θέματα προσωπικού, όπως μισθοδοσία, άδειες και ωράρια, και το MyPMO, μέσω του οποίου διεκπεραιώνονται, μεταξύ άλλων, αιτήματα επιστροφής ιατρικών εξόδων. Η Κομισιόν δεν επιβεβαίωσε ονομαστικά ποιες εφαρμογές επηρεάστηκαν.
Επιβεβαιώνει τη χρήση τεχνητής νοημοσύνης
Ο εκπρόσωπος επιβεβαίωσε ότι επρόκειτο για κυβερνοεκστρατεία με χρήση τεχνητής νοημοσύνης και ότι χρησιμοποιήθηκε καταχρηστικά δημόσια διαθέσιμο εργαλείο AI, το οποίο μπορούσε να εντοπίζει ευπάθειες στα συστήματα.
Το Politico είχε αναφερθεί στο εργαλείο ARTEX, ωστόσο η Ευρωπαϊκή Επιτροπή δεν επιβεβαίωσε ούτε τη συγκεκριμένη ονομασία ούτε την προέλευση του εργαλείου.
Ο εκπρόσωπος υπενθύμισε ότι η Κομισιόν είχε παρουσιάσει τον Ιούλιο σχέδιο δράσης για την κυβερνοασφάλεια και την τεχνητή νοημοσύνη, αναγνωρίζοντας ότι αντίστοιχες τεχνολογίες μπορούν να αξιοποιηθούν τόσο για την προστασία των συστημάτων όσο και για επιθέσεις.
Δεν γνωρίζει για απαίτηση λύτρων
Σε ερώτηση εάν οι δράστες ζήτησαν λύτρα, ο εκπρόσωπος δήλωσε ότι δεν γνωρίζει να έχει υποβληθεί τέτοιο αίτημα στην Επιτροπή.
Αναφορικά με το εάν η επίθεση έχει τερματιστεί, περιορίστηκε να αναφέρει ότι «πολλά στοιχεία έχουν τεθεί υπό έλεγχο», υπογραμμίζοντας ότι η έρευνα συνεχίζεται και δεν είναι δυνατόν ακόμη να εξαχθούν οριστικά συμπεράσματα.
Γιατί δεν είχε ενημερώσει δημόσια η Κομισιόν
Η Ευρωπαϊκή Επιτροπή δέχθηκε ερωτήσεις και για το γεγονός ότι δεν είχε δημοσιοποιήσει το περιστατικό, παρότι είχε εντοπιστεί σχεδόν έναν μήνα νωρίτερα.
Ο εκπρόσωπος εξήγησε ότι η αποκάλυψη των μέτρων προστασίας κατά τη διάρκεια μιας κυβερνοεπίθεσης θα μπορούσε να υπονομεύσει την αποτελεσματικότητά τους.
Διαβεβαίωσε ότι ενημερώθηκαν οι εμπλεκόμενες υπηρεσίες, η CERT-EU και ο Ευρωπαίος Επόπτης Προστασίας Δεδομένων, απορρίπτοντας ότι υπήρξε προσπάθεια απόκρυψης.
Ανοιχτά ερωτήματα για την έκταση της επίθεσης
Η Κομισιόν δεν προσδιόρισε την ταυτότητα των δραστών, τις συγκεκριμένες υπηρεσίες που στοχοποιήθηκαν ή την έκταση των πιθανών συνεπειών.
Απέφυγε επίσης να επιβεβαιώσει εάν πρόκειται για μία από τις μεγαλύτερες κυβερνοεπιθέσεις που έχει δεχθεί.
Διευκρίνισε πάντως ότι δεν επρόκειτο για μεμονωμένο συμβάν, αλλά για εκστρατεία με σειρά περιστατικών, επισημαίνοντας ότι η έρευνα βρίσκεται ακόμη σε εξέλιξη.