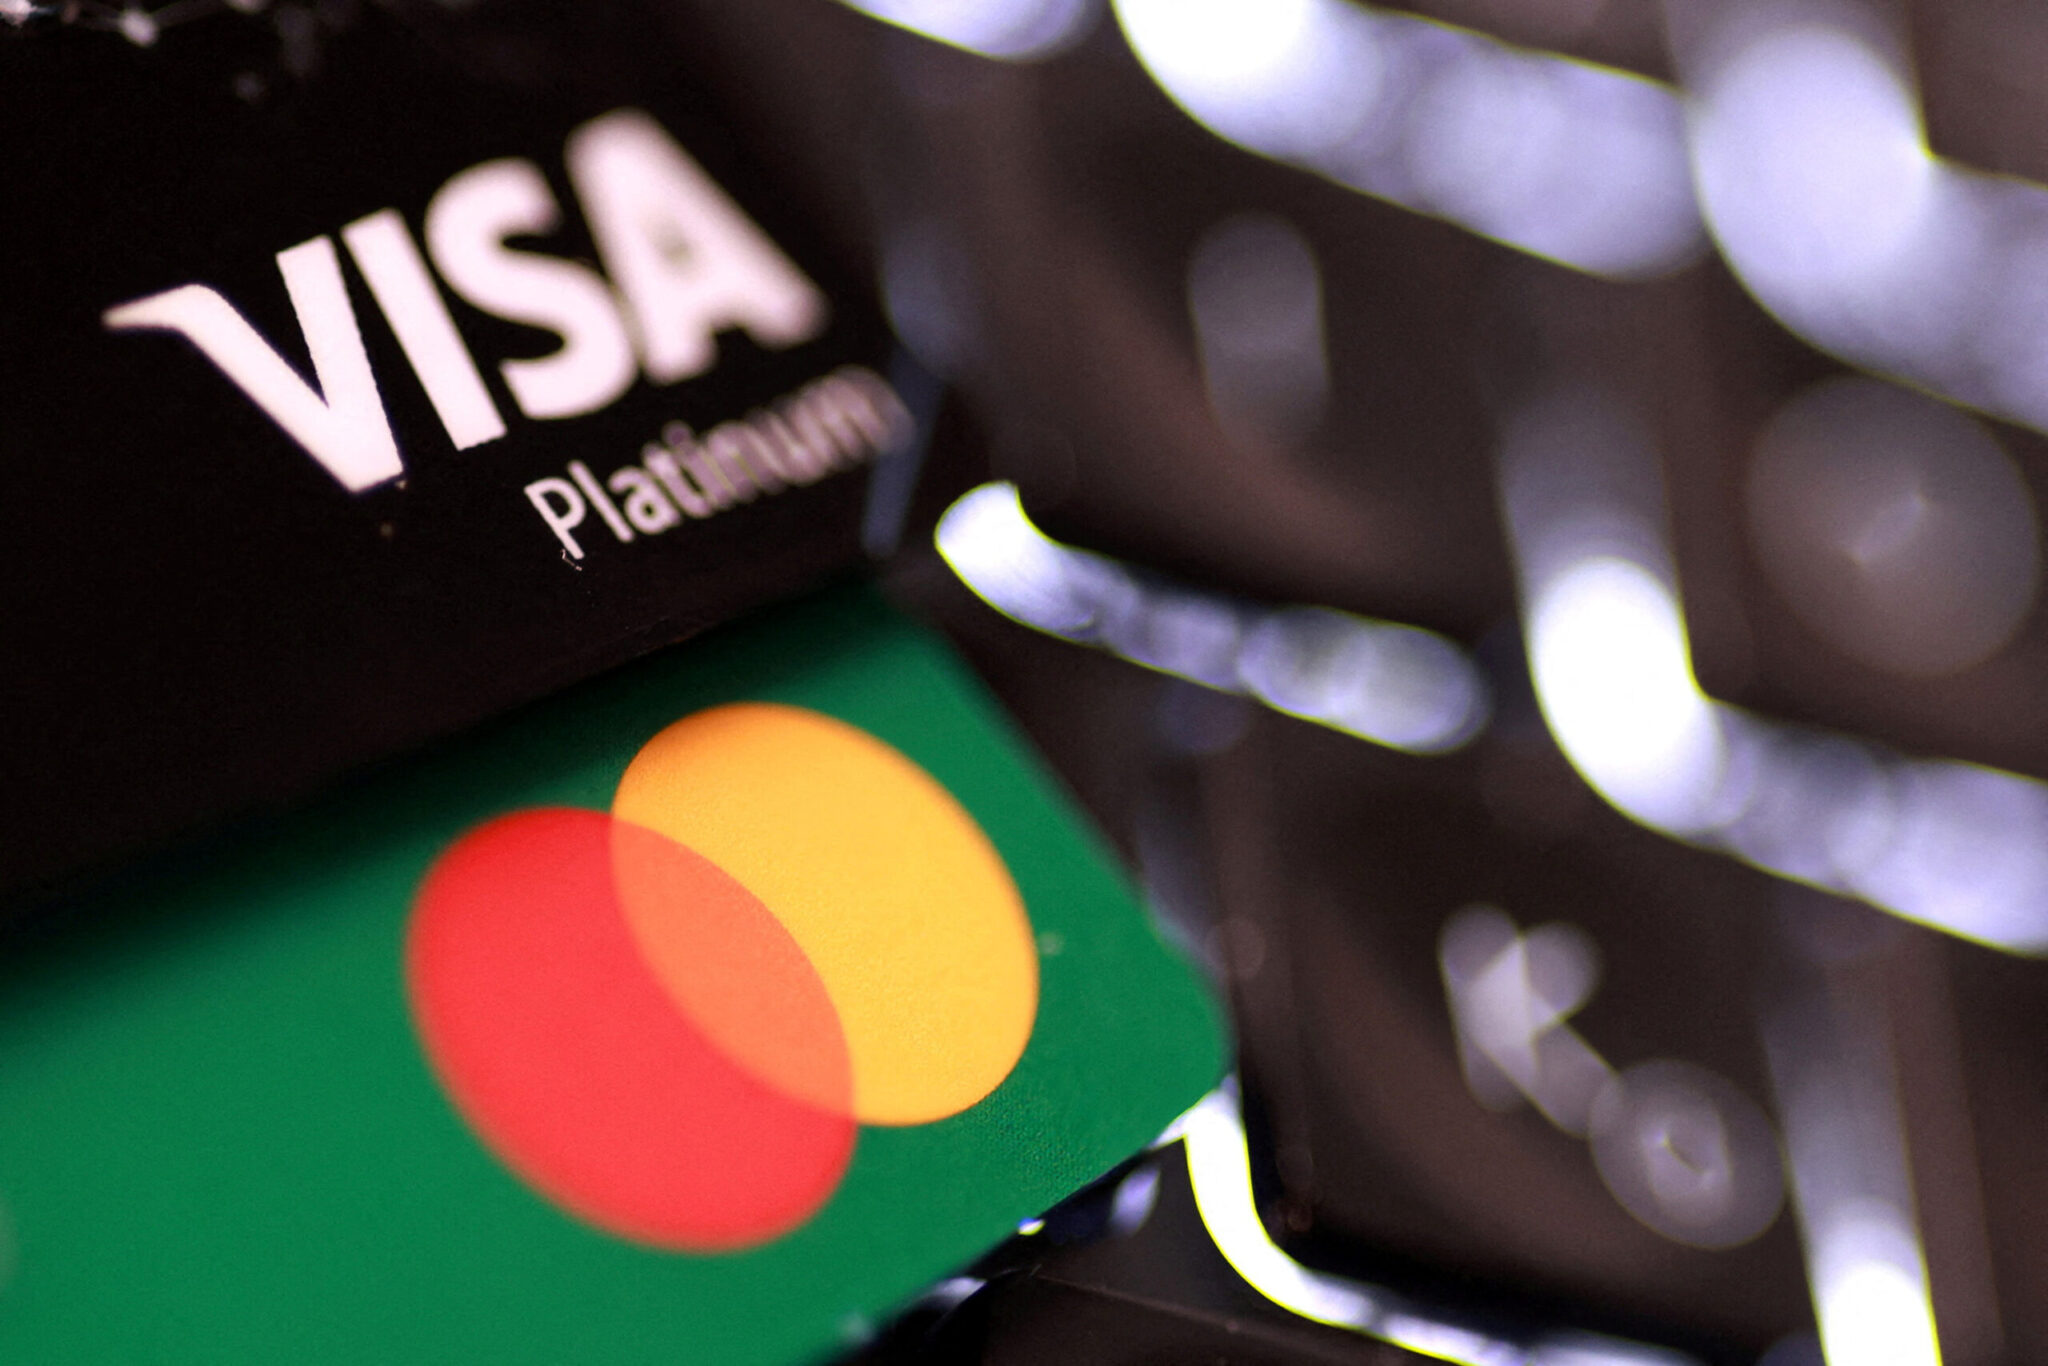



Στο στόχαστρο μεγάλης κλίμακας κυβερνοεπίθεσης φέρονται να βρέθηκαν η JPMorgan Chase, η μεγαλύτερη τράπεζα των ΗΠΑ, καθώς και οι κολοσσοί των πληρωμών Visa και Mastercard, με τους χάκερ να υποστηρίζουν ότι απέκτησαν πρόσβαση σε προσωπικά δεδομένα δεκάδων χιλιάδων πελατών.
Σύμφωνα με όσα έγιναν γνωστά, κατά την επίθεση ενδέχεται να υπεκλάπησαν ονόματα πελατών και διευθύνσεις ηλεκτρονικού ταχυδρομείου της Chase. Παράλληλα, η ομάδα που ανέλαβε την ευθύνη ισχυρίζεται ότι έχει στην κατοχή της ευαίσθητες πληροφορίες, όπως προσωπικά στοιχεία, αριθμούς τηλεφώνων, ακόμη και δεδομένα που αφορούν κρατήσεις σε εστιατόρια και ξενοδοχεία.
Πίσω από την επίθεση φέρεται να βρίσκεται ομάδα κυβερνοεγκληματιών με την ονομασία «n0n», η οποία δραστηριοποιείται στον σκοτεινό ιστό. Την αποκάλυψη έκανε η εταιρεία κυβερνοασφάλειας SOCRadar, η οποία εντόπισε την ανάληψη ευθύνης από την ομάδα. Οι επιθέσεις αποδίδονται σε κυβερνοεγκληματίες που επιδιώκουν οικονομικό όφελος μέσω της υποκλοπής δεδομένων και του εκβιασμού επιχειρήσεων, απειλώντας να δημοσιοποιήσουν τις πληροφορίες που έχουν αποκτήσει εάν δεν λάβουν λύτρα.
Πώς επηρεάστηκαν η Chase, η Visa και η Mastercard
Όπως προκύπτει από τις ανακοινώσεις των εμπλεκόμενων εταιρειών, η παραβίαση δεν φαίνεται να πραγματοποιήθηκε απευθείας στα κεντρικά συστήματα των χρηματοπιστωτικών οργανισμών, αλλά μέσω τρίτων παρόχων υπηρεσιών που είχαν πρόσβαση σε δεδομένα μάρκετινγκ της JPMorgan Chase.
Τόσο η Chase, η εμπορική τραπεζική επωνυμία που εξυπηρετεί τους ιδιώτες και τους καθημερινούς καταναλωτές, όσο και η JPMorgan, ο επενδυτικός και εταιρικός τραπεζικός βραχίονας του ομίλου, επιβεβαίωσαν ότι η επίθεση αφορούσε συνεργαζόμενους παρόχους.
Από την πλευρά της, η Visa γνωστοποίησε ότι ένας από τους εξωτερικούς συνεργάτες της στην περιοχή Ασίας-Ειρηνικού επηρεάστηκε από την παραβίαση. Ωστόσο, διευκρίνισε ότι στα δεδομένα που εκλάπησαν δεν περιλαμβάνονταν στοιχεία συναλλαγών ή αριθμοί πιστωτικών καρτών. Αντίστοιχα, εκπρόσωπος της Mastercard ανέφερε ότι το περιστατικό αφορούσε περιορισμένο αριθμό κατόχων καρτών, οι οποίοι συμμετείχαν σε συγκεκριμένο πρόγραμμα επιβράβευσης.
JUST IN: Hackers have released information on thousands of JPMorgan Chase, Visa, and Mastercard customers on the dark web Thursday after a cyberattack on a third-party vendor. The companies say it is unrelated to the outages that occurred earlier this week. Fox News: “NONE of them are saying credit card or account numbers were breached. A JPMorgan Chase spokesman telling Fox Business that third parties who provide services to the bank were the target of a cyberattack, which accessed marketing data, including customer names and email addresses.” “A bank spokesperson saying this, ‘There is no disruption to our services. Where appropriate, we will contact affected customers directly and offer support, including complimentary credit monitoring.’” “JPMorgan Chase said the incident was unrelated to a service outage earlier this week in which customers experienced issues accessing their accounts and sending payments.” “Meanwhile, Visa responding saying this, ‘Visa is aware of these claims. They are associated with an incident involving a third-party service provider in Asia-Pacific. Visa systems were not involved and were not impacted. No payments data such as card numbers were affected.’” “MasterCard also acknowledging the breach of email addresses and non-payments information. A company spokesperson adding ’At this time, the exposure has been contained and our teams are working with the provider to support impacted cardholders.’ Now, the ransomware hacking group called NON or N0N has claimed responsibility for the attack.”
— RedWave Press (@RedWavePress) November 19, 2026
Η Chase, από την πλευρά της, ξεκαθάρισε ότι η συγκεκριμένη κυβερνοεπίθεση δεν σχετίζεται με τις εκτεταμένες διακοπές λειτουργίας που έχουν επηρεάσει την τελευταία εβδομάδα τράπεζες, μεγάλες τεχνολογικές εταιρείες και ομοσπονδιακές υπηρεσίες σε διάφορες περιοχές του κόσμου.
Η JPMorgan Chase πρόσθεσε, επίσης, ότι δεν σημειώθηκαν περαιτέρω προβλήματα στη λειτουργία των τραπεζικών υπηρεσιών της εξαιτίας της συγκεκριμένης παραβίασης.
Τι απαντά η JPMorgan Chase στους πελάτες της
Μέχρι στιγμής, η τράπεζα δεν έχει αποκαλύψει πόσοι πελάτες της ενδέχεται να έχουν επηρεαστεί από την υποκλοπή δεδομένων. Έχει, ωστόσο, διαβεβαιώσει ότι θα επικοινωνήσει απευθείας με όσους διαπιστωθεί ότι επηρεάστηκαν, προκειμένου να τους προσφέρει την απαραίτητη υποστήριξη.
Στο πλαίσιο αυτό, προβλέπεται, όπου κρίνεται αναγκαίο, η παροχή δωρεάν υπηρεσιών παρακολούθησης της πιστοληπτικής τους κατάστασης, ώστε να μπορούν να εντοπιστούν εγκαίρως ενδεχόμενες ύποπτες δραστηριότητες που σχετίζονται με την ταυτότητα και τα οικονομικά τους στοιχεία.
Η JPMorgan Chase αποτελεί τη μεγαλύτερη τράπεζα στις ΗΠΑ και συγκαταλέγεται μεταξύ των μεγαλύτερων χρηματοπιστωτικών οργανισμών παγκοσμίως. Διαθέτει περιουσιακά στοιχεία ύψους περίπου 5,1 τρισ. δολαρίων, ενώ διατηρεί το μεγαλύτερο δίκτυο τραπεζικών καταστημάτων στις Ηνωμένες Πολιτείες, με περισσότερα από 5.000 υποκαταστήματα.
Το πελατολόγιό της περιλαμβάνει περίπου 86 έως 87 εκατομμύρια ιδιώτες, καθώς και περισσότερες από επτά εκατομμύρια μικρές επιχειρήσεις. Οι υπηρεσίες που προσφέρει καλύπτουν ένα ευρύ φάσμα καθημερινών τραπεζικών αναγκών, από τρεχούμενους και αποταμιευτικούς λογαριασμούς μέχρι πιστωτικές κάρτες και άλλες χρηματοοικονομικές υπηρεσίες.
JPMorgan, Visa, Mastercard say third-party vendors targeted in cyberattack https://t.co/s5l2YdbE8g
— Reuters (@Reuters) November 19, 2026Advertisement
Η ομάδα χάκερ n0n και η απειλή δημοσιοποίησης των δεδομένων
Σε έκθεσή της για τους δράστες, η εταιρεία κυβερνοασφάλειας SOCRadar περιέγραψε την ομάδα n0n ως μια οργάνωση κυβερνοεκβιαστών με οικονομικά κίνητρα, η οποία εμφανίστηκε τον Σεπτέμβριο του 2026. Όπως επισημαίνεται στην έκθεση: «Η n0n είναι μια ομάδα κυβερνοεκβιαστών με οικονομικά κίνητρα, η οποία εμφανίστηκε τον Σεπτέμβριο του 2026 και επικεντρώνεται στην κλοπή δεδομένων και στον εκβιασμό, χωρίς να βασίζεται στην παραδοσιακή χρήση ransomware».
Σύμφωνα με τις εκτιμήσεις, η επίθεση στις Chase, Visa και Mastercard πραγματοποιήθηκε μεταξύ 15 και 17 Νοεμβρίου, δηλαδή την ίδια χρονική περίοδο κατά την οποία η Chase και άλλα μεγάλα τραπεζικά ιδρύματα αντιμετώπισαν εκτεταμένα προβλήματα στη λειτουργία των συστημάτων τους.
Αρχικά, η Chase είχε αποδώσει τη διακοπή λειτουργίας σε ένα «σφάλμα λογισμικού σε συστήματα υλικού που βρίσκονται στις εγκαταστάσεις της τράπεζας». Τότε είχε διευκρινίσει ότι δεν υπήρχαν ενδείξεις πως τα προβλήματα συνδέονταν με κυβερνοεπίθεση. Ωστόσο, αργότερα, το βράδυ της προηγούμενης ημέρας, γνωστοποίησε την παραβίαση που αφορούσε τους εξωτερικούς συνεργάτες της.
Οι ισχυρισμοί των χάκερ περιλαμβάνουν ιδιαίτερα μεγάλο όγκο προσωπικών πληροφοριών. Ειδικότερα, για τη Visa υποστηρίζουν ότι απέκτησαν «πλήρη προφίλ μελών», στα οποία περιλαμβάνονται ονοματεπώνυμα, προσωπικές διευθύνσεις ηλεκτρονικού ταχυδρομείου και αριθμοί κινητών τηλεφώνων πελατών σε αγορές της Ασίας και του Ειρηνικού.
Σε ό,τι αφορά την JPMorgan Chase, η ομάδα n0n ισχυρίζεται ότι υπέκλεψε δεκάδες χιλιάδες μοναδικές διευθύνσεις ηλεκτρονικού ταχυδρομείου κατόχων καρτών.
Μάλιστα, σύμφωνα με τις πληροφορίες, οι χάκερ φέρονται να έδωσαν στις τρεις χρηματοπιστωτικές εταιρείες διορία μόλις 48 ωρών για την καταβολή λύτρων, απειλώντας ότι σε διαφορετική περίπτωση θα δημοσιοποιήσουν τα δεδομένα στον σκοτεινό ιστό.
Η αποκάλυψη της παραβίασης προκάλεσε έντονες αντιδράσεις από πελάτες της Chase, οι οποίοι εξέφρασαν την αγανάκτησή τους και την ανησυχία τους για το ενδεχόμενο έκθεσης των προσωπικών τους πληροφοριών. Το περιστατικό επαναφέρει στο προσκήνιο τα ζητήματα ασφάλειας των δεδομένων στον τραπεζικό κλάδο και τους κινδύνους που προκύπτουν από τη συνεργασία μεγάλων χρηματοπιστωτικών οργανισμών με εξωτερικούς παρόχους υπηρεσιών.
Με πληροφορίες από Reuters, The Independent