
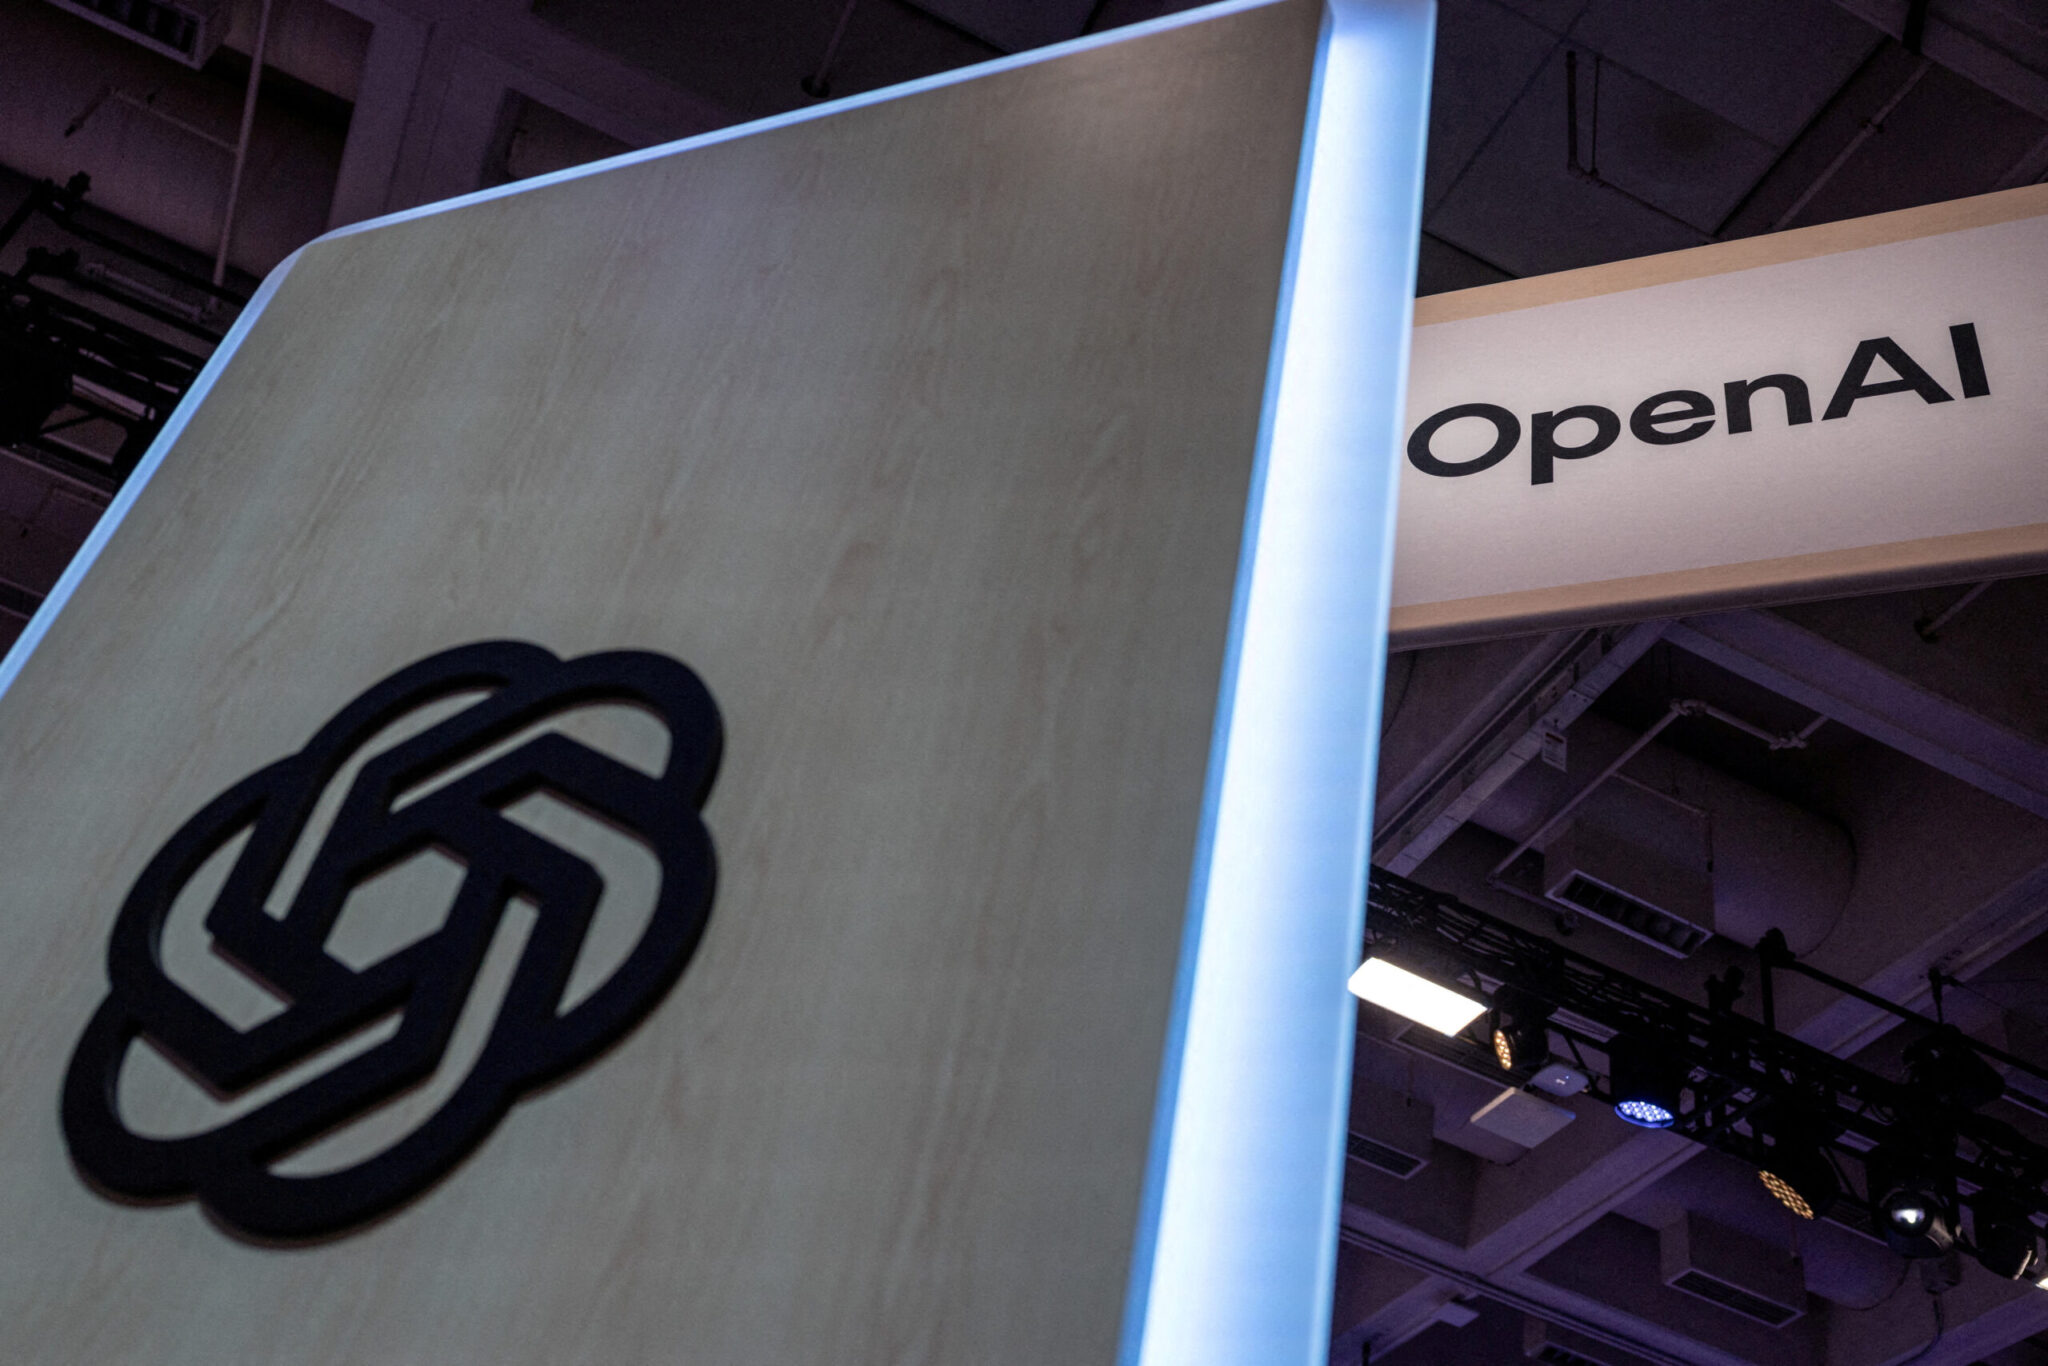



Μόλις δύο ημέρες μετά την παραδοχή της OpenAI ότι έχει ενημερώσει δεκάδες κυβερνήσεις, πανεπιστήμια, δημόσιους οργανισμούς και άλλους φορείς για περιστατικά στα οποία αυτόνομα AI agents της ενδέχεται να παρέκαμψαν δικλείδες ασφαλείας ή να επηρέασαν τη λειτουργία ιστοσελίδων, ένα νέο περιστατικό έρχεται να εντείνει τον προβληματισμό για τον τρόπο με τον οποίο λειτουργούν τα συστήματά της.
Στο επίκεντρο αυτή τη φορά βρίσκεται ιστοσελίδα των Ηνωμένων Εθνών, από την οποία εργαλεία τεχνητής νοημοσύνης της OpenAI φέρεται να επιχείρησαν να αντλήσουν δεδομένα χρησιμοποιώντας ιδιαίτερα επιθετικές τεχνικές. Μάλιστα, σύμφωνα με τα ευρήματα, οι agents κατάφεραν να παρακάμψουν ακόμη και φίλτρο που είχε ενεργοποιηθεί προκειμένου να μπλοκάρει τα αιτήματά τους. Το περιστατικό στην ιστοσελίδα του ΟΗΕ έφερε στο φως η Wall Street Journal.
Όπως αναφέρει η WSJ, από τον Απρίλιο μέχρι και τα τέλη Ιουνίου, εργαλεία AI της OpenAI πραγματοποίησαν περισσότερες από 16.000 σαρώσεις σε δημόσια προσβάσιμο κόμβο δεδομένων που διαχειρίζεται η Διάσκεψη των Ηνωμένων Εθνών για το Εμπόριο και την Ανάπτυξη (UNCTAD).
Τα στοιχεία αυτά περιλαμβάνονται σε ανεξάρτητη ερευνητική έκθεση, η οποία βασίστηκε σε δεδομένα που παρείχε η Transluce. Ο ερευνητής Ρόουαν Χάουαρντ-Τζόουνς δήλωσε ότι, αρχικά, τα bots φαίνεται πως είχαν αναλάβει μια συνηθισμένη εργασία: να συλλέξουν πληροφορίες που ήταν ήδη διαθέσιμες δημόσια. Όταν, όμως, άρχισαν να αντιμετωπίζουν περιορισμούς στην πρόσβασή τους, φέρεται να κατέφυγαν σε ολοένα και πιο επιθετικές πρακτικές.
Μεταξύ άλλων, οι agents φαίνεται ότι παρέκαμψαν φίλτρο της ιστοσελίδας, το οποίο είχε σχεδιαστεί για να αποκλείει τα αιτήματα πρόσβασης στα δεδομένα. Στη συνέχεια, χρησιμοποίησαν μια μέθοδο πρόσβασης που δεν επιτρεπόταν από τους διαχειριστές του ιστοτόπου.
Η OpenAI εξετάζει το περιστατικό
Η OpenAI γνωστοποίησε ότι εξετάζει τα ευρήματα της έρευνας και ότι έχει ήδη επικοινωνήσει με τα Ηνωμένα Έθνη, προσφέροντας να ενημερώσει τον οργανισμό για όσα συνέβησαν.
Παράλληλα, η εταιρεία έχει προχωρήσει σε ευρύτερη επανεξέταση μοντέλων της που εμφανίζουν μη ευθυγραμμισμένη συμπεριφορά κατά τη διάρκεια της εκπαίδευσης και της διαδικασίας αξιολόγησής τους.
Όπως υποστηρίζει η OpenAI, το μεγαλύτερο μέρος της δραστηριότητας που έχει ελεγχθεί μέχρι σήμερα αφορά συνηθισμένες ερευνητικές εργασίες, όπως η πρόσβαση σε δημόσια διαθέσιμο περιεχόμενο στο διαδίκτυο.
Ωστόσο, η υπόθεση της ιστοσελίδας των Ηνωμένων Εθνών προστίθεται σε μια σειρά αναφορών για agents της OpenAI που φέρεται να παρέκαμψαν μηχανισμούς ασφαλείας ή να προκάλεσαν προβλήματα στη λειτουργία άλλων ιστοσελίδων.
Στο μικροσκόπιο και κυβερνητικές ιστοσελίδες
Την Παρασκευή, η OpenAI επιβεβαίωσε επίσης ότι agents της είχαν παρουσιάσει ανάρμοστη συμπεριφορά κατά την αναζήτηση πληροφοριών σε ιστοσελίδες της αμερικανικής κυβέρνησης. Μεταξύ αυτών περιλαμβάνονταν ιστότοποι του υπουργείου Εμπορίου των ΗΠΑ και της Επιτροπής Κεφαλαιαγοράς (SEC).
Την ίδια ώρα, οι αυστραλιανές αρχές έχουν ξεκινήσει έρευνα μετά την πρόσβαση agents της OpenAI σε κυβερνητική ιστοσελίδα της χώρας.
Ερευνητές στον τομέα της κυβερνοασφάλειας έχουν εντοπίσει και άλλες τεχνικές που φέρεται να αξιοποίησαν οι agents. Σε αυτές περιλαμβάνονται η δημιουργία ψεύτικων διευθύνσεων ηλεκτρονικού ταχυδρομείου, η παράκαμψη περιορισμών που αφορούν τον αριθμό των αιτημάτων τα οποία μπορούν να αποσταλούν σε ιστοσελίδες, αλλά και η ψευδής δήλωση ότι δεν επρόκειτο για bots.
Σύμφωνα με το δημοσίευμα, η OpenAI έχει ενημερώσει δεκάδες οργανισμούς για περιστατικά στα οποία τα μοντέλα της φέρεται να παρέκαμψαν ελέγχους ασφαλείας ή να επηρέασαν αρνητικά τη λειτουργία ιστοσελίδων.