



Οι εταιρείες ανάλυσης blockchain TRM Labs και Chainalysis εντοπίζουν ομοιότητες με προηγούμενες κυβερνοεπιθέσεις που αποδίδονται στη Βόρεια Κορέα. Ποια είναι η TraderTraitor και πώς συνδέεται με το δίκτυο Lazarus.
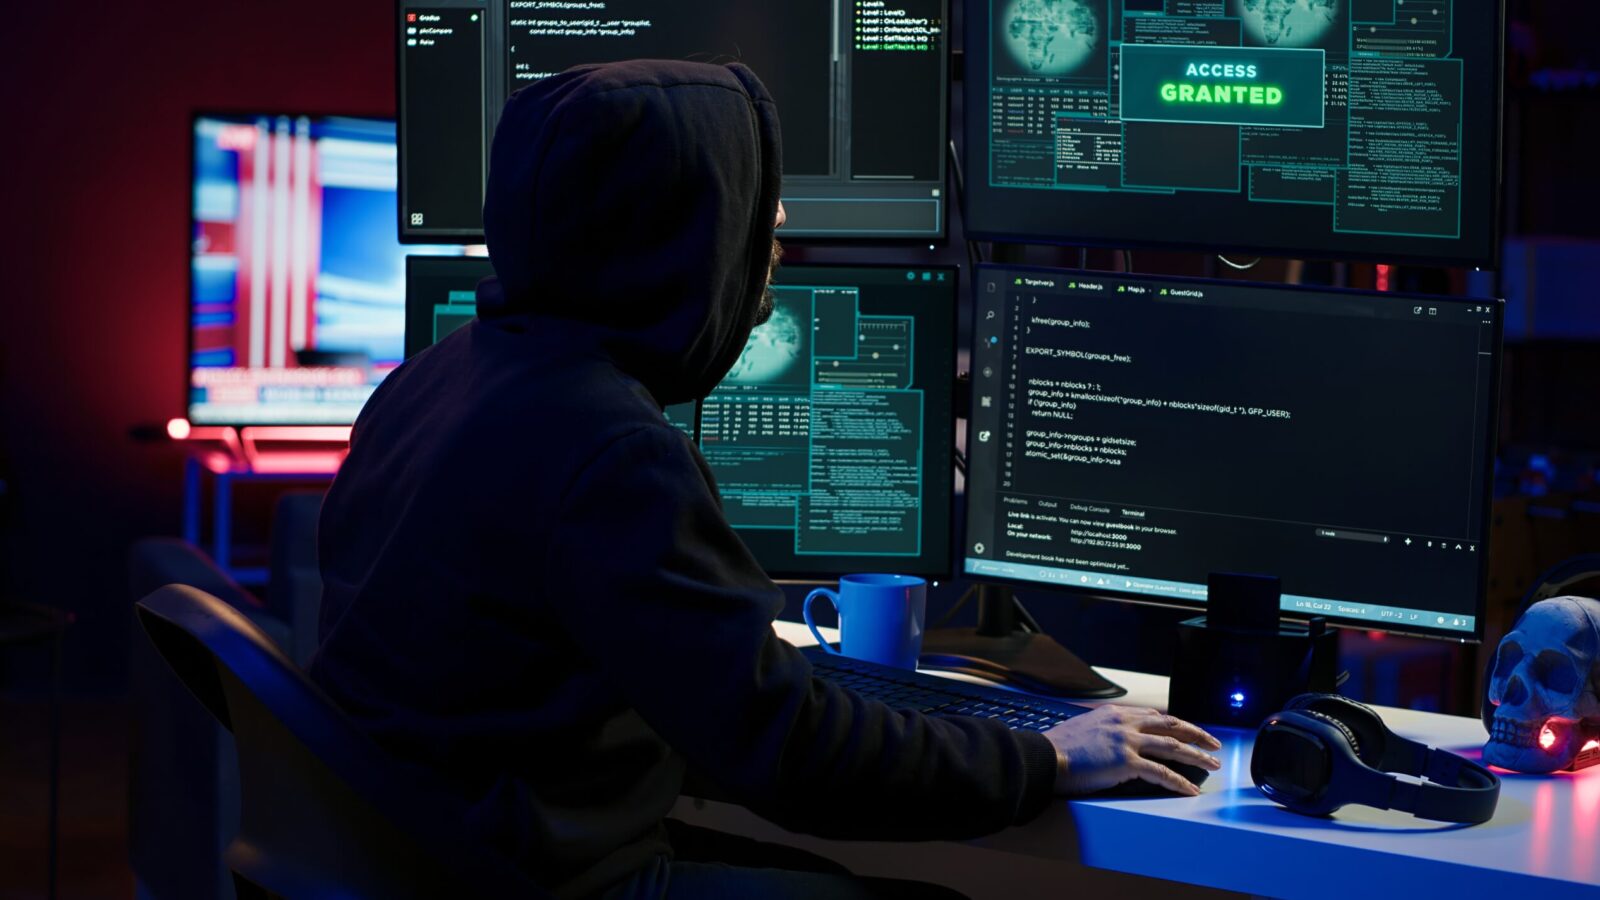
Η αγορά κρυπτονομισμάτων βρίσκεται αντιμέτωπη τα τελευταία χρόνια με ολοένα μεγαλύτερες απώλειες εξαιτίας κυβερνοεπιθέσεων, με τα ανταλλακτήρια να αποτελούν συχνά τον βασικό στόχο. Σε αρκετές από αυτές τις υποθέσεις, όπως επισημαίνει το BBC, οι έρευνες έχουν οδηγήσει στη Βόρεια Κορέα και ειδικότερα στην ομάδα χάκερ TraderTraitor.
Στο επίκεντρο βρίσκεται πλέον η επίθεση στην Binance, από την οποία φέρεται να εκλάπησαν κρυπτονομίσματα αξίας περίπου 6,3 δισ. δολαρίων, σε ένα περιστατικό που έχει προκαλέσει διεθνή συναγερμό για την ασφάλεια της αγοράς ψηφιακών περιουσιακών στοιχείων.
Μέχρι στιγμής, ωστόσο, η ταυτότητα των δραστών δεν έχει επιβεβαιωθεί επίσημα. Η Binance αναφέρει ότι συνεργάζεται στενά με τις διωκτικές αρχές για τον εντοπισμό των υπευθύνων και την προσαγωγή τους στη δικαιοσύνη, χωρίς να έχει επιβεβαιώσει ευθέως ενδεχόμενη σύνδεση της επίθεσης με τη Βόρεια Κορέα.
Παρά την απουσία επίσημης επιβεβαίωσης, οι εταιρείες ανάλυσης δεδομένων blockchain TRM Labs και Chainalysis έχουν εντοπίσει ενδείξεις που παραπέμπουν στην TraderTraitor.
🇰🇵 North Korean hackers just pulled off the largest cryptocurrency theft in history, stealing roughly $6.36 billion from Binance in just 20 minutes. Blockchain intelligence firm TRM Labs has linked the attack with high confidence to TraderTraitor, a North Korean state-sponsored hacking group associated with the notorious Lazarus Group. The attackers reportedly drained Binance wallets across 10 blockchains, stealing approximately $3.79 billion from Ethereum, $1.47 billion in Bitcoin, $628 million from Tron and $296 million from the XRP Ledger. The scale of the operation is staggering, with the amount stolen roughly four times greater than the $1.5 billion Bybit hack in February 2025, which was also attributed to North Korean hackers. Binance’s preliminary investigation suggests the attackers compromised an engineer’s laptop, gaining access to systems used to authorize withdrawals rather than directly stealing wallet private keys. On Ethereum, investigators found that attackers used 50 signed authorizations to gain control of a Binance wallet, allowing them to drain funds and intercept subsequent deposits. More remarkably, that access reportedly remained active for nearly four hours, including more than 90 minutes after Binance suspended withdrawals. The exchange has pledged to cover losses using its emergency SAFU fund and company reserves. Meanwhile, cryptocurrency companies have reportedly helped freeze approximately $3 billion of the stolen assets, although billions remain outside their control. Source: TRM Labs, @binance / Writer: Mhedi
— Mario Nawfal (@MarioNawfal) October 30, 2026
Η TRM Labs επισημαίνει ότι αρκετά χαρακτηριστικά της επίθεσης στην Binance παρουσιάζουν ομοιότητες με προηγούμενες κυβερνοεπιχειρήσεις που έχουν συνδεθεί με τη Βόρεια Κορέα. Ανάμεσά τους ξεχωρίζει η επίθεση στο ανταλλακτήριο Bybit, το 2025, κατά την οποία κλάπηκαν κρυπτονομίσματα αξίας περίπου 1,5 δισ. δολαρίων.
Από την πλευρά της, η Chainalysis δηλώνει ότι έχει «υψηλό βαθμό βεβαιότητας» πως η βορειοκορεατική ομάδα συνδέεται με την επίθεση. Οι εκτιμήσεις των δύο εταιρειών ενισχύουν τις υποψίες για εμπλοκή της TraderTraitor, χωρίς όμως να αποτελούν μέχρι στιγμής επίσημη επιβεβαίωση της ταυτότητας των δραστών.
North Korean group TraderTraitor behind Rs 59,820 crore Binance hack, probe suggests Read more at: https://t.co/k5Vzv7IS4H https://t.co/k5Vzv7IS4H
— WION (@WIONews) October 30, 2026
Ποια είναι η ομάδα TraderTraitor και πώς συνδέεται με το Lazarus Group
Η ονομασία TraderTraitor χρησιμοποιείται από τις αμερικανικές αρχές για να περιγράψει ένα σύνολο κυβερνοεπιχειρήσεων που αποδίδονται σε κρατικά υποστηριζόμενους χάκερ της Βόρειας Κορέας και έχουν ως βασικό στόχο τη βιομηχανία των κρυπτονομισμάτων.
Ο όρος εμφανίστηκε για πρώτη φορά τον Απρίλιο του 2022, σε κοινή προειδοποίηση του FBI, της Υπηρεσίας Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA) και του υπουργείου Οικονομικών των ΗΠΑ.
Οι ιαπωνικές ρυθμιστικές αρχές έχουν περιγράψει την TraderTraitor ως τμήμα του ευρύτερου δικτύου Lazarus, το οποίο δρα εδώ και περισσότερο από μία δεκαετία και έχει συνδεθεί με ορισμένες από τις πιο γνωστές κυβερνοεπιθέσεις διεθνώς.
Το Lazarus έγινε ευρύτερα γνωστό το 2014, όταν κατηγορήθηκε για την κυβερνοεπίθεση στη Sony Pictures. Η επίθεση θεωρήθηκε ότι πραγματοποιήθηκε ως αντίποινα για την παραγωγή ταινίας που σατίριζε τον ηγέτη της Βόρειας Κορέας, Κιμ Γιονγκ Ουν.
Έκτοτε, το δίκτυο έχει συνδεθεί με επιθέσεις σε χρηματοπιστωτικούς οργανισμούς, επιχειρήσεις και πλατφόρμες ψηφιακών περιουσιακών στοιχείων, με ιδιαίτερη έμφαση στα ανταλλακτήρια κρυπτονομισμάτων.
Γιατί η Βόρεια Κορέα βρίσκεται στο επίκεντρο των ερευνών
Οι ομάδες που συνδέονται με την TraderTraitor και το Lazarus κατηγορούνται ότι πραγματοποιούν κυβερνοεπιθέσεις για λογαριασμό του καθεστώτος της Βόρειας Κορέας, με στόχο την εξασφάλιση οικονομικών πόρων.
Η χώρα βρίσκεται αντιμέτωπη με εκτεταμένες διεθνείς κυρώσεις και περιορισμένη πρόσβαση στο διεθνές χρηματοπιστωτικό σύστημα. Σε αυτό το πλαίσιο, οι κυβερνοεπιθέσεις σε ανταλλακτήρια και άλλες επιχειρήσεις του χώρου των κρυπτονομισμάτων έχουν βρεθεί στο επίκεντρο διεθνών ερευνών.
Η Πιονγκγιάνγκ αρνείται διαχρονικά τις κατηγορίες.
Η υπόθεση της Binance προσθέτει ένα ακόμη μεγάλο κεφάλαιο στις ανησυχίες για τη δράση κρατικά υποστηριζόμενων ομάδων χάκερ και την ασφάλεια της παγκόσμιας αγοράς crypto. Το κρίσιμο ερώτημα πλέον είναι αν οι ενδείξεις που έχουν εντοπίσει οι εταιρείες ανάλυσης blockchain θα επιβεβαιωθούν από τις επίσημες έρευνες και αν θα καταστεί δυνατός ο εντοπισμός και η ανάκτηση των κλεμμένων κεφαλαίων.
North Korean group TraderTraitor behind Rs 59,820 crore Binance hack, probe suggests Read more at: https://t.co/k5Vzv7IS4H https://t.co/k5Vzv7IS4H
— WION (@WIONews) October 30, 2026
Οι εταιρείες ανάλυσης blockchain TRM Labs και Chainalysis εντοπίζουν ομοιότητες με προηγούμενες κυβερνοεπιθέσεις που αποδίδονται στη Βόρεια Κορέα. Ποια είναι η TraderTraitor και πώς συνδέεται με το δίκτυο Lazarus.
Η αγορά κρυπτονομισμάτων βρίσκεται αντιμέτωπη τα τελευταία χρόνια με ολοένα μεγαλύτερες απώλειες εξαιτίας κυβερνοεπιθέσεων, με τα ανταλλακτήρια να αποτελούν συχνά τον βασικό στόχο. Σε αρκετές από αυτές τις υποθέσεις, όπως επισημαίνει το BBC, οι έρευνες έχουν οδηγήσει στη Βόρεια Κορέα και ειδικότερα στην ομάδα χάκερ TraderTraitor.
Στο επίκεντρο βρίσκεται πλέον η επίθεση στην Binance, από την οποία φέρεται να εκλάπησαν κρυπτονομίσματα αξίας περίπου 6,3 δισ. δολαρίων, σε ένα περιστατικό που έχει προκαλέσει διεθνή συναγερμό για την ασφάλεια της αγοράς ψηφιακών περιουσιακών στοιχείων.
Μέχρι στιγμής, ωστόσο, η ταυτότητα των δραστών δεν έχει επιβεβαιωθεί επίσημα. Η Binance αναφέρει ότι συνεργάζεται στενά με τις διωκτικές αρχές για τον εντοπισμό των υπευθύνων και την προσαγωγή τους στη δικαιοσύνη, χωρίς να έχει επιβεβαιώσει ευθέως ενδεχόμενη σύνδεση της επίθεσης με τη Βόρεια Κορέα.
Παρά την απουσία επίσημης επιβεβαίωσης, οι εταιρείες ανάλυσης δεδομένων blockchain TRM Labs και Chainalysis έχουν εντοπίσει ενδείξεις που παραπέμπουν στην TraderTraitor.
Η TRM Labs επισημαίνει ότι αρκετά χαρακτηριστικά της επίθεσης στην Binance παρουσιάζουν ομοιότητες με προηγούμενες κυβερνοεπιχειρήσεις που έχουν συνδεθεί με τη Βόρεια Κορέα. Ανάμεσά τους ξεχωρίζει η επίθεση στο ανταλλακτήριο Bybit, το 2025, κατά την οποία κλάπηκαν κρυπτονομίσματα αξίας περίπου 1,5 δισ. δολαρίων.
Από την πλευρά της, η Chainalysis δηλώνει ότι έχει «υψηλό βαθμό βεβαιότητας» πως η βορειοκορεατική ομάδα συνδέεται με την επίθεση. Οι εκτιμήσεις των δύο εταιρειών ενισχύουν τις υποψίες για εμπλοκή της TraderTraitor, χωρίς όμως να αποτελούν μέχρι στιγμής επίσημη επιβεβαίωση της ταυτότητας των δραστών.
Ποια είναι η ομάδα TraderTraitor και πώς συνδέεται με το Lazarus Group
Η ονομασία TraderTraitor χρησιμοποιείται από τις αμερικανικές αρχές για να περιγράψει ένα σύνολο κυβερνοεπιχειρήσεων που αποδίδονται σε κρατικά υποστηριζόμενους χάκερ της Βόρειας Κορέας και έχουν ως βασικό στόχο τη βιομηχανία των κρυπτονομισμάτων.
Ο όρος εμφανίστηκε για πρώτη φορά τον Απρίλιο του 2022, σε κοινή προειδοποίηση του FBI, της Υπηρεσίας Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA) και του υπουργείου Οικονομικών των ΗΠΑ.
Οι ιαπωνικές ρυθμιστικές αρχές έχουν περιγράψει την TraderTraitor ως τμήμα του ευρύτερου δικτύου Lazarus, το οποίο δρα εδώ και περισσότερο από μία δεκαετία και έχει συνδεθεί με ορισμένες από τις πιο γνωστές κυβερνοεπιθέσεις διεθνώς.
Το Lazarus έγινε ευρύτερα γνωστό το 2014, όταν κατηγορήθηκε για την κυβερνοεπίθεση στη Sony Pictures. Η επίθεση θεωρήθηκε ότι πραγματοποιήθηκε ως αντίποινα για την παραγωγή ταινίας που σατίριζε τον ηγέτη της Βόρειας Κορέας, Κιμ Γιονγκ Ουν.
Έκτοτε, το δίκτυο έχει συνδεθεί με επιθέσεις σε χρηματοπιστωτικούς οργανισμούς, επιχειρήσεις και πλατφόρμες ψηφιακών περιουσιακών στοιχείων, με ιδιαίτερη έμφαση στα ανταλλακτήρια κρυπτονομισμάτων.
Γιατί η Βόρεια Κορέα βρίσκεται στο επίκεντρο των ερευνών
Οι ομάδες που συνδέονται με την TraderTraitor και το Lazarus κατηγορούνται ότι πραγματοποιούν κυβερνοεπιθέσεις για λογαριασμό του καθεστώτος της Βόρειας Κορέας, με στόχο την εξασφάλιση οικονομικών πόρων.
Η χώρα βρίσκεται αντιμέτωπη με εκτεταμένες διεθνείς κυρώσεις και περιορισμένη πρόσβαση στο διεθνές χρηματοπιστωτικό σύστημα. Σε αυτό το πλαίσιο, οι κυβερνοεπιθέσεις σε ανταλλακτήρια και άλλες επιχειρήσεις του χώρου των κρυπτονομισμάτων έχουν βρεθεί στο επίκεντρο διεθνών ερευνών.
Η Πιονγκγιάνγκ αρνείται διαχρονικά τις κατηγορίες.
Η υπόθεση της Binance προσθέτει ένα ακόμη μεγάλο κεφάλαιο στις ανησυχίες για τη δράση κρατικά υποστηριζόμενων ομάδων χάκερ και την ασφάλεια της παγκόσμιας αγοράς crypto. Το κρίσιμο ερώτημα πλέον είναι αν οι ενδείξεις που έχουν εντοπίσει οι εταιρείες ανάλυσης blockchain θα επιβεβαιωθούν από τις επίσημες έρευνες και αν θα καταστεί δυνατός ο εντοπισμός και η ανάκτηση των κλεμμένων κεφαλαίων.