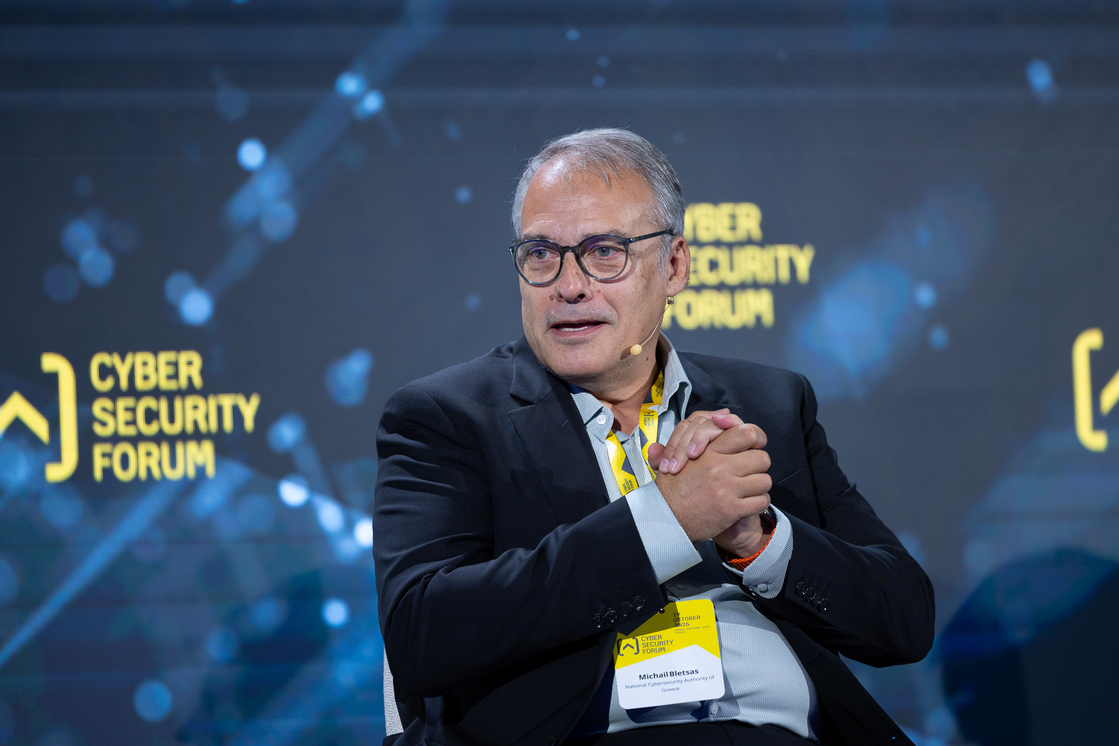



«Δεν είναι πλέον καλό να συνδέουμε τα πάντα στο Ίντερνετ» τόνισε, μεταξύ άλλων, ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλης Μπλέτσας, μιλώντας τη Δευτέρα στο πλαίσιο του Cyber Security Forum 2026 στο ξενοδοχείο «Μεγάλη Βρετανία».
Ο κ. Μπλέτσας υπογράμμισε ότι «πρέπει να βάλουμε κάπου φρένο» και σημείωσε πως πρέπει να επανεξεταστεί ο τρόπος σύνδεσης συσκευών και εγκαταστάσεων στο διαδίκτυο. Χαρακτήρισε ως προβληματικό τον διαχωρισμό μεταξύ «ψηφιακού» και «φυσικού» κόσμου: «Ένας κόσμος υπάρχει», δήλωσε χαρακτηριστικά, σημειώνοντας ότι στον χώρο της ασφάλειας πρέπει να σταματήσουμε να σκεφτόμαστε με διττό τρόπο- «να σοβαρευτούμε».
Οι βασικές αρχές της ασφάλειας, τόνισε, παραμένουν ίδιες, ωστόσο σε αντίθεση με τον φυσικό κόσμο όπου πολλές αδυναμίες είναι εμφανείς, στον ψηφιακό χώρο τα κενά ασφαλείας συχνά δεν γίνονται αντιληπτά. Ως παράδειγμα παρουσίασε πρόσφατη ανακοίνωση ολλανδικής αρχής σε συνεργασία με συμβουλευτική εταιρεία, σύμφωνα με την οποία εντοπίστηκαν στην Ελλάδα περίπου 1.600 ελεγκτές ηλιακών πάρκων απευθείας συνδεδεμένοι στο διαδίκτυο.
Οι εν λόγω συσκευές δεν αναβαθμίζονται συχνά, κάτι που μπορεί να τις καταστήσει ευάλωτες σε κυβερνοεπιθέσεις. «Αν κάποιος αποκτήσει τον έλεγχο 1.600 ηλιακών πάρκων, έστω και μικρών στην Ελλάδα, μπορεί να δημιουργήσει πολύ μεγάλα προβλήματα», προειδοποίησε, προσθέτοντας ότι σε αρκετές περιπτώσεις υπάρχουν απλές λύσεις προστασίας, οι οποίες όμως δεν εφαρμόζονται. Στο ίδιο πλαίσιο, τόνισε πως η εξέλιξη της Τεχνητής Νοημοσύνης (ΑΙ) κάνει ακόμα πιο εύκολο τον εντοπισμό και την εκμετάλλευση τέτοιων αδυναμιών.
Μιλώντας για την πρόσφατη κυβερνοεπίθεση που επηρέασε σουπερμάρκετ στη Γαλλία και σε άλλες χώρες, εκτίμησε πως το πιθανότερο σενάριο είναι κάποιος να έψαχνε με αυτόματο τρόπο ευάλωτα σημεία και να χάθηκε ο έλεγχος της αυτοματοποίησης: «Δεν περίμενε τόσα πολλά…μα χάλασε το σύστημα ελέγχου» ανέφερε, εκτιμώντας πως αυτός είναι και ο λόγος που δεν έχει υπάρξει ανάληψη ευθύνης: «Δεν είναι μάλλον ιδιαίτερα περήφανος» είπε χαρακτηριστικά (σημειώνεται πως πρόκειται για εκτίμηση και όχι επιβεβαιωμένο συμπέρασμα).
Όσον αφορά στην πρόσβαση σε τεχνολογίες dual use που θα μπορούσαν να χρησιμοποιηθούν για στρατιωτικούς/ επιθετικούς σκοπούς, χαρακτήρισε ουτοπική την ιδέα πως θα μπορούσε να ελεγχθεί. Ιδιαίτερη αναφορά έκανε στο θέμα των τεχνολογικών εξαρτήσεων, τονίζοντας πως οι περισσότερες εφοδιαστικές αλυσίδες αρχίζουν από την Κίνα και ότι η Ευρώπη μετέφερε σημαντική τεχνογνωσία/ τεχνολογία στην Κίνα, χωρίς όμως να έχει εξασφαλίσει τα αντίστοιχα οφέλη. Χαρακτήρισε ωστόσο ουτοπική την ιδέα για «ξεχωριστά διαμερίσματα», προσθέτοντας πως η αλληλεξάρτηση είναι καλύτερη από την απομόνωση.
Παρόλα αυτά, υπογράμμισε πως στον συγκεκριμένο τομέα όσον αφορά στο 5G η Ελλάδα τα έχει πάει πολύ καλά και αποτελεί παράδειγμα για την υπόλοιπη Ευρώπη- μα, κατά τον ίδιο, πλέον η μεγάλη πρόκληση όσον αφορά στην τεχνολογική εξάρτηση, βρίσκεται σε νέο επίπεδο, το οποίο αντιπροσωπεύουν οι εξελίξεις στην Ουκρανία: «Η ιστορία για την Ευρώπη είναι, για παράδειγμα, που ο Έλον Μασκ έκλεισε το Starlink στην Ουκρανία» ανέφερε χαρακτηριστικά.
Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας μίλησε επίσης για τους διαφορετικούς τρόπους και πλαίσια που αντιμετωπίζεται η εξέλιξη της τεχνολογίας σε διαφορετικές χώρες: Όπως σημείωσε, στις ΗΠΑ και στην Κίνα η τεχνολογία αναπτύσσεται από ιδιωτικούς φορείς, (αλλά και με κρατική χρηματοδότηση), ωστόσο υπάρχουν διαφορές: Στις ΗΠΑ υπάρχει μια «κολακεία», όπως είπε, από τις πλατφόρμες προς την εκτελεστική εξουσία, ενώ στην Κίνα υπάρχει απόλυτος έλεγχος. «Τι σημαίνει κρατικός δρων, διαφέρει» είπε χαρακτηριστικά- «η κάθε χώρα έχει άλλο μοντέλο». Αναφέρθηκε στη χρήση της τεχνολογίας στις πρόσφατες πολεμικές συγκρούσεις, σχολιάζοντας πως στην περίπτωση του Ιράν υπήρξαν «όχι πολύ καλά αποτελέσματα από τους επιτιθέμενους», ενώ για τη Ρωσία υπέδειξε το φαινόμενο δρώντες του χώρου του κυβερνοεγκλήματος να συνεργάζονται και με τις μυστικές υπηρεσίες με αντάλλαγμα ασυλία.
Μια «μεγάλη κυβερνοεπίθεση» και «πολλές μικρές»
Προειδοποίηση για την αυξανόμενη ευαλωτότητα της Ευρώπης λόγω των τεχνολογικών της εξαρτήσεων απηύθυνε από πλευράς της η Δέσποινα Σπανού, αναπληρώτρια Γενική Διευθύντρια, DG CNECT, Ευρωπαϊκή Επιτροπή.
Η κ. Σπανού συμφώνησε με την ανάγκη να περιοριστεί η ανεξέλεγκτη διασύνδεση συσκευών και συστημάτων, υπογραμμίζοντας ότι κάθε νέα σύνδεση μπορεί να δημιουργεί πρόσθετες δυνατότητες πρόσβασης για κακόβουλους παράγοντες. «Δεν είναι καλό να συνδέουμε τα πάντα, γιατί αυτό μας εκθέτει. Γινόμαστε πιο ευάλωτοι», τόνισε, ενώ επισήμανε ότι η απειλή δεν προέρχεται απαραίτητα από μια ενιαία, μεγάλης κλίμακας επίθεση: «Η μεγάλη παρέμβαση δεν θα γίνει με μια μεγάλη κυβερνοεπίθεση. Θα γίνει με πολλές μικρές».
Σύμφωνα με την κ. Σπανού, μία από τις μεγαλύτερες προκλήσεις για την ευρωπαϊκή κυβερνοασφάλεια βρίσκεται στο εσωτερικό των εφοδιαστικών αλυσίδων και ειδικότερα στις εξαρτήσεις από τεχνολογικούς προμηθευτές τρίτων χωρών. Όπως υποστήριξε, οι ευρωπαϊκές τηλεπικοινωνιακές υποδομές εξαρτώνται σε σημαντικό βαθμό από την κινεζική τεχνολογία, γεγονός που δημιουργεί στρατηγικούς κινδύνους. Οι εξαρτήσεις αυτές δεν μπορούν να εξαλειφθούν από τη μία μέρα στην άλλη, απαιτούν όμως συντονισμένη ευρωπαϊκή πολιτική και σταδιακή μείωση.
Hacking as a service
Μιλώντας για τις κυβερνοεπιθέσεις στα σούπερ μάρκετ, είπε ότι παραμένουν αναπάντητα τα ερωτήματα σχετικά με την ταυτότητα των δραστών, αλλά και το κατά πόσο τα περιστατικά συνδέονται μεταξύ τους. Στο πλαίσιο αυτό στάθηκε στην ανάπτυξη του Hacking as a Service, δηλαδή της παροχής υπηρεσιών κυβερνοεπιθέσεων από τρίτους έναντι αμοιβής, η οποία διευκολύνει την πρόσβαση σε επιθετικές δυνατότητες ακόμη και χωρίς υψηλή τεχνική εξειδίκευση. Ως παράδειγμα παρουσίασε τον πόλεμο σην Ουκρανία, όπου τέτοιες πρακτικές χρησιμοποιούνται και από τις δύο πλευρές- ενώ αναφέρθηκε και στον ρόλο της ΑΙ: «Πατάς ένα κουμπί και το κάνει μόνο του» είπε χαρακτηριστικά.
Απέναντι σε αυτές τις προκλήσεις, υπογράμμισε ότι η Ευρωπαϊκή Ένωση επιχειρεί να δημιουργήσει ένα συνεκτικό πλαίσιο προστασίας των κρίσιμων υποδομών, μέσα από τη νομοθεσία και τη συνεργασία των αρμόδιων φορέων.Ειδική μνεία έκανε στην οδηγία NIS2, η οποία ενισχύει τις απαιτήσεις κυβερνοασφάλειας για επιχειρήσεις και οργανισμούς κρίσιμων τομέων, αλλά και στην ανάγκη να αναλάβουν μεγαλύτερη ευθύνη οι διοικήσεις των επιχειρήσεων.
Αναφέρθηκε επίσης σε σχέδιο δράσης που υιοθέτησε η Ευρωπαϊκή Ένωση τον Ιούλιο για την κυβερνοασφάλεια και την Τεχνητή Νοημοσύνη, με ιδιαίτερη έμφαση στις δυνατότητες αξιοποίησης τεχνολογιών ανοικτού κώδικα. Προανήγγειλε μάλιστα σχετική ενημερωτική εκστρατεία με τη συνδρομή του ENISA.
Αυτοματοποιημένες επιθέσεις μεγάλης κλίμακας
Στις προκλήσεις που δημιουργεί η ΑΙ, αλλά και στη σημασία της συστηματικής προετοιμασίας των οργανισμών, αναφέρθηκε ο Ανδρέας Μητράκας, Επικεφαλής του Γραφείου του Εκτελεστικού Διευθυντή του ENISA, επισημαίνοντας ότι οι τεχνολογικές εξελίξεις προσφέρουν πρόσβαση σε δυνατότητες που δεν υπήρχαν στο παρελθόν.
Σύμφωνα με τον ίδιο, στο μέλλον, μεγάλες κυβερνοεπιθέσεις ενδέχεται να πραγματοποιούνται σε σημαντικό βαθμό από αυτοματοποιημένα συστήματα, ειδικά σχεδιασμένα ώστε να τις εκτελούν σε μεγάλη κλίμακα.
Ο κ. Μητράκας υπογράμμισε ότι οι κλάδοι που διαθέτουν μετρήσιμες διαδικασίες προετοιμασίας και συμμορφώνονται με το ευρωπαϊκό κανονιστικό πλαίσιο παρουσιάζουν υψηλότερο επίπεδο κυβερνοανθεκτικότητας. Ως χαρακτηριστικό παράδειγμα, ανέφερε τον τραπεζικό και χρηματοπιστωτικό κλάδο.
Παράλληλα, επισήμανε ότι η άμυνα δεν περιορίζεται πλέον στην παραδοσιακή προστασία των συνόρων, αλλά αποτελεί ευθύνη πολλών διαφορετικών φορέων και οργανισμών. Σε ευρωπαϊκό επίπεδο, κρίσιμη είναι η σύνδεση των πολιτικών και των μηχανισμών προστασίας. Επίσης, αναφέρθηκε στον ευρωπαϊκό Cyber Resilience Act, ο οποίος θεσπίζει απαιτήσεις κυβερνοασφάλειας για προϊόντα με ψηφιακά στοιχεία, καθώς και στη νέα πλατφόρμα αναφοράς ευπαθειών και περιστατικών ασφάλειας που έχει θέσει σε λειτουργία ο ENISA.