



Τους χάκερ που πήραν τον έλεγχο ψυγείων σε εκατοντάδες σουπερμάρκετ στη Γαλλία αναζητούν οι γαλλικές αρχές, σε μια υπόθεση κυβερνοεπίθεσης που αναδεικνύει για άλλη μια φορά πόσο ευάλωτα είναι τα διασυνδεδεμένα συστήματα.
Δεν έχει υπάρχει ανάληψη ευθύνης ως τώρα, ενώ η ολλανδική εταιρεία σουπερμάρκετ Ahold Delhaize αντιμετώπιζε και αυτή προβλήματα κυβερνοασφαλείας που είχαν προκαλέσει διαταραχή στις online υπηρεσίες της. Οι ολλανδικές αρχές είπαν ότι δεν υπήρχαν ενδείξεις που να δείχνουν ότι τα δύο περιστατικά συνδέονταν.
Η απουσία ανάληψης ευθύνης από χακτιβιστές ή κάποιας απαίτησης για λύτρα από κυβερνοεγκληματίες δυσκολεύει την έρευνα από πλευράς των γαλλικών αρχών, σύμφωνα με πηγή που επικαλείται το Reuters. Κατά κανόνα τέτοιες ομάδες επιδιώκουν να αποσπάσουν γρήγορα χρήματα ή να αναλάβουν την ευθύνη για πολιτικούς σκοπούς.
Η κυβερνοεπίθεση, στο πλαίσιο της οποίας «πειράχτηκαν» οι θερμοκρασίες σε ψυγεία σε αλυσίδες σουπερμάρκετ- μεταξύ των οποίων οι Carrefour, Monoprix, Intermarche, Cooperative U- φαίνεται πως διεξήχθη με ευκολία, είπαν στο Reuters τρεις ειδικοί κυβερνοασφαλείας.
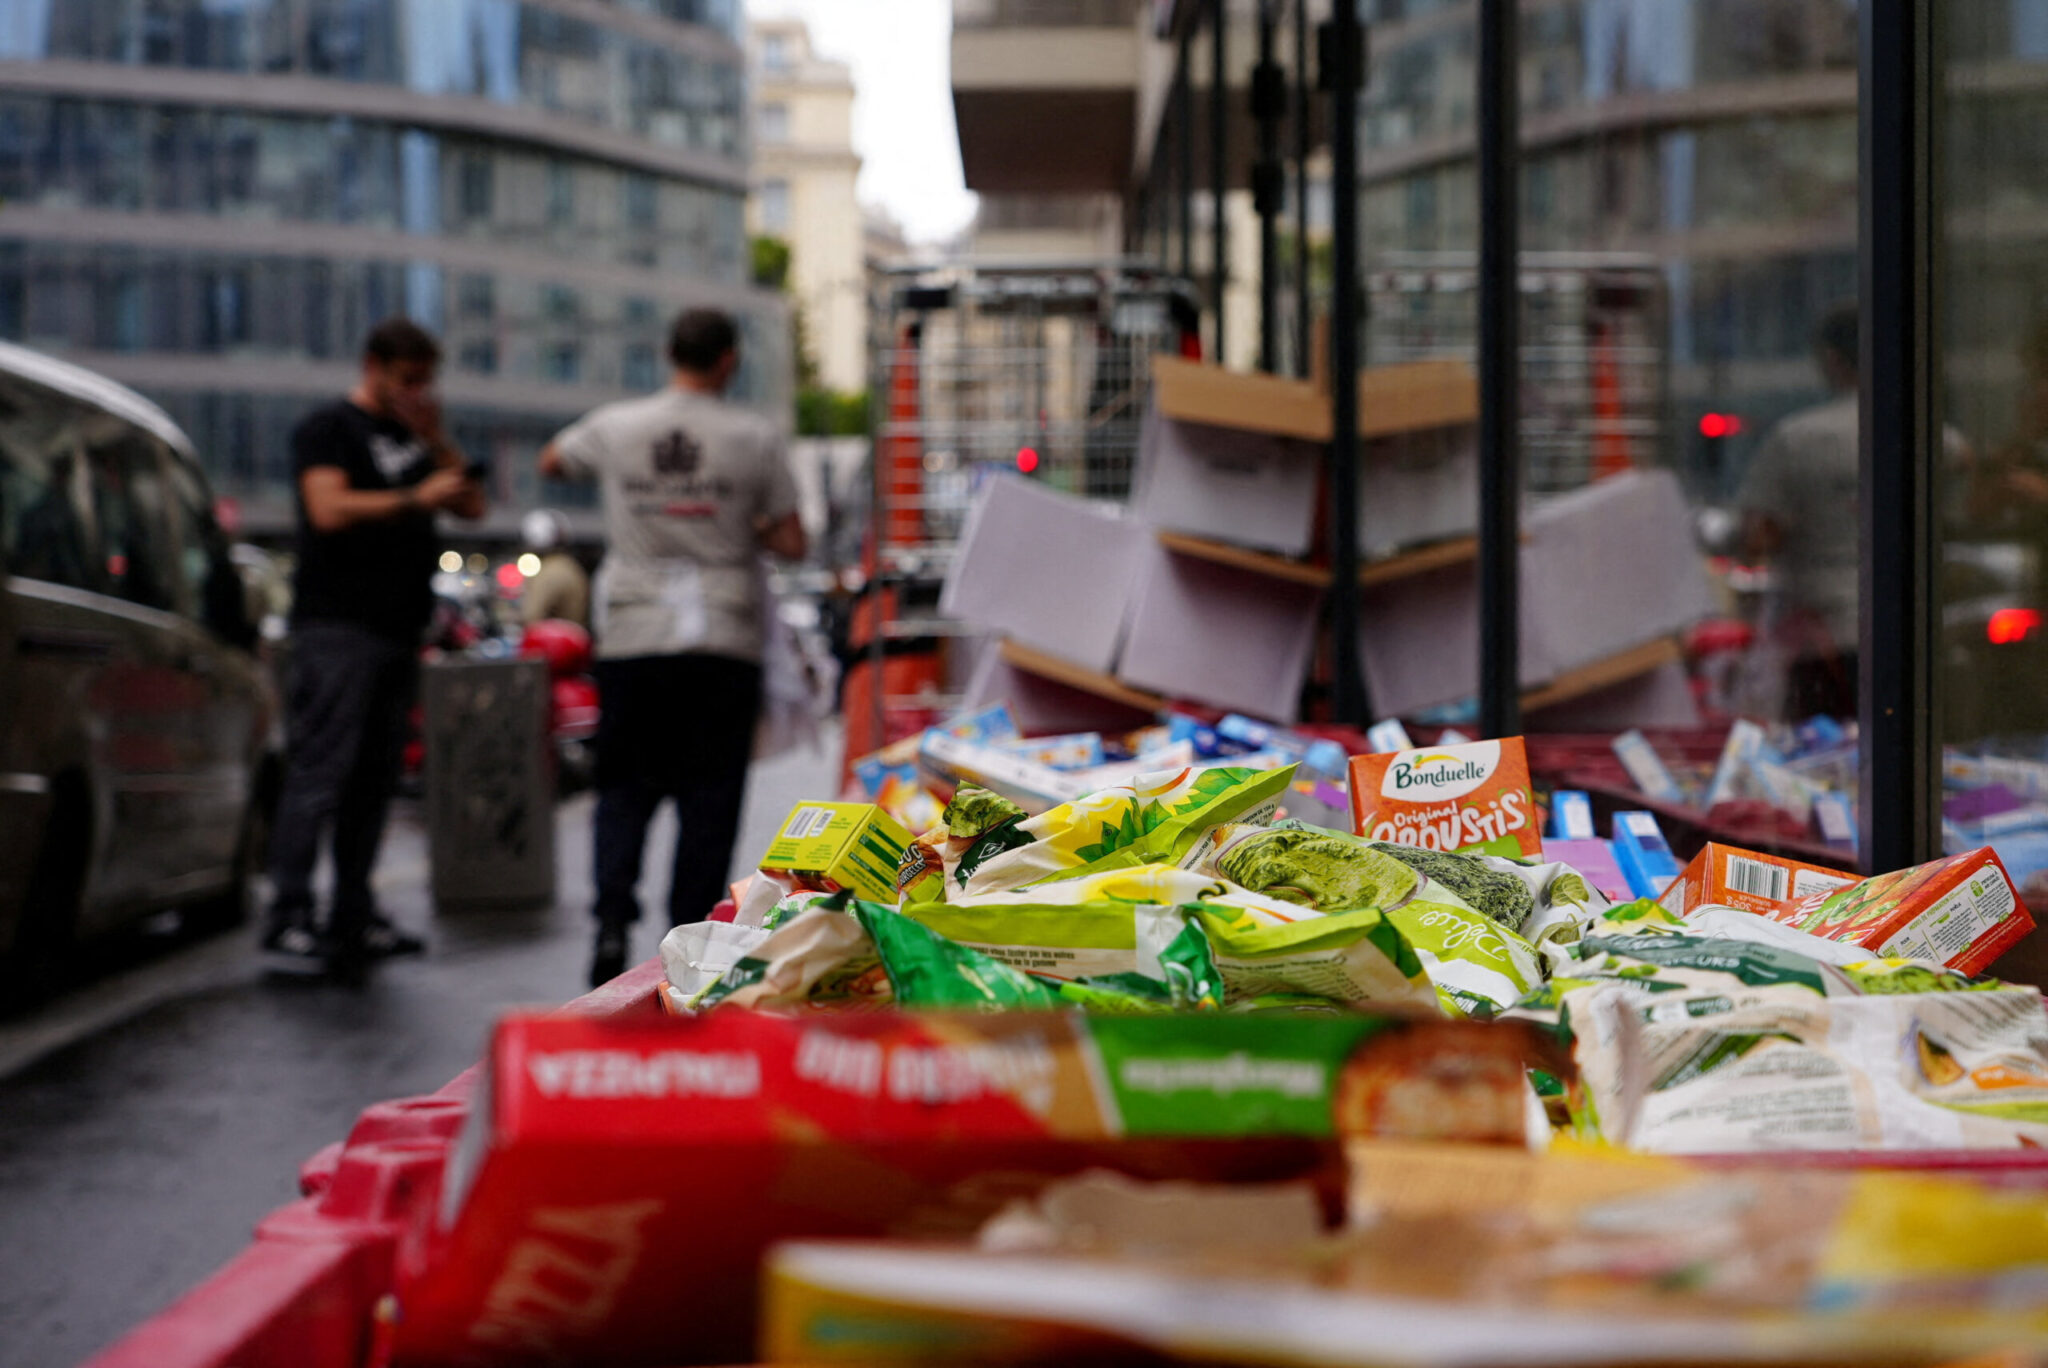
Το προσωπικό σε κάποια σουπερμάρκετ στο Παρίσι αναγκάστηκε να πετάξει ολόκληρα κιβώτια με χαλασμένα κρέατα και κατεψυγμένα τρόφιμα την Τρίτη. Τουλάχιστον 350 σουπερμάρκετ επηρεάστηκαν.
Η γαλλική υπηρεσία κυβερνοασφαλείας είπε ότι στο επεισόδιο επηρεάστηκαν ψυγεία που βασίζονταν σε λογισμικό της δανέζικης Danfoss, καθώς και λογισμικό Copeland – Dixell. Η Danfoss είπε τη Δευτέρα ότι πολλές από τις επηρεασμένες μονάδες ήταν στο τέλος της «ζωής» τους και δεν λάμβαναν πλέον updates λογισμικού ή ασφαλείας- ή χρησιμοποιούσαν απαρχαιωμένο firmware.
H Copeland, στην οποία ανήκει η Dixell, παραδέχτηκε την ύπαρξη τρωτών σημείων. «Συνεργαζόμαστε με πελάτες που επηρεάστηκαν για να μετριαστεί το ρίσκο» ανέφερε η εταιρεία, προσθέτοντας ότι θα ενισχύσει την κυβερνοασφάλεια.
Η ακριβής μέθοδος με την οποία παραβιάστηκαν τα ψυγεία δεν έχει δημοσιοποιηθεί, ωστόσο ειδικοί κυβερνοασφαλείας είπαν πως όλα υποδεικνύουν ότι επρόκειτο για κάτι αρκετά «βασικό», που κατέστη δυνατό τόσο λόγω της έλλειψης updates όσο και λόγω της έκθεσης των interfaces των συσκευών στο Ίντερνετ.
«Είναι βασική κυβερνοϋγιεινή» είπε ο Κεν Μάνρο, της εταιρείας κυβερνοασφαλείας Pen Test Partners, προσθέτοντας πως τα γνωστά τρωτά σημεία σημαίνουν πως πρακτικά οι δράστες «παραβίασαν ανοιχτές θύρες»- και θα μπορούσαν να είναι ακόμα και παιδιά που έκαναν πλάκα.
«Αν ήταν κάποιο κράτος, γιατί να επηρεάσει μόνο ένα υποσύνολο γαλλικών ψυγείων; Υπάρχουν πολλά άλλα έθνη με ψυγεία στο Ίντερνετ…η απουσία απαιτήσεων δείχνει έλλειψη εκτίμησης στις πιθανές οικονομικές απώλειες που θα βίωναν οι ιδιοκτήτες των ψυγείων» πρόσθεσε.
Με πληροφορίες από Reuters