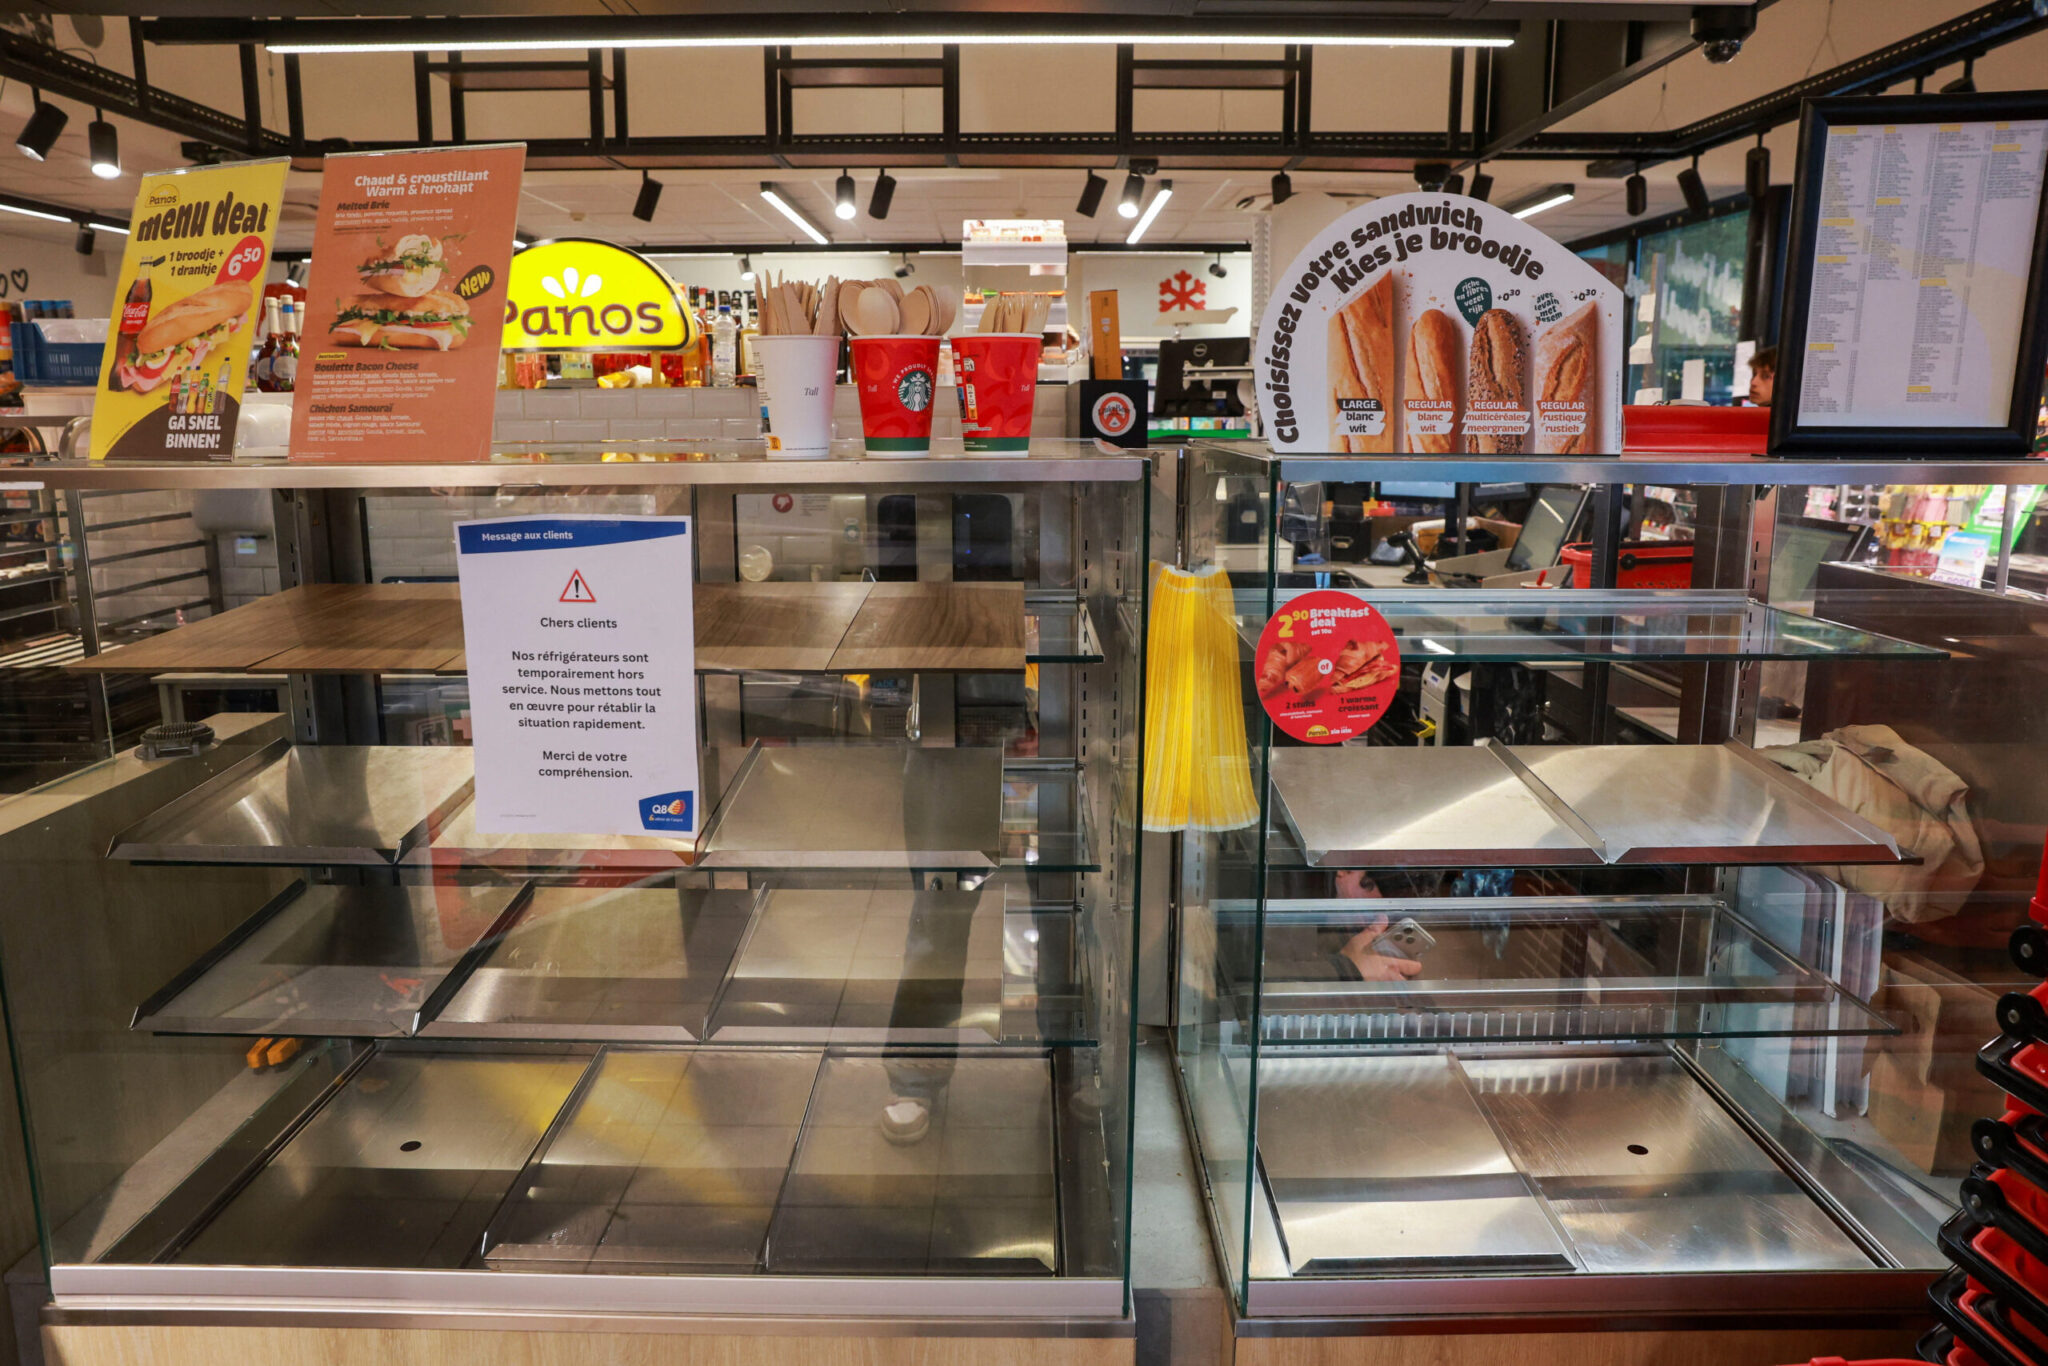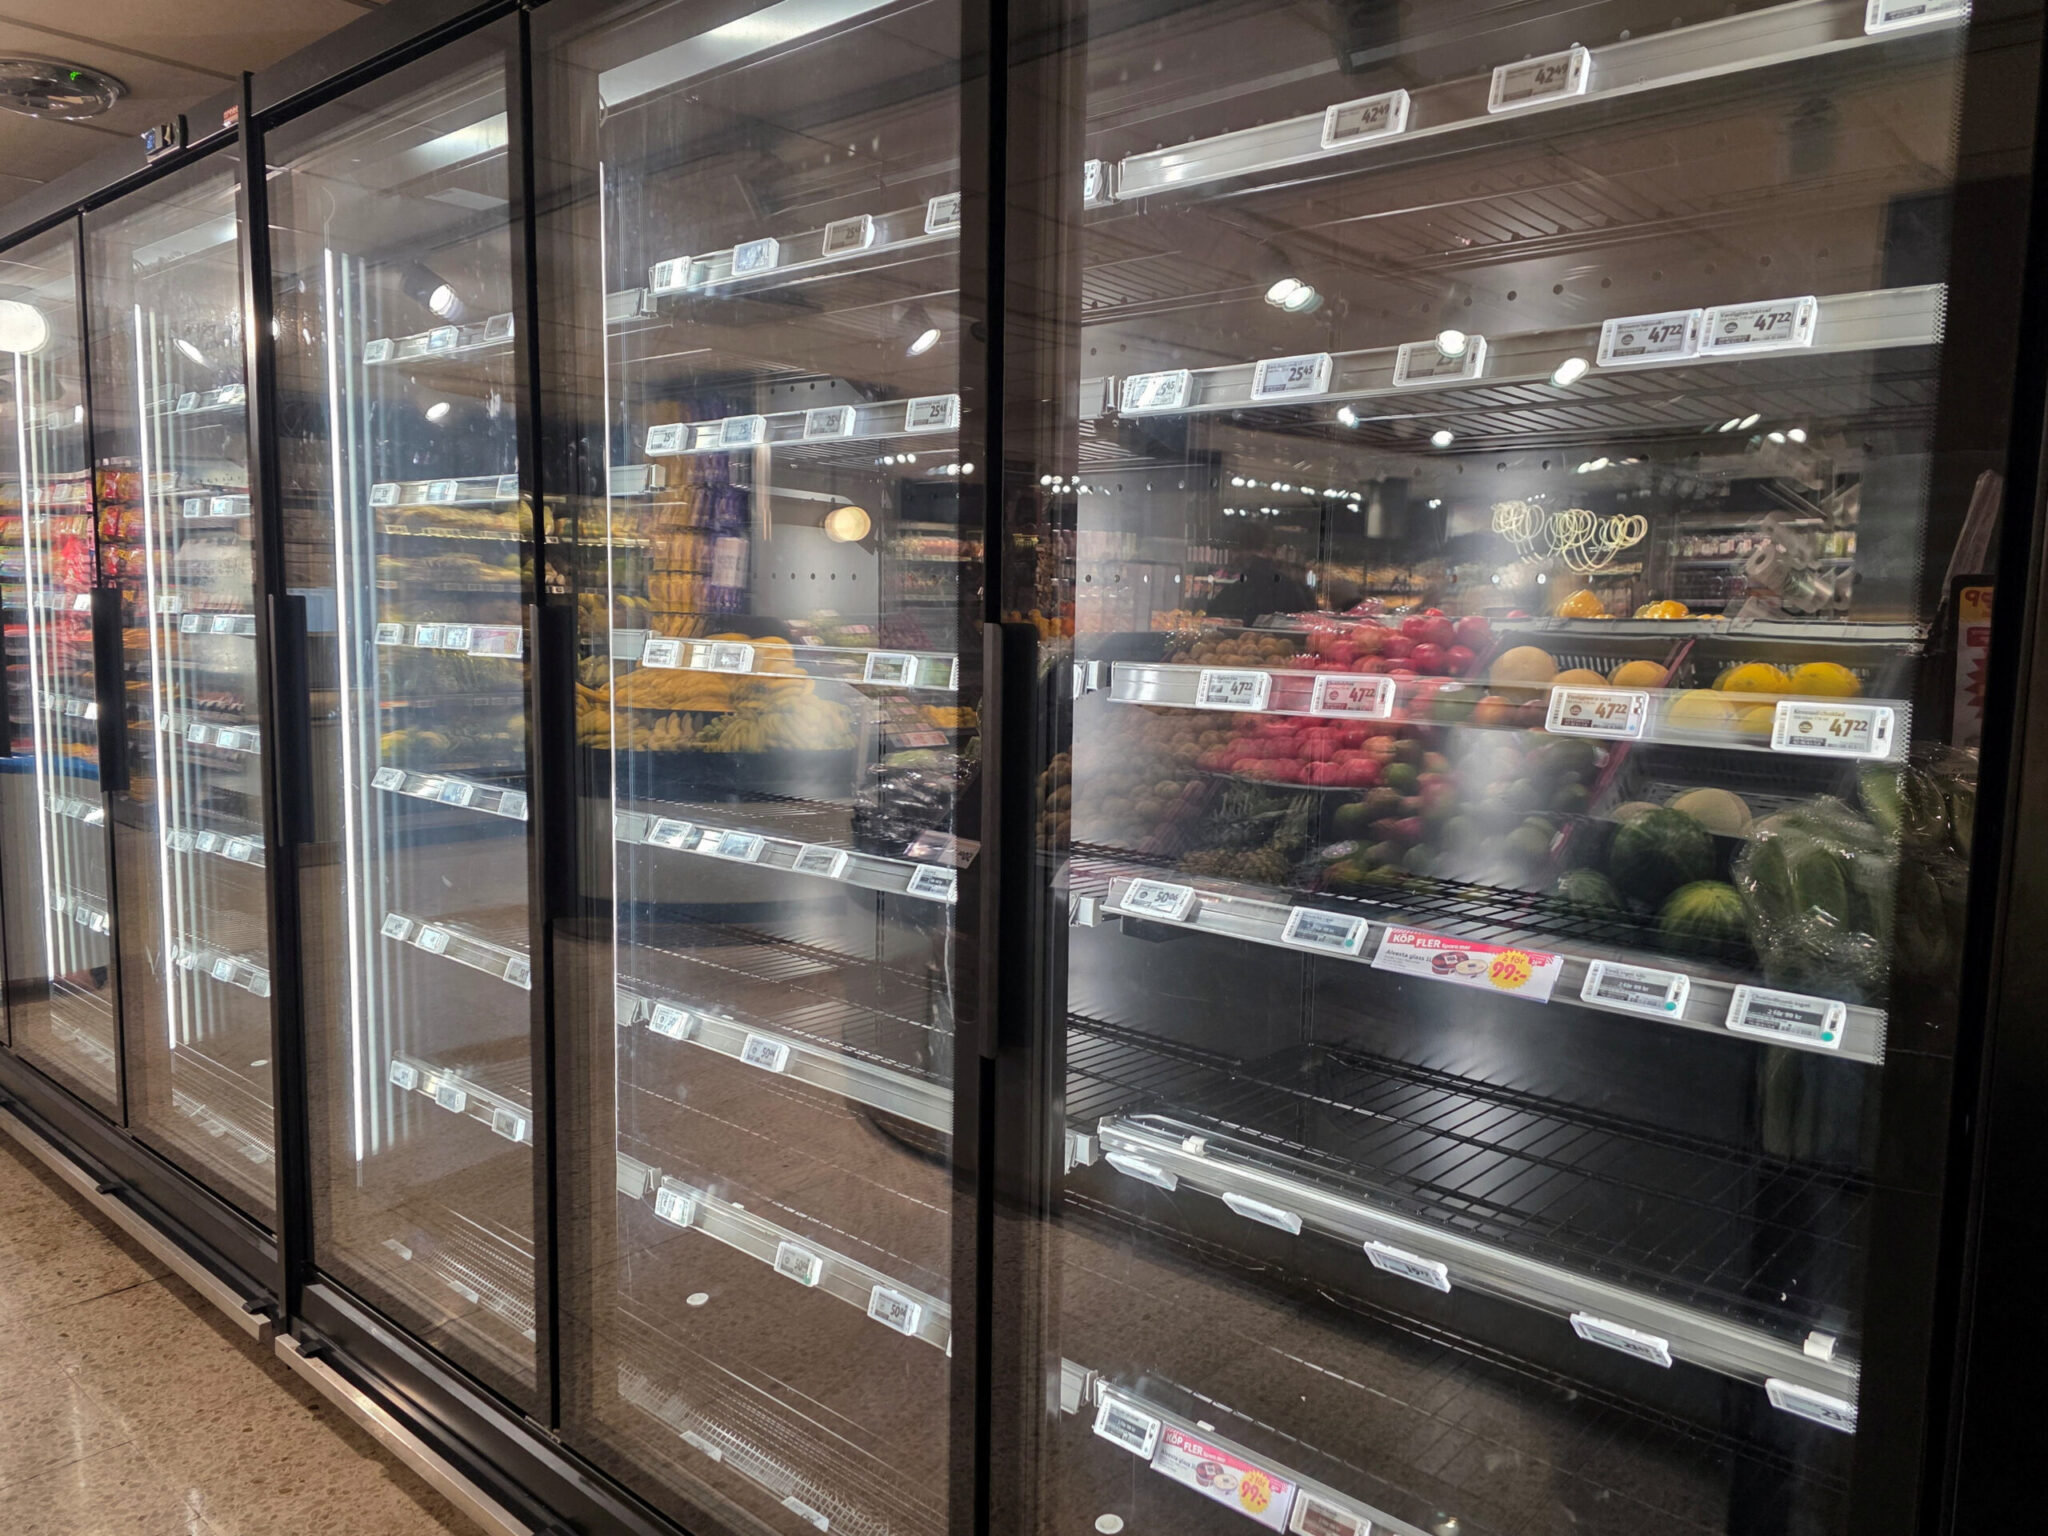

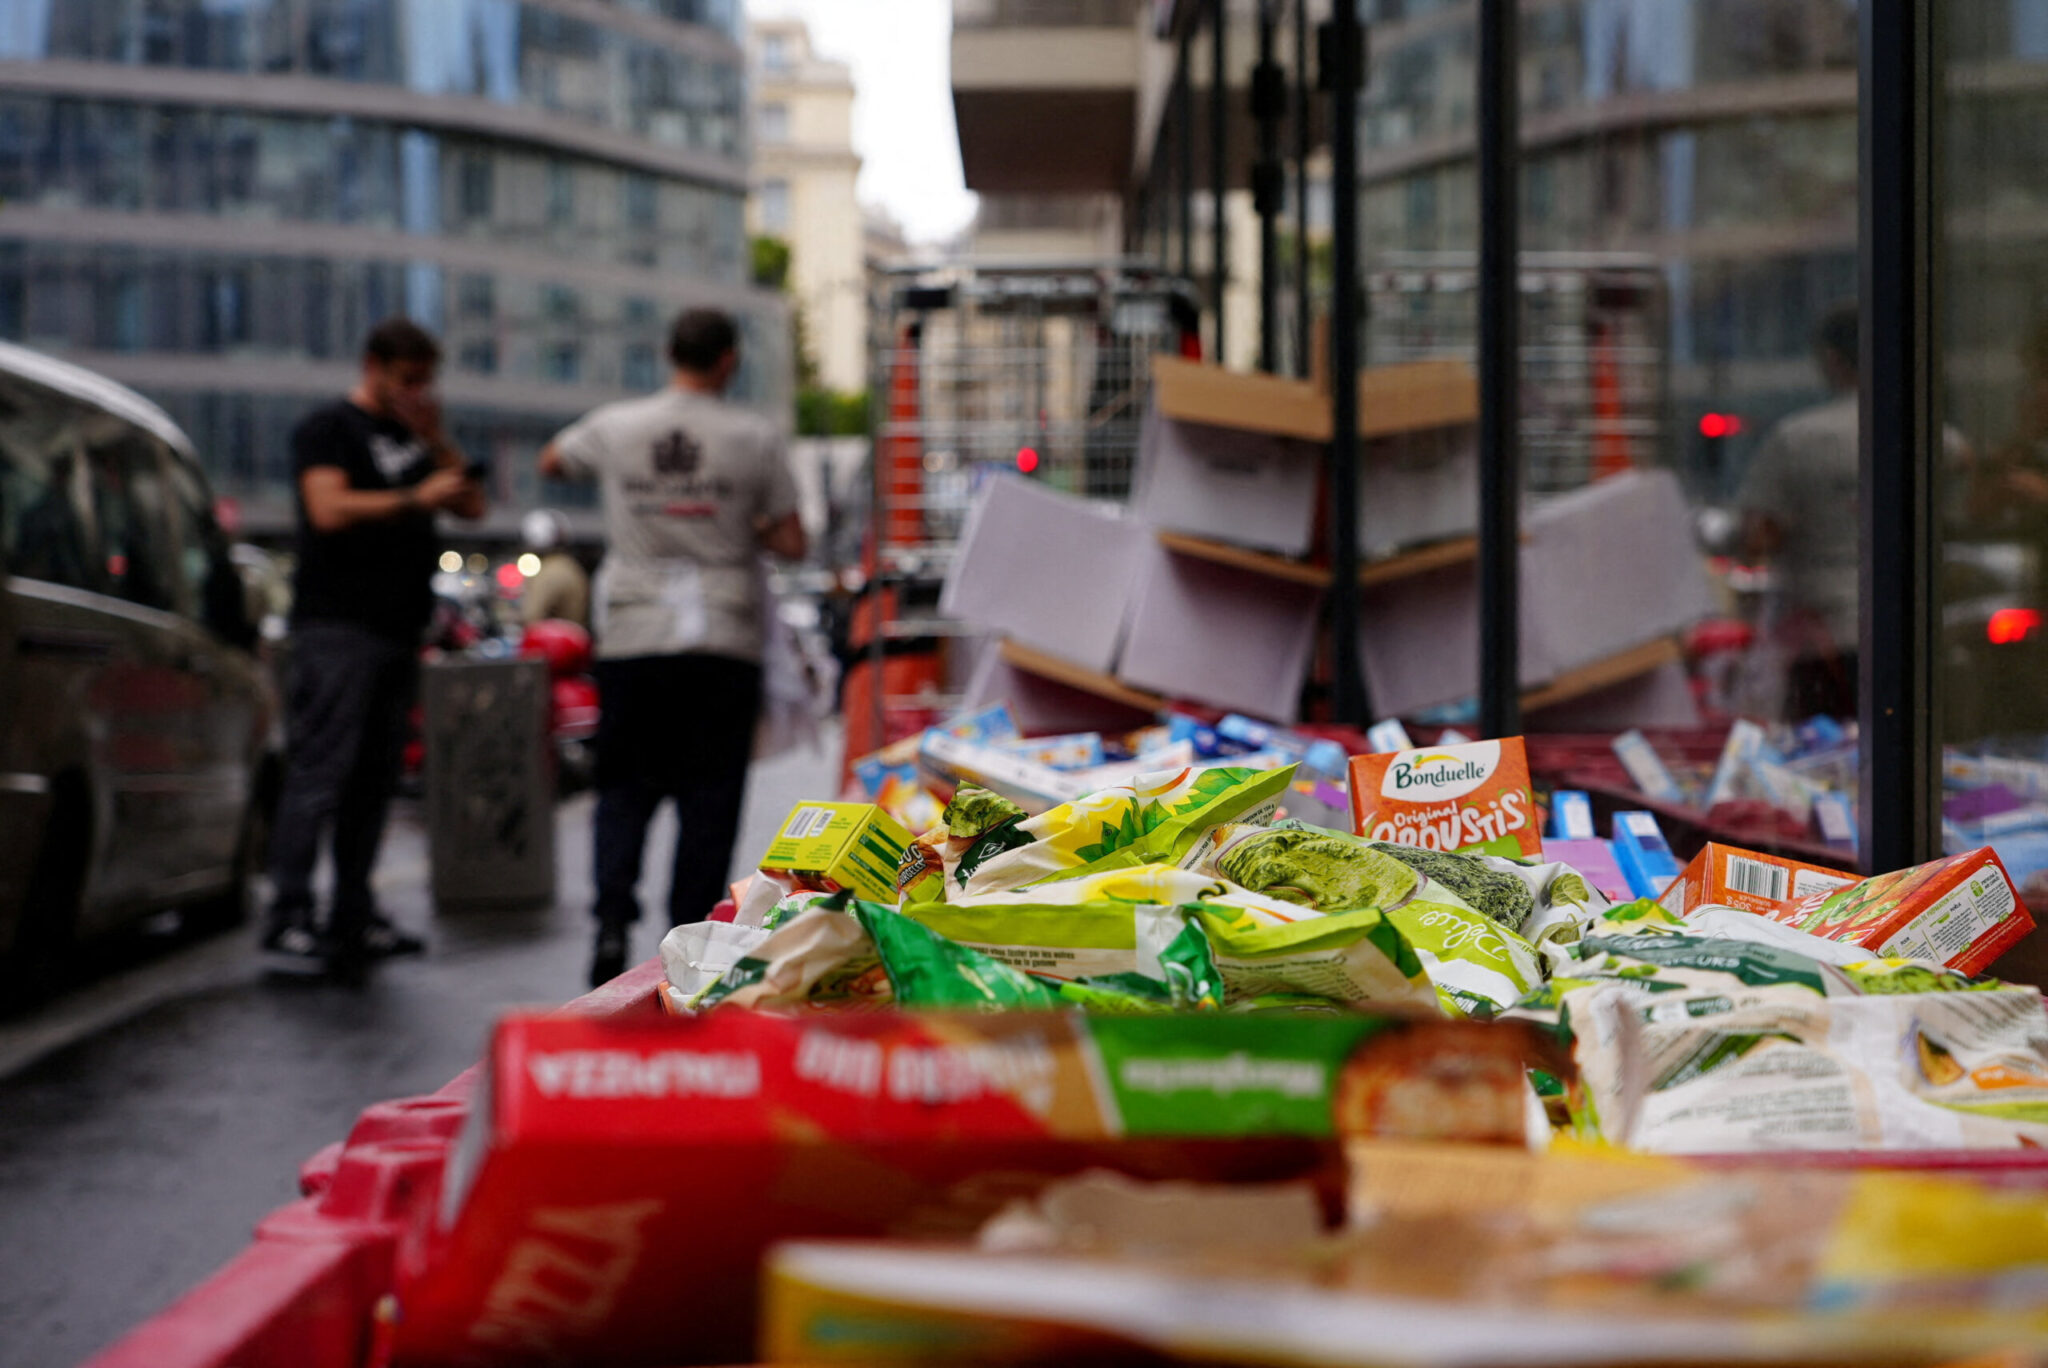



Η προηγούμενη εβδομάδα έκλεισε με ένα νέο κύμα απειλών για τοποθέτηση βομβών σε επιβατικά αεροσκάφη σε ολόκληρη την Ευρώπη, με τουλάχιστον 30 πτήσεις να επηρεάζονται, ενώ την ίδια ώρα καταγράφηκαν κυβερνοεπιθέσεις σε σούπερ μάρκετ και τράπεζες αίματος.
Οι κυβερνοεπιθέσεις αποτελούν πλέον μια διαρκώς αυξανόμενη απειλή, επηρεάζοντας ολοένα και περισσότερες πτυχές της καθημερινότητας. Από επιχειρήσεις και δημόσιους οργανισμούς μέχρι κρίσιμες υποδομές, κανένα σύστημα δεν φαίνεται να είναι απόλυτα προστατευμένο.
Τι κρύβεται, όμως, πίσω από τις κυβερνοεπιθέσεις; Με ποιους τρόπους καταφέρνουν οι δράστες να διεισδύουν στα πληροφοριακά συστήματα και ποιες αδυναμίες εκμεταλλεύονται για να πετύχουν τους στόχους τους;
«Μια κυβερνοεπίθεση είναι μια σκόπιμη ενέργεια παραβίασης ή διατάραξης ψηφιακών
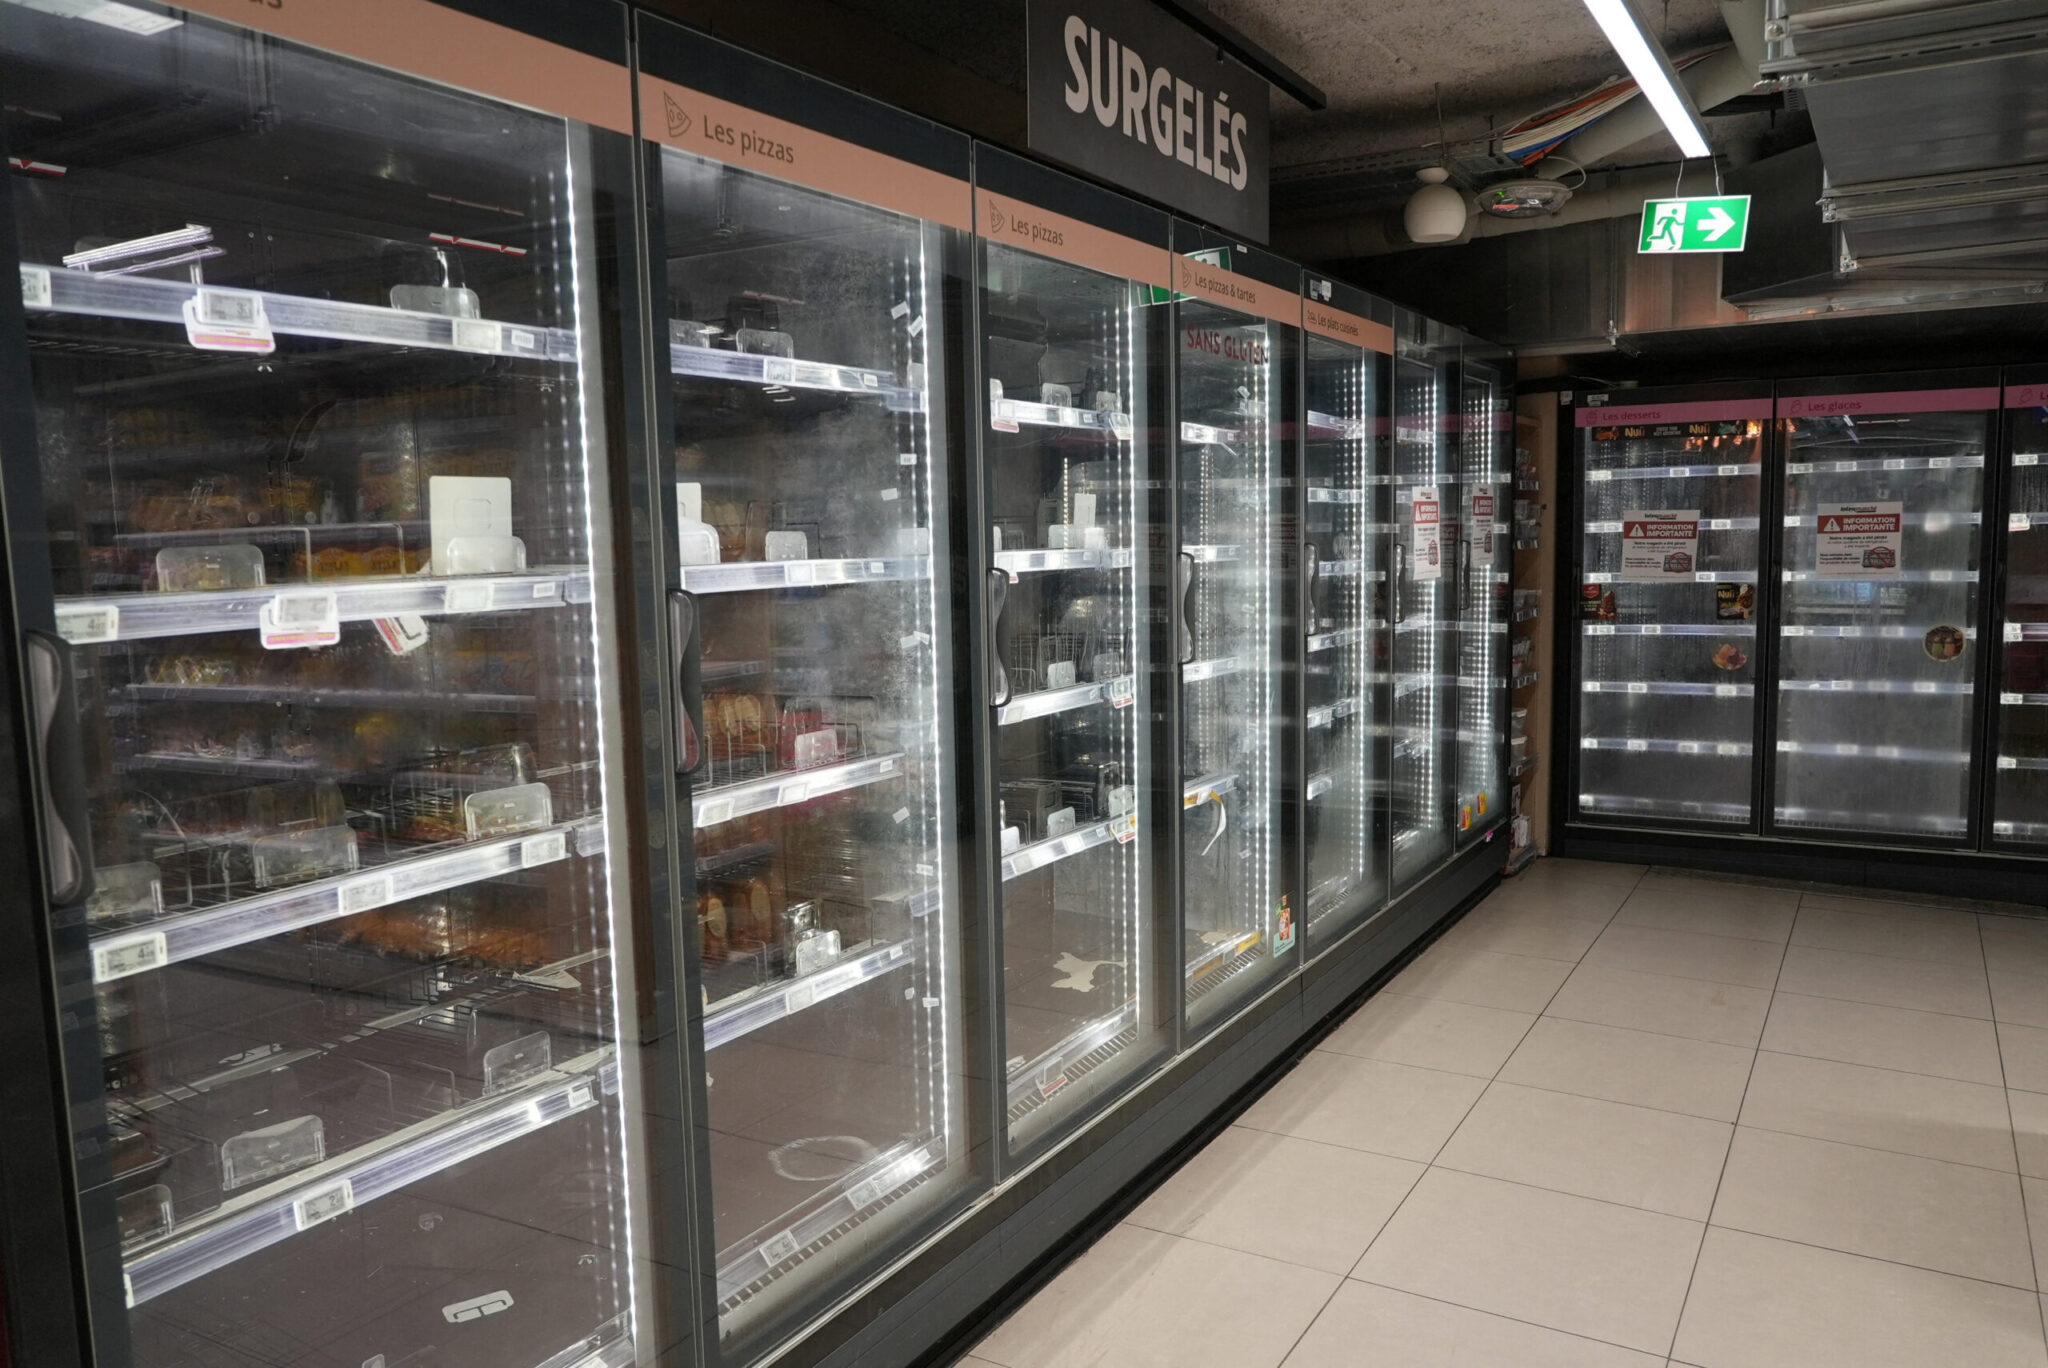
συστημάτων», αναφέρει στη HuffPost o Kαθηγητής του Τμήματος Ψηφιακών Συστημάτων του Πανεπιστημίου Πειραιώς, Χρήστος Ξενάκης, επισημαίνοντας ότι «σε επιθέσεις εκβιασμού, οι δράστες κλέβουν δεδομένα ή τα «κλειδώνουν», ώστε η επιχείρηση να μην μπορεί να τα χρησιμοποιήσει, και ζητούν λύτρα. Το πρόβλημα, όμως, δεν μένει στην οθόνη του υπολογιστή. Όταν οι παραγγελίες, οι αποθήκες και οι παραδόσεις εξαρτώνται από ψηφιακά συστήματα, η διακοπή τους μπορεί να αφήσει τα ράφια χωρίς προϊόντα. Μάλιστα, ορισμένες λειτουργίες σταματούν επειδή η ίδια η επιχείρηση απομονώνει συστήματα για να περιορίσει την επίθεση — όχι επειδή οι δράστες ελέγχουν κάθε μηχάνημα, μας λέει ο κ. Ξενάκης.
Η ασφάλεια πρέπει να είναι σχεδιασμένη ώστε ένα ανθρώπινο λάθος να μην εξελίσσεται σε γενικευμένη κρίση
Με ποιους τρόπους καταφέρνουν οι χάκερ να μπουν στα συστήματα μιας επιχείρησης και ποια λάθη ή κενά ασφαλείας τους διευκολύνουν;
«Συχνά η είσοδος γίνεται μέσω ενός παραπλανητικού μηνύματος, κλεμμένων κωδικών ή λογισμικού που δεν έχει ενημερωθεί. Άλλοτε οι δράστες υποδύονται εργαζομένους και πείθουν την τεχνική υποστήριξη να τους δώσει πρόσβαση. Τους διευκολύνουν η απουσία δεύτερου παράγοντα ταυτοποίησης, τα υπερβολικά δικαιώματα πρόσβασης και η ανεπαρκής παρακολούθηση των συστημάτων. Δεν αρκεί, όμως, να κατηγορούμε τον εργαζόμενο που εξαπατήθηκε: η ασφάλεια πρέπει να είναι σχεδιασμένη ώστε ένα ανθρώπινο λάθος να μην εξελίσσεται σε γενικευμένη κρίση».
Η τεχνητή νοημοσύνη δεν είναι ούτε παντοδύναμο όπλο επίθεσης ούτε μαγική ασπίδα προστασίας
Πώς έχει αλλάξει η τεχνητή νοημοσύνη το τοπίο της κυβερνοασφάλειας;
«Η τεχνητή νοημοσύνη μπορεί να κάνει τις επιθέσεις ταχύτερες, μαζικότερες και πιο πειστικές. Οι δράστες μπορούν να δημιουργούν εξατομικευμένα απατηλά μηνύματα, να μιμούνται φωνές και να εντοπίζουν γρηγορότερα αδυναμίες στα συστήματα. Παράλληλα, όμως, η ίδια τεχνολογία βοηθά τους αμυνόμενους να αναγνωρίζουν ύποπτες συμπεριφορές και να αντιδρούν ταχύτερα. Η τεχνητή νοημοσύνη δεν είναι ούτε παντοδύναμο όπλο επίθεσης ούτε μαγική ασπίδα προστασίας. Χρειάζεται σωστή αξιοποίηση, ανθρώπινη εποπτεία και εφαρμογή των βασικών μέτρων ασφαλείας».
Στόχος δεν είναι μόνο να αποτρέψουμε μια επίθεση, αλλά να περιορίσουμε τη ζημιά και να επανέλθουμε γρήγορα και με ασφάλεια
Πόσο θωρακισμένες είναι οι ελληνικές επιχειρήσεις και οι κρίσιμες υποδομές, όπως τα νοσοκομεία, τα αεροδρόμια και τα ενεργειακά δίκτυα; Τι πρέπει να αλλάξει στην πρόληψη και την προστασία τους;
«Η Ελλάδα δεν βρίσκεται έξω από αυτόν τον κίνδυνο. Δεν είναι, όμως, υπεύθυνο να χαρακτηρίζουμε συλλήβδην τις επιχειρήσεις και τις κρίσιμες υποδομές είτε «θωρακισμένες» είτε «ανοχύρωτες». Η ετοιμότητα χρειάζεται αξιολόγηση ανά οργανισμό, ενώ η εθνική στρατηγική θέτει ως προτεραιότητες την ανθεκτικότητα των κρίσιμων τομέων, την εκπαίδευση και τον συντονισμό. Στην πράξη, χρειάζονται ενημερωμένα συστήματα, έλεγχος προσβάσεων, διαχωρισμός δικτύων και ασφαλή αντίγραφα που έχουν δοκιμαστεί στην επαναφορά. Ειδικά για νοσοκομεία, αεροδρόμια και ενεργειακά δίκτυα, πρέπει να υπάρχουν δοκιμασμένα σχέδια συνέχισης των βασικών υπηρεσιών. Στόχος δεν είναι μόνο να αποτρέψουμε μια επίθεση, αλλά να περιορίσουμε τη ζημιά και να επανέλθουμε γρήγορα και με ασφάλεια».