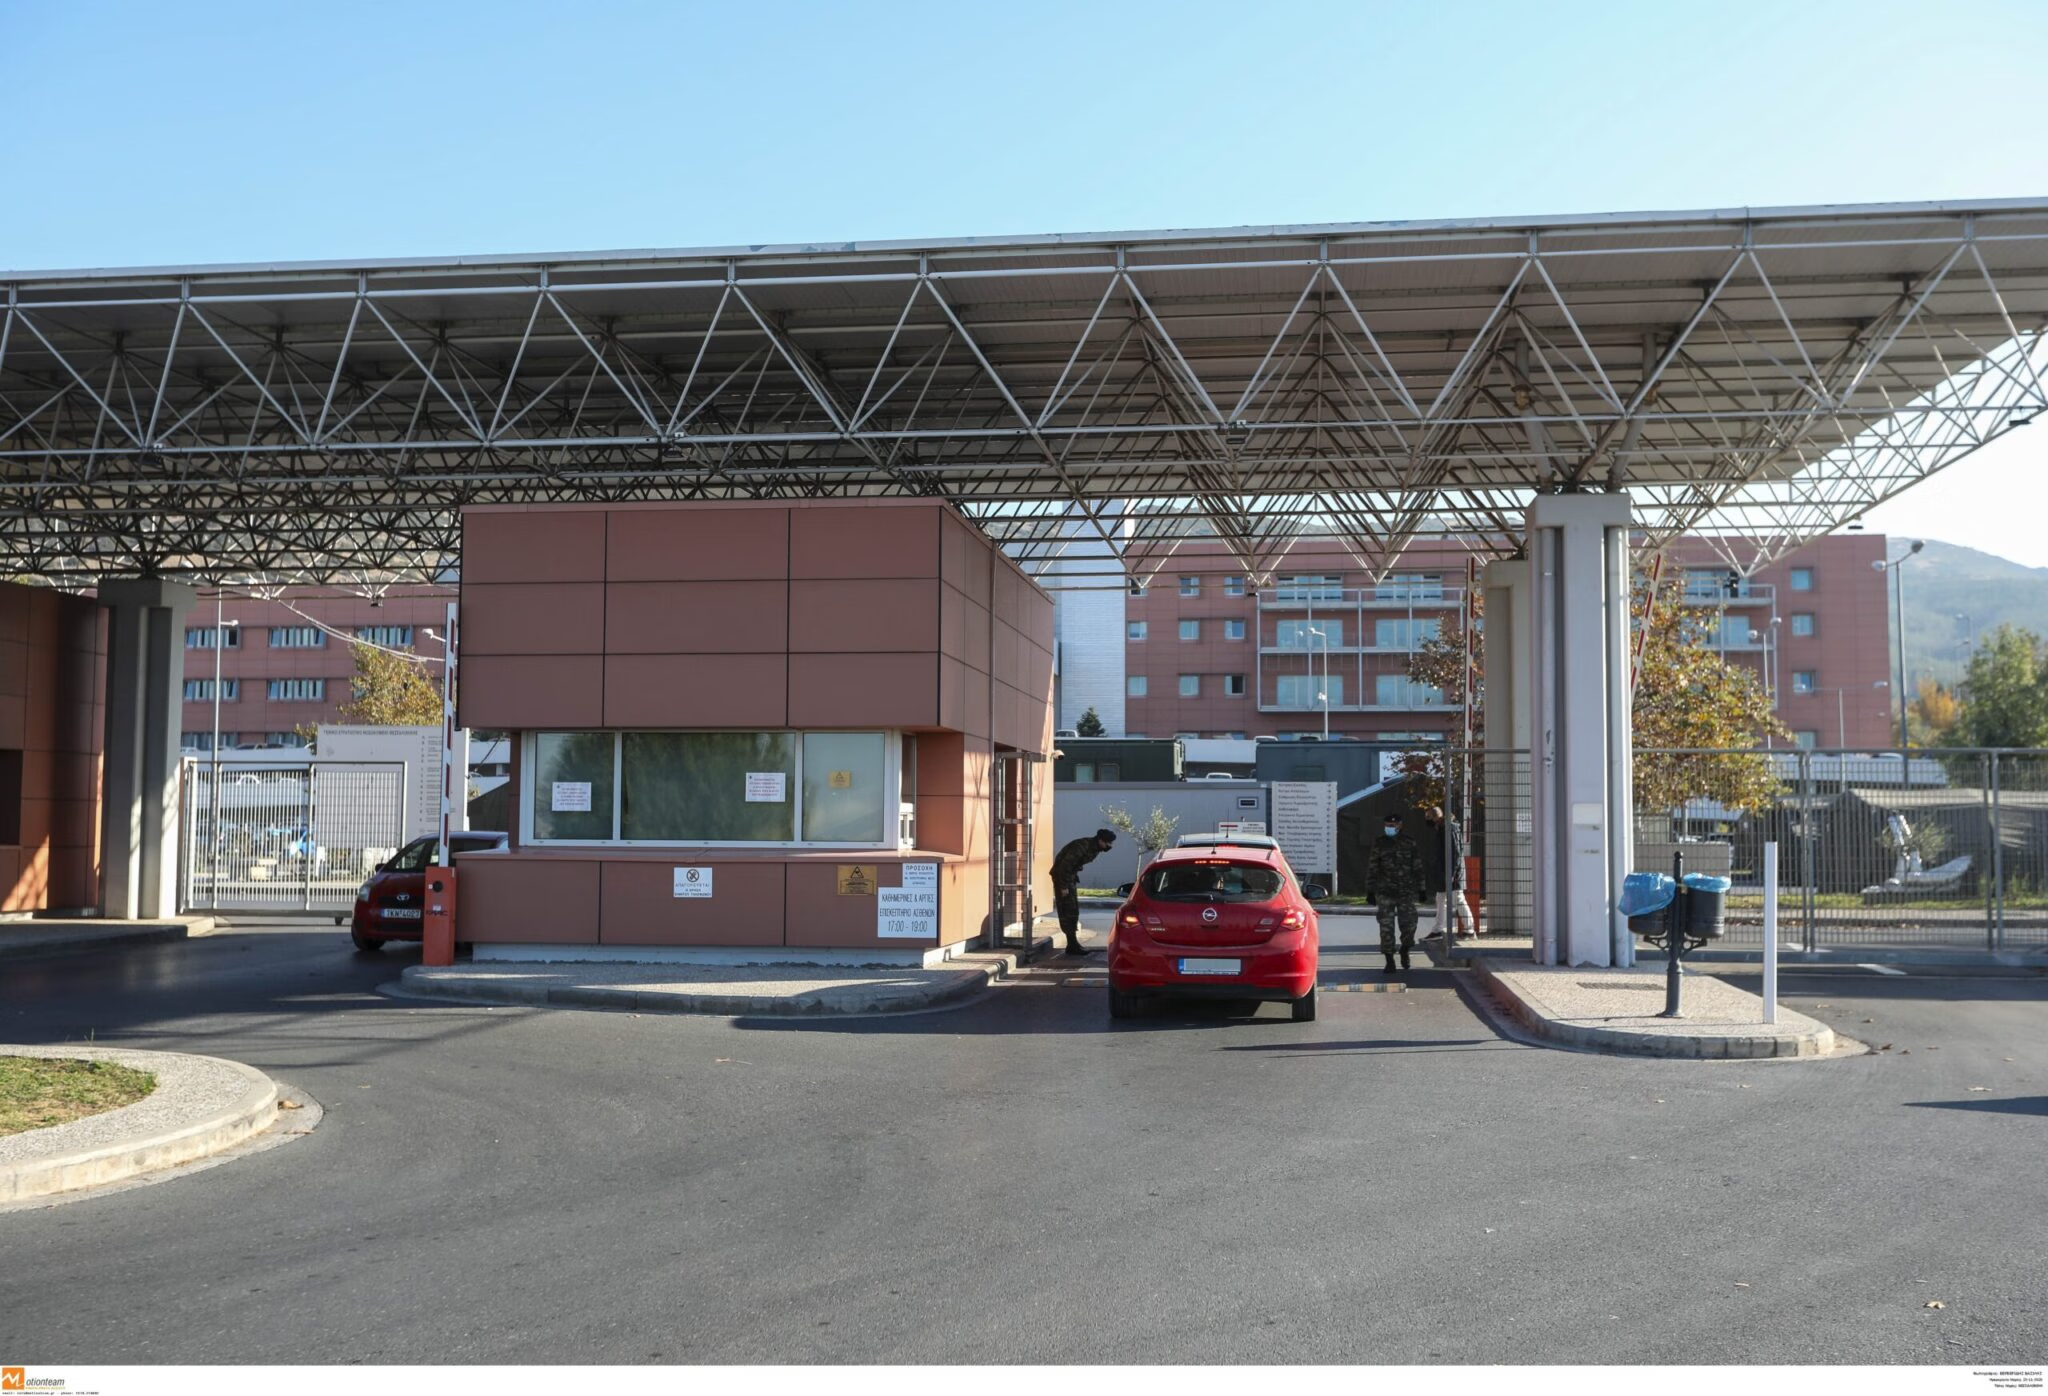

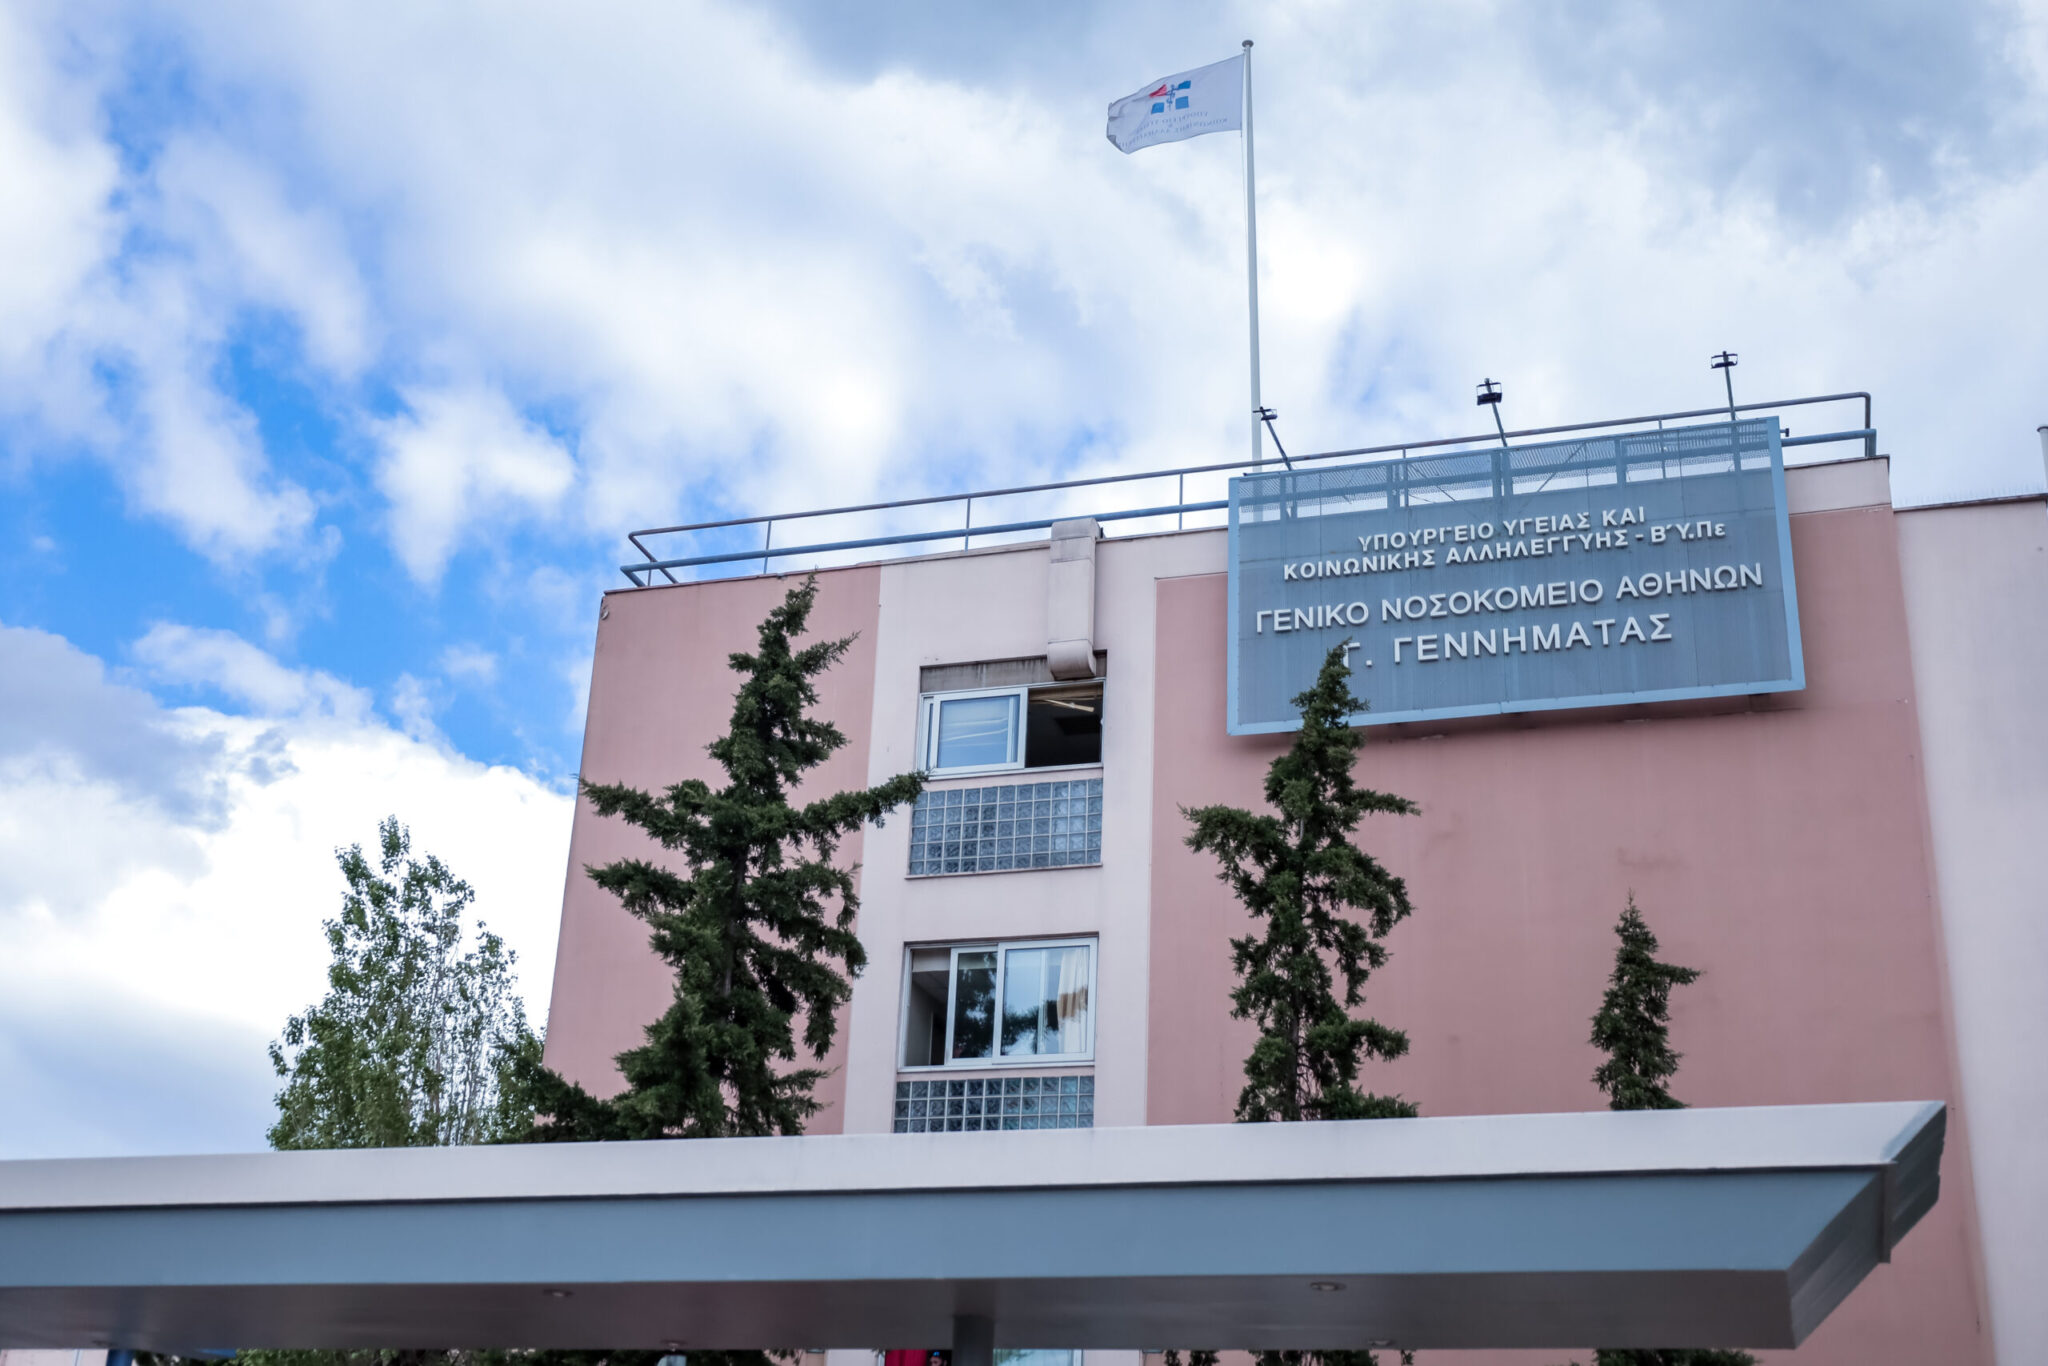



Πρόστιμα ύψους 25.000 ευρώ επέβαλε η Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα στο Γενικό Νοσοκομείο Θεσσαλονίκης «Γ. Γεννηματάς – Ο Άγιος Δημήτριος», με την υπ’ αριθμόν 13/2026 απόφασή της. Η υπόθεση αποκαλύφθηκε ύστερα από επίσημη δήλωση-γνωστοποίηση που έκανε το ίδιο το νοσοκομείο στην Αρχή για το λάθος του, αλλά και μετά από σχετική καταγγελία ενός πολίτη, φέρνοντας στο φως σοβαρές διοικητικές αστοχίες και κενά ασφαλείας.
Όπως προέκυψε από την έρευνα, το πρόβλημα ξεκίνησε στις 3 Μαΐου 2024, όταν, σύμφωνα με την Αρχή, «λόγω εσφαλμένου χειρισμού και παράλειψης διαγραφής τηλεφωνικών αριθμών κατά τη διαδικασία ψευδωνυμοποίησης» αναρτήθηκε εκ παραδρομής στην επίσημη ιστοσελίδα του νοσοκομείου ένα ογκώδες αρχείο μορφής PDF. Το έγγραφο αυτό, το οποίο παρέμεινε προσβάσιμο στο ευρύ κοινό και καταχωρημένο στις μηχανές αναζήτησης του διαδικτύου έως τις 29 Αυγούστου 2024, περιλάμβανε τις λίστες χειρουργείων 2.820 ασθενών. Πιο συγκεκριμένα, διέρρευσαν σταθερά και κινητά τηλέφωνα, οι διαγνωσμένες παθήσεις τους –δεδομένα υγείας που συνιστούν ειδική κατηγορία αυξημένης προστασίας– καθώς και οι ημερομηνίες των προγραμματισμένων επεμβάσεών τους.
Η διαρροή δεν εντοπίστηκε από τους εσωτερικούς μηχανισμούς του νοσοκομείου, αλλά «έγινε τυχαία αντιληπτή από έναν πολίτη» ο οποίος αναζητούσε στο διαδίκτυο έναν άγνωστο αριθμό τηλεφώνου που τον είχε καλέσει. Όταν ο πολίτης επιχείρησε να ενημερώσει τη διοίκηση, διαπίστωσε ότι «οι ηλεκτρονικές διευθύνσεις στον ιστότοπο του νοσοκομείου ήταν ανακριβείς ή μη λειτουργικές, ενώ απουσίαζε πλήρως κάθε αναφορά στα στοιχεία επικοινωνίας του Υπευθύνου Προστασίας Δεδομένων (ΥΠΔ)».
Διαρροή προσωπικών δεδομένων ασθενών
Το αρχείο αποσύρθηκε λίγες ώρες μετά την επισήμανση. Η επίσημη ενημέρωση για την παραβίαση στάλθηκε στην Αρχή στις 2 Σεπτεμβρίου 2024, δηλαδή «εντός 96 ωρών από τη λήψη γνώσης», υπερβαίνοντας το όριο των 72 ωρών που θέτει ο Γενικός Κώδικας Προστασίας Δεδομένων. Επιπλέον, η διοίκηση αποφάσισε να μην ενημερώσει καθόλου τους 2.820 επηρεαζόμενους ασθενείς, υποστηρίζοντας ότι «το περιστατικό δεν ενείχε υψηλό κίνδυνο για τα δικαιώματα και τις ελευθερίες των φυσικών προσώπων». Η Αρχή απέρριψε αυτούς τους ισχυρισμούς, τονίζοντας ότι η αποκάλυψη δεδομένων υγείας «ενδέχεται να οδηγήσει σε υλική ζημία ή ηθική βλάβη, όπως κοινωνικές διακρίσεις, κατάχρηση ή υποκλοπή ταυτότητας και οικονομική απώλεια».
Παράλληλα, η Αρχή διαπίστωσε ότι ο φορέας απέτυχε να εφαρμόσει «κατάλληλα τεχνικά και οργανωτικά μέτρα» για την ασφάλεια της επεξεργασίας, καθώς δεν υπήρχαν δικλίδες όπως ο έλεγχος από δεύτερο πρόσωπο πριν από τη δημοσίευση ή η αυτοματοποίηση της ανωνυμοποίησης. Επιπλέον, καταλογίστηκε παράβαση των κανόνων διαφάνειας επειδή τα στοιχεία του Υπευθύνου Προστασίας Δεδομένων δεν ήταν αναρτημένα κατά τον χρόνο του περιστατικού λόγω «παράλειψης κατά την αναβάθμιση της σχετικής σελίδας».
Λαμβάνοντας υπόψη τη σοβαρότητα των παραβάσεων, τον μεγάλο αριθμό των θιγομένων και τη φύση των δεδομένων, η Αρχή επέβαλε επιμέρους πρόστιμα: 10.000 ευρώ για την παραβίαση της ασφάλειας, 2.000 ευρώ για την εκπρόθεσμη γνωστοποίηση, 10.000 ευρώ για τη μη ανακοίνωση της παραβίασης στα υποκείμενα και 3.000 ευρώ για τις παραλείψεις γύρω από τα στοιχεία του Υπευθύνου Προστασίας Δεδομένων.
Σημειώνεται ότι, κατά τη διαδικασία της ακρόασης, το νοσοκομείο επικαλέστηκε το λευκό πειθαρχικό του μητρώο και επισήμανε ότι μετά το συμβάν «η διαδικασία της ανωνυμοποίησης αυτοματοποιήθηκε» και τέθηκε σε λειτουργία η ενιαία ψηφιακή λίστα χειρουργείων μέσω της ΗΔΙΚΑ.
(Πηγή: dikastiko.gr)