



Οι χάκερ που σαμποτάρισαν τα συστήματα ψύξης σε εκατοντάδες γαλλικά σούπερ μάρκετ εκμεταλλεύτηκαν την αυξανόμενη συνδεσιμότητα εξοπλισμού που παλαιότερα ήταν κυρίως μηχανικός. Από τα ψυγεία και τα συστήματα θέρμανσης μέχρι τις κάμερες ασφαλείας και τα δίκτυα συναγερμού, μια ολοένα διευρυνόμενη γκάμα συσκευών μπορεί πλέον να παρακολουθείται και να ελέγχεται εξ αποστάσεως, δημιουργώντας νέες ευκαιρίες για τους κυβερνοεγκληματίες.
Τα ερωτήματα που τίθενται πλέoν είναι πολλά.
Μπορούν οι χάκερς να παραβιάσουν το ψηγείο μου;
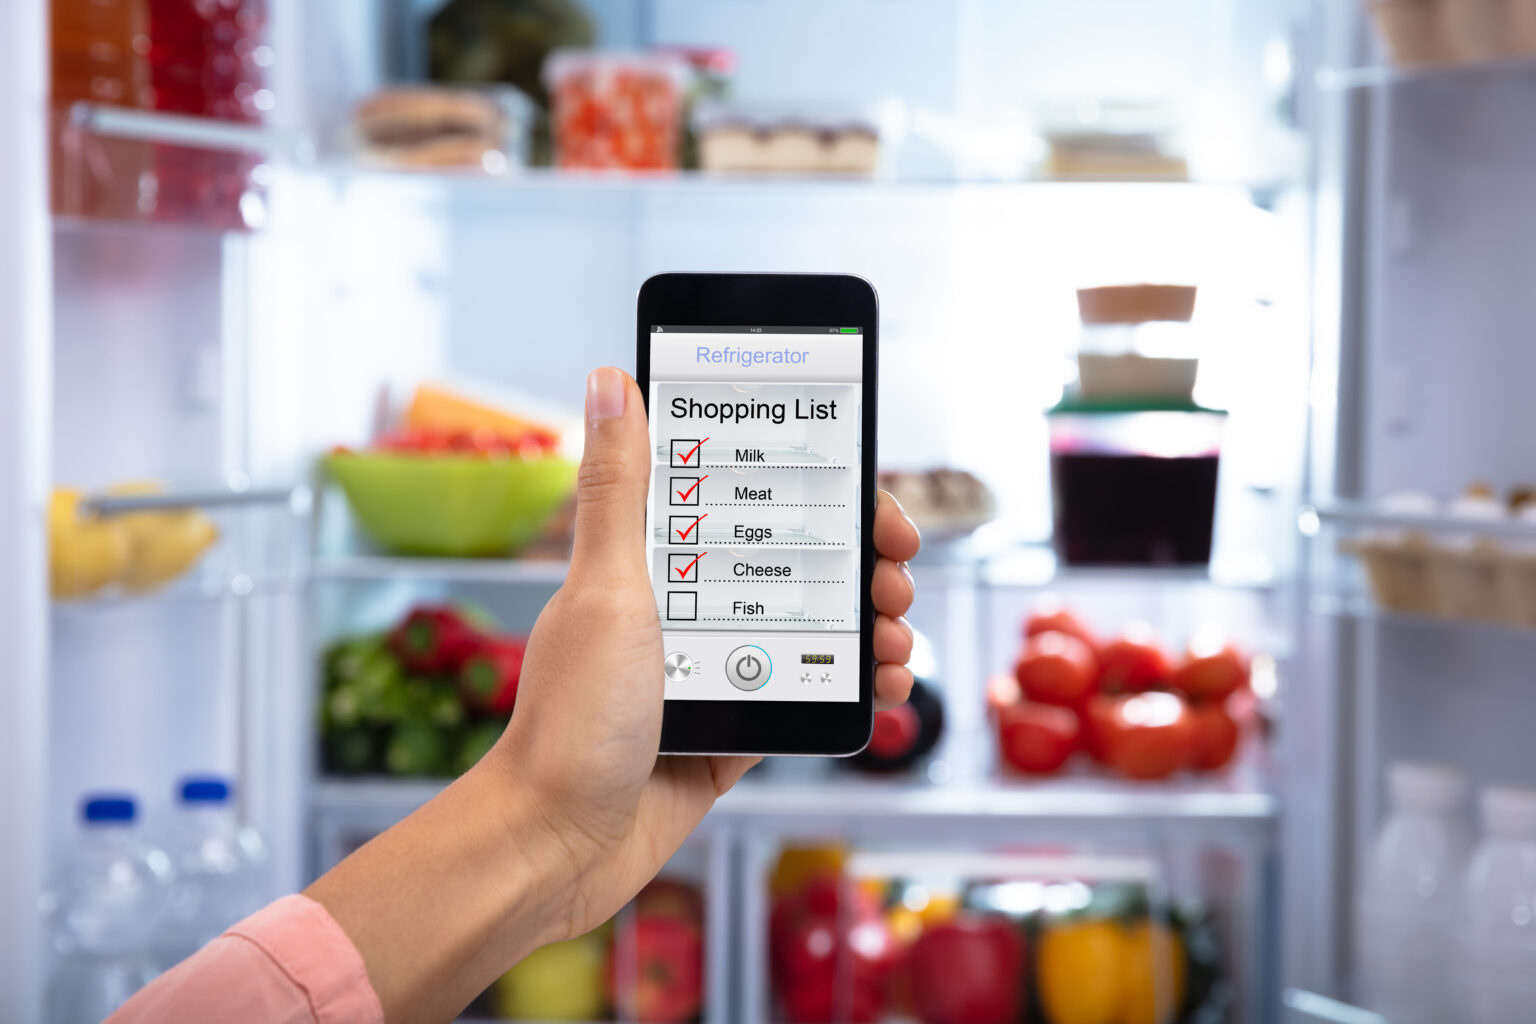
Θεωρητικά, ναι. Εάν μια συσκευή είναι συνδεδεμένη στο διαδίκτυο —είτε απευθείας είτε μέσω εφαρμογής, υπηρεσίας cloud ή οικιακού δικτύου— υπάρχει πιθανότητα να παραβιαστεί.
Το 2015, ερευνητές απέδειξαν σε συνέδριο για θέματα hacking στο Λας Βέγκας πώς θα μπορούσε να παραβιαστεί ένα έξυπνο ψυγείο της Samsung, επιτρέποντάς τους να υποκλέψουν μέρος της διαδικτυακής κίνησης που διερχόταν από τη συσκευή.
Σε πολλές περιπτώσεις, οι επιτιθέμενοι ενδιαφέρονται περισσότερο για την κλοπή δεδομένων, τη διατάραξη υπηρεσιών ή τη χρήση των συνδεδεμένων συσκευών ως μέσο εισβολής σε ένα μεγαλύτερο δίκτυο.
🚨🇫🇷 Des hackers ont fait des trucs assez néfastes en France… et ça pourrait faire monter les prix des aliments ! 📰 Ils ont piraté au moins 150 supermarchés et réussi à faire monter la température des frigos jusqu’à 50°C (122°F). ⛽ Le PDG de Cooperative U, Dominique Schelcher : « Cibler des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une gravité extrême et sans précédent. C’est inacceptable. » 🗣️ Des millions de dollars de nourriture ont dû être jetés. 💸 Je ne sais pas pourquoi tout doit être connecté à Internet maintenant. Tu te souviens quand tu pouvais juste brancher le frigo dans la prise et c’était réglé ? 🔌 Source : Reuters, Sky News. 📰 #Hackers #France #Supermarchés #Frigos #Cyberattaque #CooperativeU #Danfoss #Actualité @MarioNawfal
— BREF_INFOS (@BREF_ACTUALITES) October 13, 2026
Ποιες οικιακές συσκευές θα μπορούσαν να παραβιαστούν;
Οι πιο συχνοί στόχοι είναι συσκευές που συνδέονται στο διαδίκτυο και ελέγχονται εξ αποστάσεως. Σε αυτές περιλαμβάνονται κάμερες ασφαλείας, έξυπνα θυροτηλέφωνα με κάμερα, συστήματα συναγερμού, έξυπνες κλειδαριές, θερμοστάτες και συστήματα κεντρικής θέρμανσης.
Οι έξυπνες οικιακές συσκευές, όπως ψυγεία, φούρνοι και πλυντήρια ρούχων, ενδέχεται επίσης να είναι ευάλωτες εάν είναι συνδεδεμένες στο διαδίκτυο. Ακόμη και ορισμένες οδοντόβουρτσες διαθέτουν πλέον δυνατότητα σύνδεσης στο διαδίκτυο.
Σύμφωνα με στοιχεία του κλάδου της ασφάλειας, οι δρομολογητές (routers) —και όχι οι οικιακές συσκευές— αποτελούν τον στόχο για περισσότερες από τις τρεις τέταρτες των επιθέσεων σε συνδεδεμένες συσκευές.
Ο αριθμός αυτών των συσκευών έχει αυξηθεί ραγδαία, καθώς οι κατασκευαστές προσθέτουν δυνατότητα σύνδεσης στο διαδίκτυο σε προϊόντα που παλαιότερα ήταν αποκλειστικά μηχανικά.
Τι ακριβώς μπορεί να κάνει ένας χάκερ;
Μόλις αποκτήσει πρόσβαση σε μια συσκευή, ένας χάκερ μπορεί γενικά να κάνει ένα από τα δύο: να συλλέξει πληροφορίες ή να αναλάβει τον έλεγχο της συσκευής.
Μια κάμερα μπορεί να δείξει το εσωτερικό ενός σπιτιού, μια συσκευή με μικρόφωνο μπορεί να καταγράψει ήχο, και ένας παραβιασμένος δρομολογητής (router) μπορεί να εκθέσει οτιδήποτε διακινείται μέσω του δικτύου.
Οι χάκερ που αποκτούν τον έλεγχο μιας συσκευής μπορούν να την ενεργοποιήσουν ή να την απενεργοποιήσουν, να αλλάξουν τις ρυθμίσεις ή να εμποδίσουν την πρόσβαση των χρηστών στους λογαριασμούς τους.
Des hackers ont forcé la température des réfrigérateurs et des congélateurs dans de nombreux supermarchés français 🇨🇵 à monter jusqu’à 122 degrés Fahrenheit, provoquant des incendies et la détérioration des aliments dans plusieurs centaines de magasins lors d’une importante cyberattaque. Nos sociétés hyper-connectées sont aussi hyper-vulnérables comme le prouve cette étrange affaire des réfrigérateurs et des congélateurs détraqués !
— Philiponet Rémi 🇨🇵 (@RPhiliponet) October 14, 2026Advertisement
Ένας παραβιασμένος θερμοστάτης θα μπορούσε να επηρεάσει τη θέρμανση, ενώ ένας παραβιασμένος καταψύκτης ή ψυγείο θα μπορούσε να διαταράξει τον έλεγχο της θερμοκρασίας.
Σε πιο σοβαρές περιπτώσεις, οι επιτιθέμενοι ενδέχεται να χρησιμοποιήσουν συσκευές με ανεπαρκή ασφάλεια για να αποκτήσουν πρόσβαση σε άλλα συστήματα του ίδιου δικτύου ή για να κλέψουν προσωπικά στοιχεία που συνδέονται με διαδικτυακούς λογαριασμούς.
Θα μπορούσαν χάκερς να πάρουν τον έλεγχο του αυτοκινήτου μου ή των δικτύων ηλεκτροδότησης και ύδρευσης;
Ερευνητές κυβερνοασφάλειας έχουν αποδείξει επανειλημμένα την ύπαρξη τρωτών σημείων στα συνδεδεμένα οχήματα.
Το 2015, ερευνητές ανέλαβαν εξ αποστάσεως τον έλεγχο ενός κινούμενου Jeep μέσω του συστήματος ψυχαγωγίας του που ήταν συνδεδεμένο στο διαδίκτυο, γεγονός που οδήγησε στην ανάκληση περίπου 1,4 εκατομμυρίων οχημάτων και στην εφαρμογή διορθώσεων λογισμικού.
Σχεδόν μία δεκαετία αργότερα, ερευνητές αποκάλυψαν ένα κενό ασφαλείας που τους επέτρεπε να εντοπίζουν, να ξεκλειδώνουν και να θέτουν σε λειτουργία ορισμένα οχήματα της Kia χρησιμοποιώντας μόνο τον αριθμό κυκλοφορίας τους.
Οι ερευνητές δήλωσαν ότι ανέφεραν τα τρωτά σημεία στην Kia, η οποία προχώρησε σε διορθώσεις μέσα σε λίγους μήνες, ενώ δεν υπήρξαν ενδείξεις ότι τα κενά αυτά είχαν αξιοποιηθεί σε πραγματικές επιθέσεις. Τα σύγχρονα οχήματα και αεροσκάφη διαθέτουν επίσης εκτεταμένα συστήματα ασφαλείας και εφεδρικά συστήματα λειτουργίας.
Οι κρίσιμες υποδομές, όπως τα δίκτυα ηλεκτροδότησης και ύδρευσης, διαθέτουν κατά κανόνα πολλαπλά επίπεδα ασφάλειας, παρακολούθησης και ρύθμισης, τα οποία δεν υπάρχουν στις συσκευές ευρείας κατανάλωσης.
Αυτό δεν σημαίνει ότι είναι άτρωτες σε κυβερνοεπιθέσεις, ωστόσο αποτελούν συνήθως πολύ πιο δύσκολους στόχους σε σύγκριση με μια οικιακή συσκευή συνδεδεμένη σε οικιακό δίκτυο Wi-Fi.
Hackers raised supermarket refrigerator temperatures to 50°C in France on October 12, affecting more than 500 Intermarche, Super U and Carrefour stores. The result: a broken cold chain and tonnes of food discarded. https://t.co/NLzSKTw0ht
— Jungle Journey (@JnglJourney) October 13, 2026
Πώς μπορούν οι χρήστες να προστατεύσουν τις συσκευές τους;
Οι ειδικοί σε θέματα κυβερνοασφάλειας συνιστούν, κατά κανόνα, την αλλαγή των προεπιλεγμένων κωδικών πρόσβασης, την ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων (όπου αυτό είναι εφικτό) και την τακτική εγκατάσταση ενημερώσεων λογισμικού.
Επιπλέον, οι καταναλωτές θα πρέπει να αποσύρουν ή να αντικαθιστούν συσκευές που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας, να διατηρούν τις περισσότερες συσκευές σε τοπικό δίκτυο και να συνδέουν προϊόντα στο ευρύτερο διαδίκτυο μόνο όταν υπάρχει σαφής λόγος για αυτό.
Ο απλούστερος κανόνας είναι συχνά και ο πιο αποτελεσματικός: όσο λιγότερες συνδεδεμένες συσκευές διαθέτετε, τόσο λιγότερα πιθανά σημεία εισβολής υπάρχουν για τους επιτιθέμενους.