



To πολύωρο μπλακάουτ στις υπηρεσίες της Microsoft δεν φαίνεται να οφείλεται σε κάποιου είδους κακόβουλη ενέργεια/ κυβερνοεπίθεση, σύμφωνα με την εταιρεία, ωστόσο προβλήματα συνέχιζαν να παρατηρούνται, θέτοντας ερωτήματα σχετικά με τη φύση του περιστατικού.
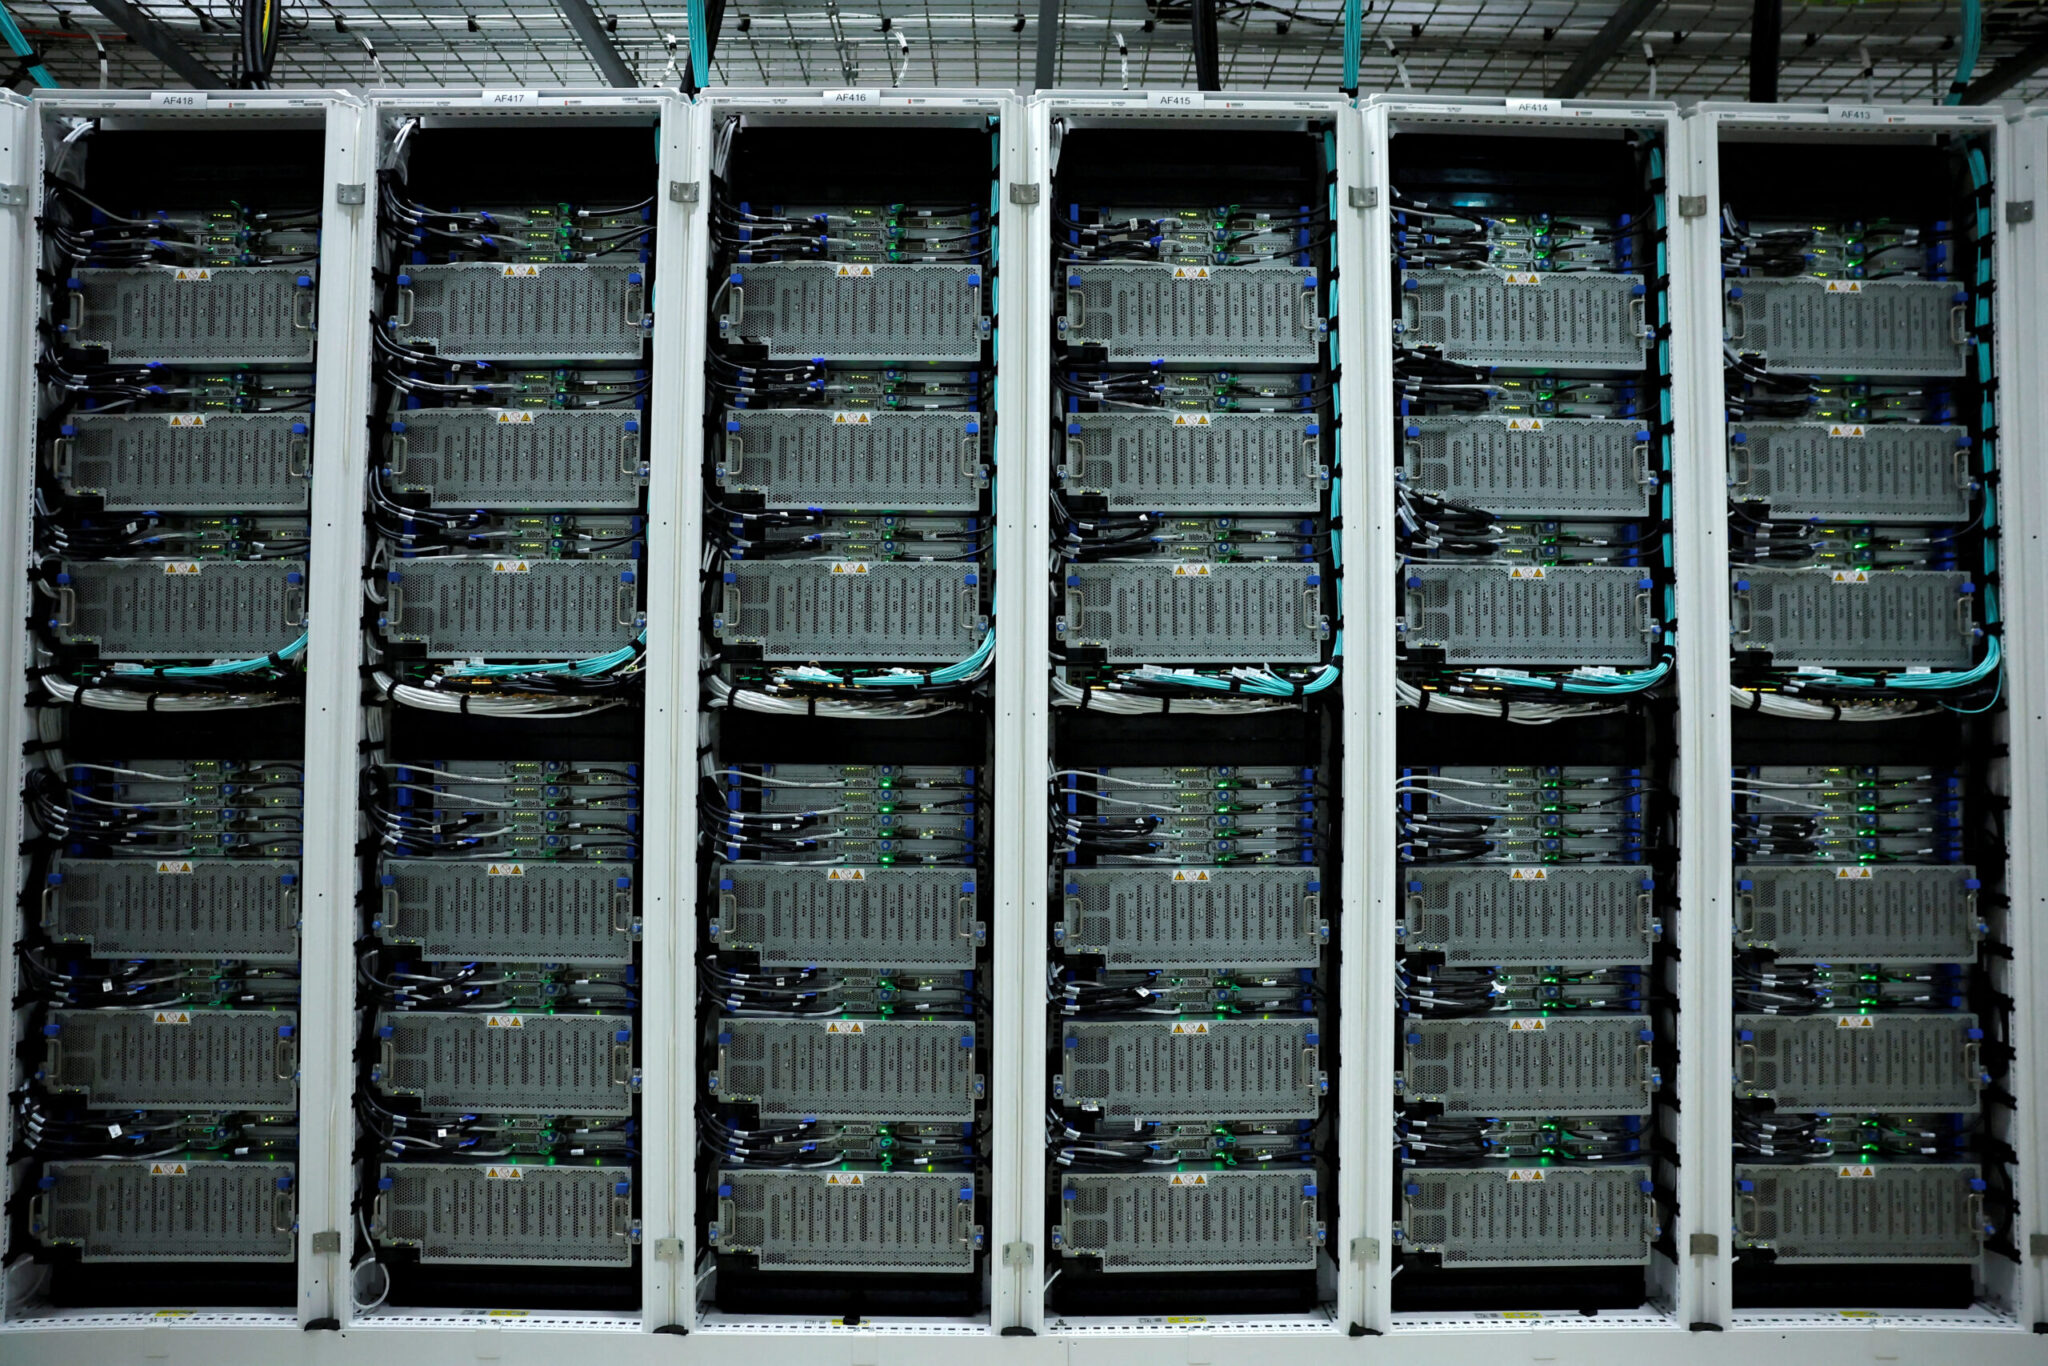
Η Microsoft έχει αποδώσει το περιστατικό σε «αυξημένο φόρτο» στις υποδομές της: Αυτό σημαίνει ότι οι servers της δέχτηκαν πολύ μεγαλύτερο όγκο εργασίας/ πίεσης σε σχέση με αυτόν που δέχονται συνήθως. Στην περίπτωση αυτή, μεγάλος αριθμός από servers κατέστησαν «απρόσμενα μη διαθέσιμοι», σύμφωνα με την εταιρεία, με αποτέλεσμα να πάει traffic σε άλλους servers, ασκώντας τους μεγάλη πίεση.
Μιλώντας στο ΕΡΤnews, η Στέλλα Τσιτσούλα, Πρόεδρος του Ελληνικού Ινστιτούτου Κυβερνοασφάλειας, ανέφερε πως το πρόβλημα προκλήθηκε ενδεχομένως από υπερφόρτωση των servers.
«Φαίνεται ότι βγήκαν εκτός λειτουργίας servers οι οποίοι φαινόταν να μην δουλεύουν σωστά, οπότε αυτό δημιούργησε και όλο το χάος και την υπερφόρτωση σε άλλον server, γιατί όταν κάποιοι τίθεται σε παύση λειτουργίας, πηγαίνουν τα αιτήματα σε άλλους, οπότε φορτώθηκαν οι άλλοι servers με αποτέλεσμα να υπάρχει αυτό το πρόβλημα που έχει προκύψει τις τελευταίες ώρες» σημείωσε.
Πριν από δύο χρόνια, σημείωσε, «είχε μια αντίστοιχη αστοχία στην οποία τα συστήματα για τεχνικούς λόγους είχαν βγει εκτός λειτουργίας. Θα πρέπει εδώ να το δούμε λίγο ξανά το ζήτημα το πόσο σαν επιχειρήσεις επενδύουμε σε μοναδικούς παρόχους, οπότε αυτό είναι ένα θέμα το οποίο θα πρέπει να το επανεξετάσουμε. Φαίνεται εδώ πέρα αυτή η αδυναμία που έχουμε. Είναι πολύ σημαντικό το περιστατικό το σημερινό, είναι ένα ακόμα καμπανάκι για το πως σχεδιάζουμε ουσιαστικά την ψηφιακή μας καθημερινότητα σαν επιχειρήσεις. Δηλαδή αφήνουμε τα συστήματα μας πάνω σε έναν πάροχο, οπότε δεν κάνουμε κάποια διασπορά και βλέπουμε ότι όταν πέφτει ένας πάροχος πέφτει το σύμπαν».
Επιπλέον απειλές από το μπλακάουτ της Microsoft
Μεταξύ άλλων η κ. Τσιτσούλα αναφέρει πως, εκτός από τη δυσλειτουργία βασικών εργαλείων, ένα τέτοιο ψηφιακό μπλακάουτ ανοίγει την πόρτα σε σοβαρές απειλές κυβερνοασφάλειας, από επιθέσεις phishing μέχρι τη χρήση μη ασφαλών προσωπικών καναλιών από τους εργαζομένους.
«Μια εκτεταμένη διακοπή αυτού του μεγέθους λειτουργίας δημιουργεί αμέσως δευτερογενείς κινδύνους. Όταν δεν υπάρχει σύνδεση και ορατότητα της ασφάλειας, γιατί εκτός από το να πέφτει το σύστημα του outlook και του stream που είναι χρήσιμα, υπάρχουν και συστήματα ασφάλειας που ενδεχομένως πέφτουν, οπότε πέφτει και η ορατότητα. Είναι απειλητικοί παράγοντες το να εκμεταλλευτεί ένας κυβερνοεπιτιθέμενος τις διακοπές αυτές που δημιουργούνται, να στέλνει μηνύματα phishing ή πλαστοπροσωπία. Επίσης μπορεί να μετακινηθεί το πρόβλημα και στους ίδιους τους υπαλλήλους. Δηλαδή, όταν βλέπουν ότι υπάρχει μια τέτοια διακοπή, συχνά χαλαρώνει το σύστημα και παρακάμπτουν τους ελέγχους χρησιμοποιώντας μη εγκεκριμένα προσωπικά κανάλια επικοινωνίας».